


不正アクセス対策の最前線:企業が取るべき戦略と実践法
不正アクセス対策の最前線
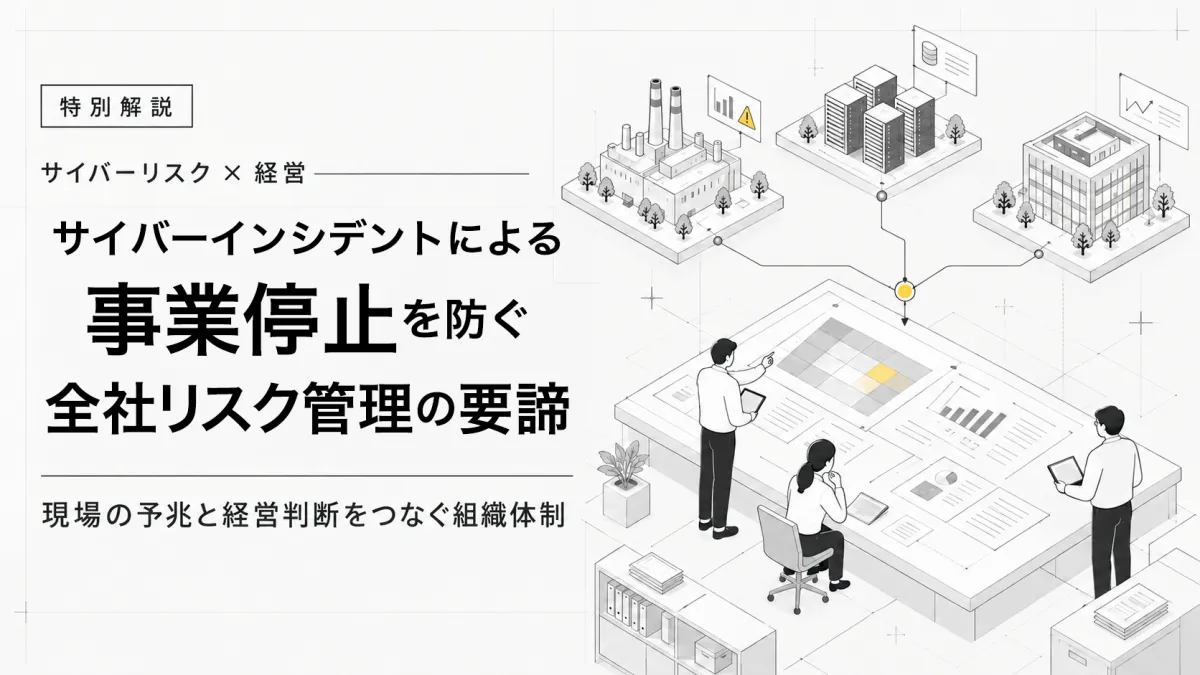
サイバーセキュリティの脅威は、ますます深刻なものとなっています。最近の調査では、企業の7割以上が不正アクセスや情報漏洩の被害を経験していると報告されています。このような背景から、企業はどのようにして不正アクセスに立ち向かうべきか、具体的な戦略や対策を探ります。
1. サイバー脅威の現状を理解する
まず、企業はサイバー脅威の現状を把握することが重要です。不正アクセスの手法は巧妙化しており、フィッシング攻撃、マルウェア、ランサムウェアなど、多様な形態で現れます。また、内部からの脅威も忘れてはなりません。従業員の不注意や悪意のある行動により、システムが脆弱になることもあります。これらの脅威を正確に理解し、どのようなリスクが存在するのかを評価することが、対策の第一歩です。
2. セキュリティポリシーの策定
脅威を理解した後は、それに対抗するためのセキュリティポリシーを策定します。このポリシーは、企業のIT資産を保護するためのルールや手順を定めるものでなければなりません。例えば、パスワードの強化、アクセス権の管理、定期的なセキュリティ監査などを含めることが考えられます。特に、全従業員が理解しやすい形でポリシーを提示し、遵守を徹底することが重要です。
3. 教育と意識改革
サイバーセキュリティはIT部門だけの問題ではありません。全ての従業員がその重要性を理解し、意識する必要があります。定期的にセキュリティ教育を行い、フィッシングメールの見分け方や、不正アクセスの実例を学ぶことが、実行可能な対策と言えるでしょう。また、従業員からの提案や意見を受け入れることで、企業文化をより安全にすることも重要です。
4. 技術の導入
最新の技術を活用して、不正アクセスの未然防止や迅速な対応を行うことも求められます。ファイアウォールや不正侵入検知システム(IDS)、エンドポイントセキュリティなど、多くのツールが市場に出ており、企業のニーズに応じた選択が必要です。また、脆弱性管理ツールを使用して、定期的にシステムの脆弱性をチェックし、すぐに対応できる体制を整えておくことも効果的です。
5. インシデント発生時の対応計画
万が一、不正アクセスが発生した場合に備え、迅速に対応できるインシデント対応計画を整備しておくことも欠かせません。この計画は、被害の影響を最小限に抑え、ビジネスの継続性を確保するためのものです。具体的には、役割分担や連絡体制、事故報告の手順を明確にし、シミュレーションを行うことでその有効性を確認することが重要です。
6. 法律や規制への対応
最後に、サイバーセキュリティに関連する法律や規制の遵守は、企業の責任であり義務です。GDPRや個人情報保護法など、国や地域によって異なる法律内容に従った対策を講じることが、企業の信頼性を保つためには不可欠です。適切な法令遵守を行うことで、万が一の責任を軽減することができます。
まとめ
企業が直面する不正アクセスの脅威はますます増加していますが、適切な対策を講じることで、そのリスクを大幅に削減することが可能です。サイバーセキュリティに対する意識を高め、全社的に取り組む姿勢が、今後の企業存続において重要となるでしょう。これらの戦略を実践し、サイバー攻撃から企業を守るための強固な基盤を築いていきましょう。
会社情報
- 会社名
- 株式会社GRCS
- 住所
- 東京都千代田区丸の内1-1-1パレスビル5F
- 電話番号
- 03-6272-9191
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。