


ランサムウェア対策の新たな視点!侵入前の入口管理セミナー開催
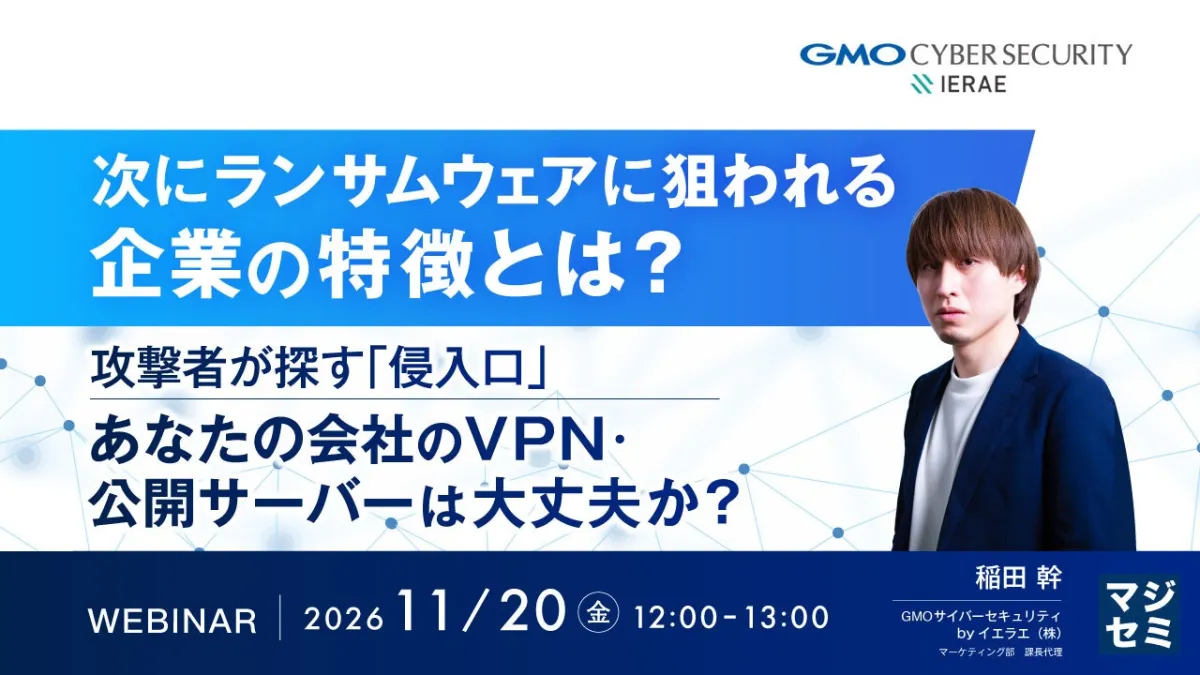
近年、ランサムウェア攻撃の増加が懸念されていますが、その背景には企業のIT環境に潜む脆弱性があります。特に、VPNやリモートアクセス機器、シャドーITなどの外部公開資産が、攻撃者に狙われる可能性が高いことが問題視されています。これに対し、セキュリティが強化されるべきステップとして、侵入前の入口管理が重要なテーマとなっています。
多くの企業が年に一度の脆弱性診断を実施していますが、診断の結果が反映される時間帯には約11か月の空白が生まれることが多いです。この間に新たな脆弱性が発生したり、追加された新規サイトやサブドメインが把握できなかったりするため、診断の頻度や対象を見直す必要があります。セキュリティ対策は単なる診断の回数を増やすだけでは不十分であり、何をどの頻度で確認するかを明確にする運用設計が求められます。
今回のウェビナーでは、ランサムウェア対策における「侵入前の入口管理」に焦点を当て、Attack Surface Management(異常な攻撃面の管理)を用いた外部公開IT資産の棚卸しとその後の継続的な脆弱性診断の進め方について詳しく解説します。外部からアクセス可能なドメインやIPアドレス、公開ポートなどを対象にリスク評価を行い、セキュリティ体制を強化するための具体的な運用方法を提案します。
このセミナーは、自社のIT資産に不安を感じている企業や、侵入前からセキュリティ対策を見直したい方に最適です。ランサムウェアからの攻撃を防ぐためには、事前にどのような管理が必要なのか、専門家が分かりやすく解説します。
主催は、GMOサイバーセキュリティを手掛けるイエラエ株式会社で、ウェビナーはマジセミと共に開催されます。今回のセミナーを通じて、参加者はより安全な企業運営に向けた知識を深めることができるでしょう。
興味のある方は、詳細や参加申込についてぜひご確認ください。今後も「参加者の役に立つ」ウェビナーを提供するマジセミでは、過去のセミナー資料や他の募集中のセミナー情報もご覧いただけます。情報セキュリティは、今後の企業活動に欠かせない重要な要素です。私たちと一緒にこれからのセキュリティ対策について考えてみませんか?
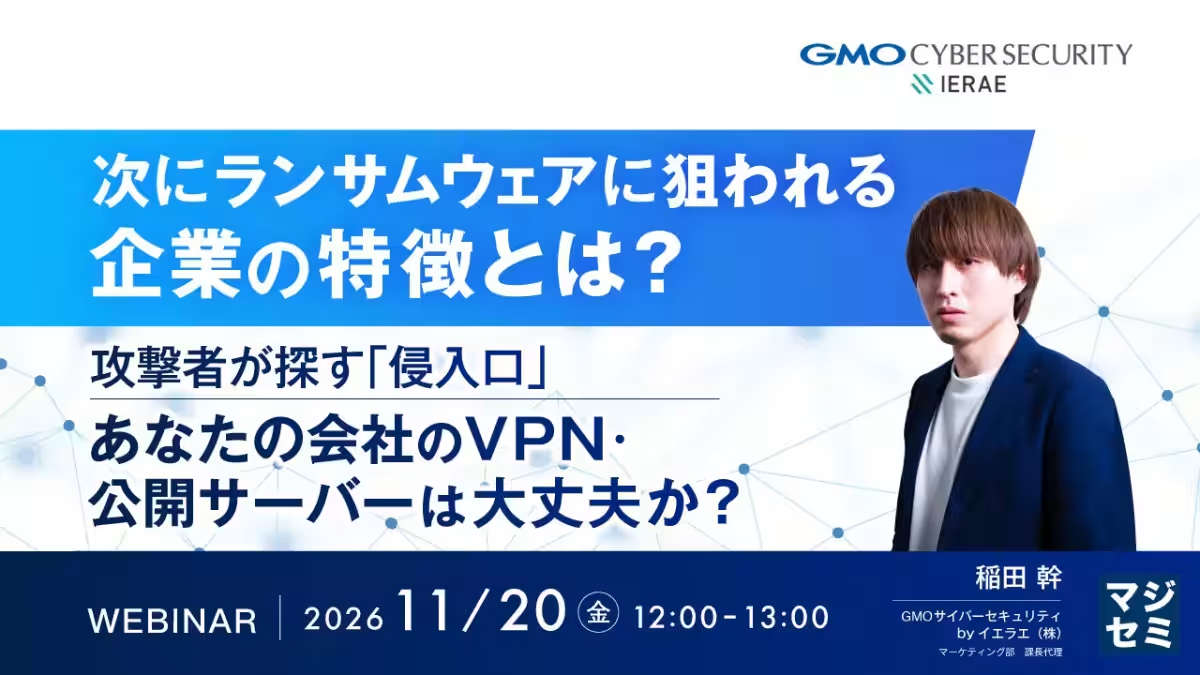
多くの企業が年に一度の脆弱性診断を実施していますが、診断の結果が反映される時間帯には約11か月の空白が生まれることが多いです。この間に新たな脆弱性が発生したり、追加された新規サイトやサブドメインが把握できなかったりするため、診断の頻度や対象を見直す必要があります。セキュリティ対策は単なる診断の回数を増やすだけでは不十分であり、何をどの頻度で確認するかを明確にする運用設計が求められます。
今回のウェビナーでは、ランサムウェア対策における「侵入前の入口管理」に焦点を当て、Attack Surface Management(異常な攻撃面の管理)を用いた外部公開IT資産の棚卸しとその後の継続的な脆弱性診断の進め方について詳しく解説します。外部からアクセス可能なドメインやIPアドレス、公開ポートなどを対象にリスク評価を行い、セキュリティ体制を強化するための具体的な運用方法を提案します。
このセミナーは、自社のIT資産に不安を感じている企業や、侵入前からセキュリティ対策を見直したい方に最適です。ランサムウェアからの攻撃を防ぐためには、事前にどのような管理が必要なのか、専門家が分かりやすく解説します。
主催は、GMOサイバーセキュリティを手掛けるイエラエ株式会社で、ウェビナーはマジセミと共に開催されます。今回のセミナーを通じて、参加者はより安全な企業運営に向けた知識を深めることができるでしょう。
興味のある方は、詳細や参加申込についてぜひご確認ください。今後も「参加者の役に立つ」ウェビナーを提供するマジセミでは、過去のセミナー資料や他の募集中のセミナー情報もご覧いただけます。情報セキュリティは、今後の企業活動に欠かせない重要な要素です。私たちと一緒にこれからのセキュリティ対策について考えてみませんか?
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(その他)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。