


情報漏えいを防ぐために知っておくべき兆候と対策
情報漏えいを防ぐために知っておくべき兆候と対策
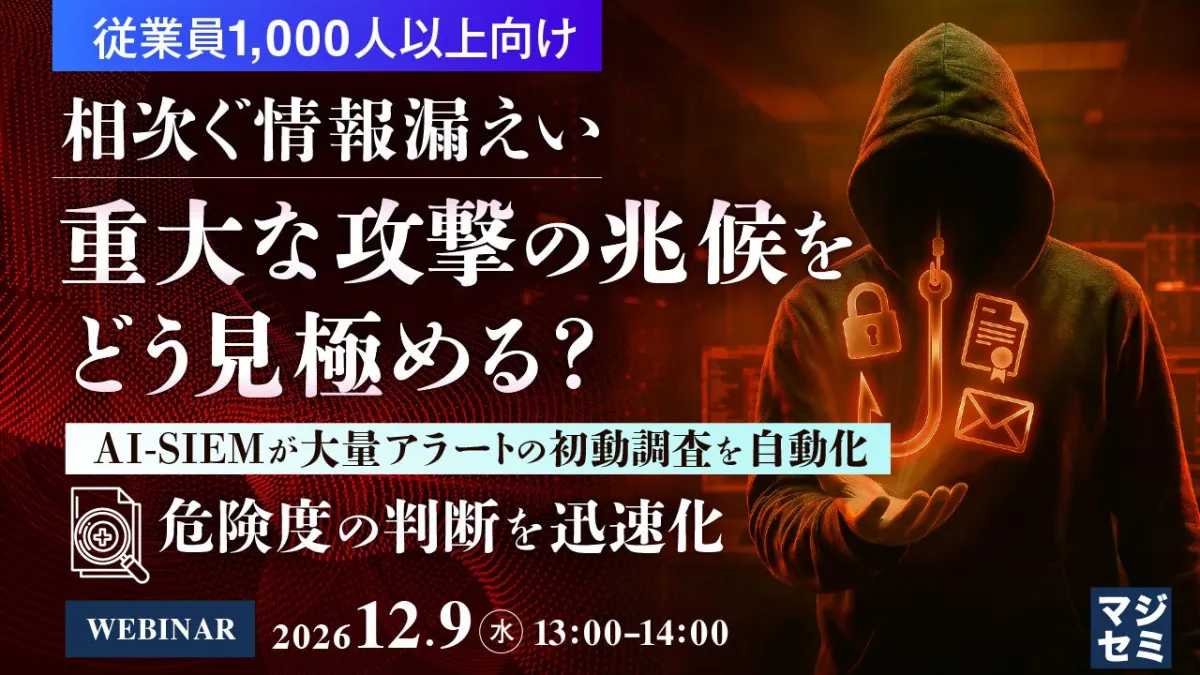
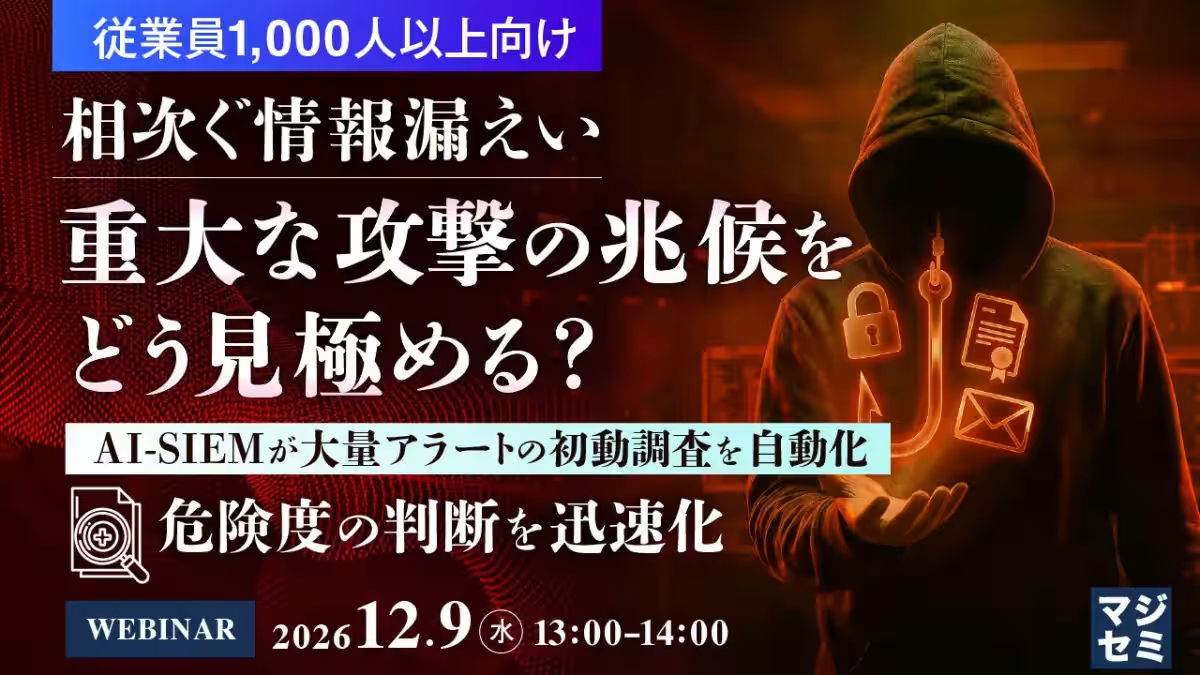
昨今、企業において相次ぐ情報漏えいは、サイバーセキュリティの脅威を一層深刻化させています。特に、従業員が1,000人以上いる企業では、漏えいのリスクは増大し、重大な攻撃の兆候をいち早く察知することが求められています。ここでは、そんな情報漏えいの兆候と、それに対する具体的な対策について詳しく解説します。
情報漏えいとは何か?
情報漏えいとは、企業や組織が保有する機密情報が、意図しない形で外部に流出することを指します。これは、顧客データや取引先情報、知的財産など、企業の競争力を大きく損なう可能性があります。情報漏えいの背景には、技術的な脆弱性や従業員の不注意、さらには悪意を持った攻撃者の存在があるといえるでしょう。
兆候を見極める重要性
情報漏えいを未然に防ぐためには、早期にその兆候を見極めることがカギです。以下は、見逃してはいけないいくつかの兆候です。
1. 異常なアクセスログ:
不正アクセスの兆候として、特定のIPアドレスからの頻繁なアクセスや、普段はアクセスしない時間帯のログインが挙げられます。
2. ファイルの不自然な移動:
通常業務から外れたファイルの移動やコピーは、情報漏えいの直接的な兆候です。
3. 従業員からの不審な行動:
社内での異常な行動、例えば、尋常ではない程のデータダウンロードや、異常な離職率は注意が必要です。
4. ウイルス感染の増加:
社内システムでウイルスの感染が増加している場合は、外部からの攻撃の可能性を検討する必要があります。
具体的な対策
兆候を見極めるだけでなく、情報漏えいを防ぐためには、具体的な対策が必要です。
1. セキュリティ対策の強化
- ファイアウォールやアンチウイルスソフトの導入、定期的なセキュリティチェックはマストです。
- 従業員教育も重要で、サイバー攻撃の手口や、怪しいメールの見抜き方を徹底的に指導しましょう。
2. アクセス権限の管理
- 必要最小限の情報へのアクセス権限を定めることで、リスクを軽減します。減るスタッフに対する権限の見直しも時折行うことが理想です。
3. 定期的なログの監視
- 不審な動きをいち早く察知するために、ログの監視システムを活用するのが有効です。
4. 被害発生時の対応策の整備
- 万が一、情報漏えいが発生した場合の対応策をあらかじめ準備しておくことで、迅速な対応が可能です。
結論
サイバー攻撃や情報漏えいのリスクはますます高まっていますが、早期に兆候を見抜き、適切な対策を講じることで、企業はこの危険から守られる可能性が高まります。特に、従業員1,000人以上の大規模な企業は、そのリスクを軽減するための取り組みを強化する必要があるでしょう。
情報漏えいの防止は、企業の信頼性を維持するために欠かせない課題です。全社一丸となった意識が求められる今、企業はどのようにこの問題に立ち向かっていくのでしょうか。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。