


フィッシングメールの危険と企業の対策状況への調査結果
フィッシングメールの危険と企業の対策状況への調査結果
一般社団法人日本クラウド産業協会が運営する法人向けSaaS比較サイト「アスピック」は、全国の会社員や経営者を対象にフィッシングメールに関するアンケート調査を実施しました。サイバー攻撃の手法として知られるフィッシングメール、その実態と対策状況がどのようになっているのか明らかにしました。
調査の目的
フィッシングメールは、実在の企業やサービスを装い、ユーザーを偽のWebサイトに誘導したり、不正なファイルをダウンロードさせたりすることで、個人情報や企業の機密情報を窃取しようとする危険な詐欺行為です。そのため、企業はメールセキュリティを強化し、従業員へ教育を施すなどの対策が必要です。
この調査では、業務用メールアドレスへのフィッシングメールの受信状況、誤操作の経験、企業の対策について具体的に尋ねました。
調査対象と実施方法
今回の調査は、全国から240人の会社員、経営者、役員を対象にインターネットリサーチの形式で実施されました。性別は男女均等に配分し、年齢は20歳から65歳まで幅広く対象としています。調査結果は、メールセキュリティ対策の現状を示す重要なデータとなりました。
調査結果の概要
1. フィッシングメールの受信頻度
- - 日常的にフィッシングメールを受信している割合は高く、約3人に1人が週に数回以上の頻度で受信しています。
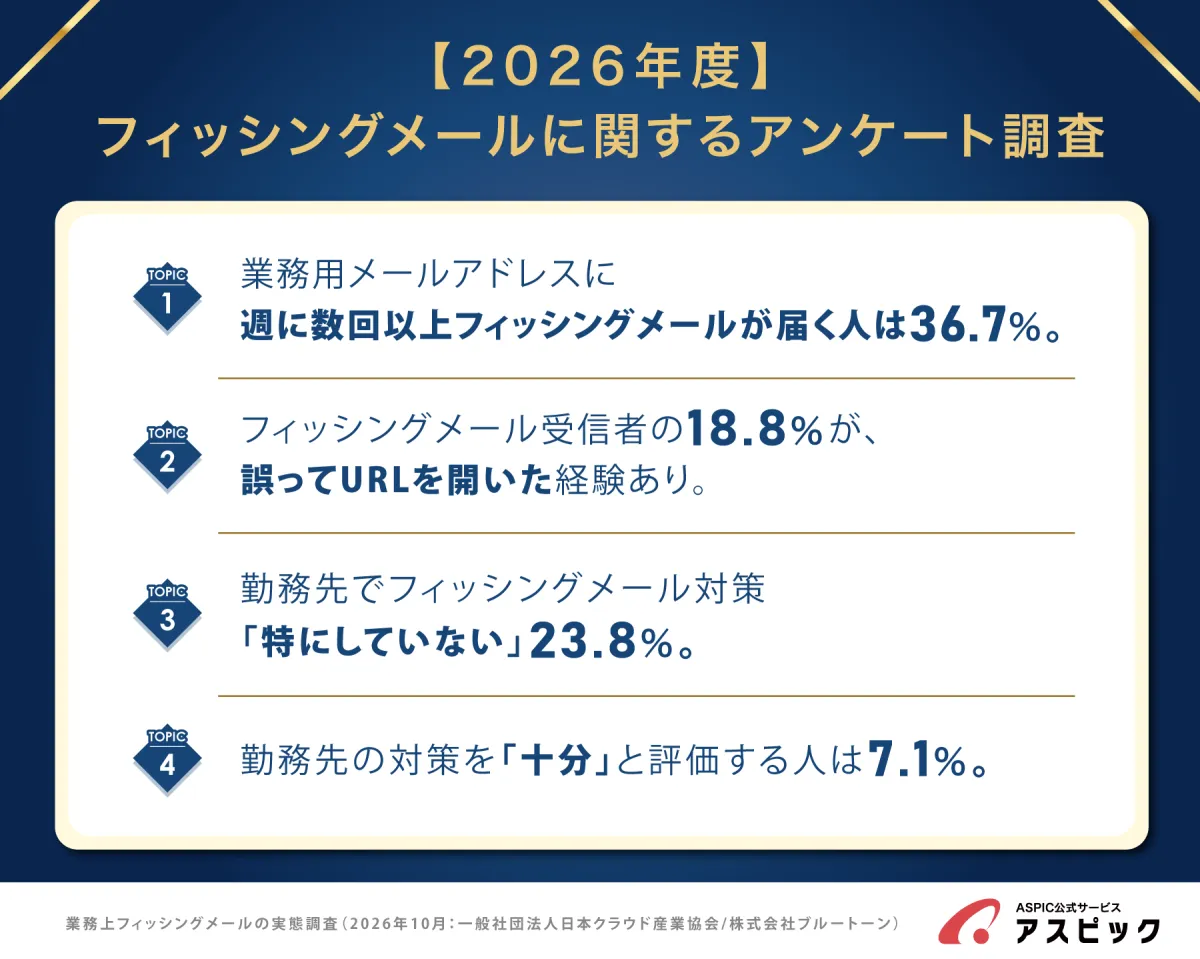
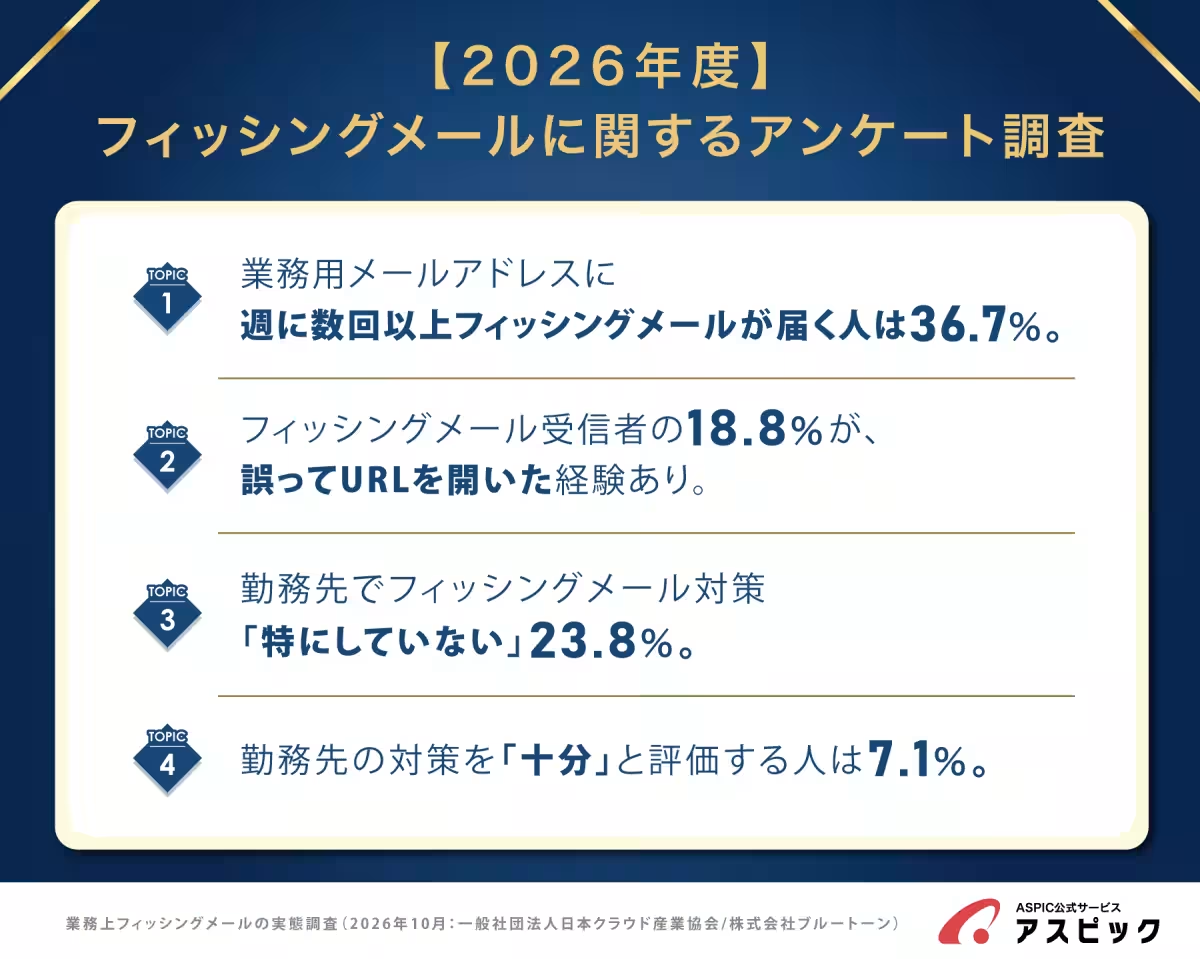
- - 「ほぼ毎日届く」と答えたのは約20.4%、「週に数回程度」という回答が16.3%で、全体の36.7%がフィッシングメールの脅威にさらされています。
2. 誤ってURLをクリックするケース
- - フィッシングメールの受信者のうち18.8%が、誤ってURLを開いたことがあり、16.4%は添付ファイルを開いた経験があるという結果が出ました。加えて、11.7%が自分のIDやパスワードを入力したことがあると答えています。この結果は、フィッシングメールの脅威を軽視することができないことを示しています。
3. 本物と勘違いしやすいメールの内容
- - フィッシングメールの内容としては、銀行やクレジットカード会社、業務システムを装ったメールが多く見られました。特に、取引先や顧客を装うケースも多数あり、従業員が日常的にやり取りしている相手からのメールにも注意が必要です。
4. 勤務先のフィッシングメールへの対応
- - フィッシングメールを受信した際のあるべき対策としては、「開かずに隔離・削除する」という方法が最も多く、49.2%がこの選択をしました。しかし、18.3%は特に決められた対応がないと回答。対策の周知や整備が未成熟であることが浮かび上がります。
5. 勤務先の対策状況
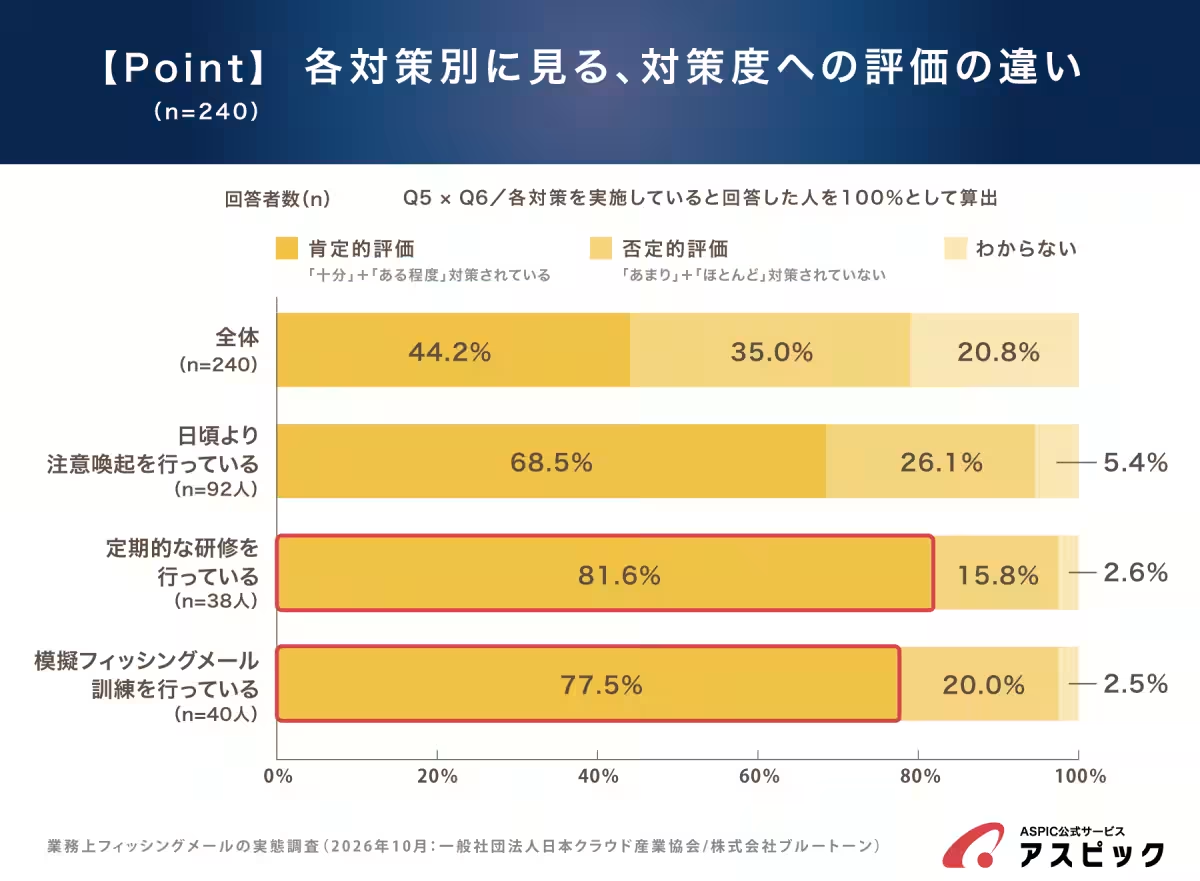
- - 働く企業のフィッシングメール対策に関して、「特に対策していない」との回答は23.8%に上り、企業の危機管理体制に課題を示唆しています。研修やトレーニングが実施されている場合は、対策に対する評価が肯定的になりやすい傾向も見られました。
まとめ
フィッシングメールに関連する調査結果から、組織としての意識が依然として不足している点が明らかとなりました。定期的な教育や対策の実施が重要であり、従業員全体のセキュリティ意識の向上が求められます。今後も、企業にはメールセキュリティ製品の導入や従業員教育の必要性が強調されるでしょう。アスピックでは、そのためのさまざまなサービスや情報を提供しています。
詳細な調査結果やアスピックが提供するサービスについて興味のある方は、公式サイトを訪れてみてください。
会社情報
- 会社名
- 株式会社ブルートーン
- 住所
- 東京都港区芝5-26-24田町スクエア2F
- 電話番号
- 050-3552-0783
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。