


PHP脆弱性「PHP2Shell」に対するクラウドエースの緊急支援策とは?
クラウドエース、PHP脆弱性「PHP2Shell」への緊急対策を発表
クラウドエース株式会社は、PHPのコアエンジンに存在する重大な脆弱性「PHP2Shell」が公開されたことを受け、緊急相談サービスを開始しました。この脆弱性は、認証不要でリモートから任意のコードが実行できる危険性があります。この影響を受けたシステムでは、機密情報が漏洩したり、サーバーが制御される危険があるため、迅速な対策が求められています。
PHP2Shellの基本情報
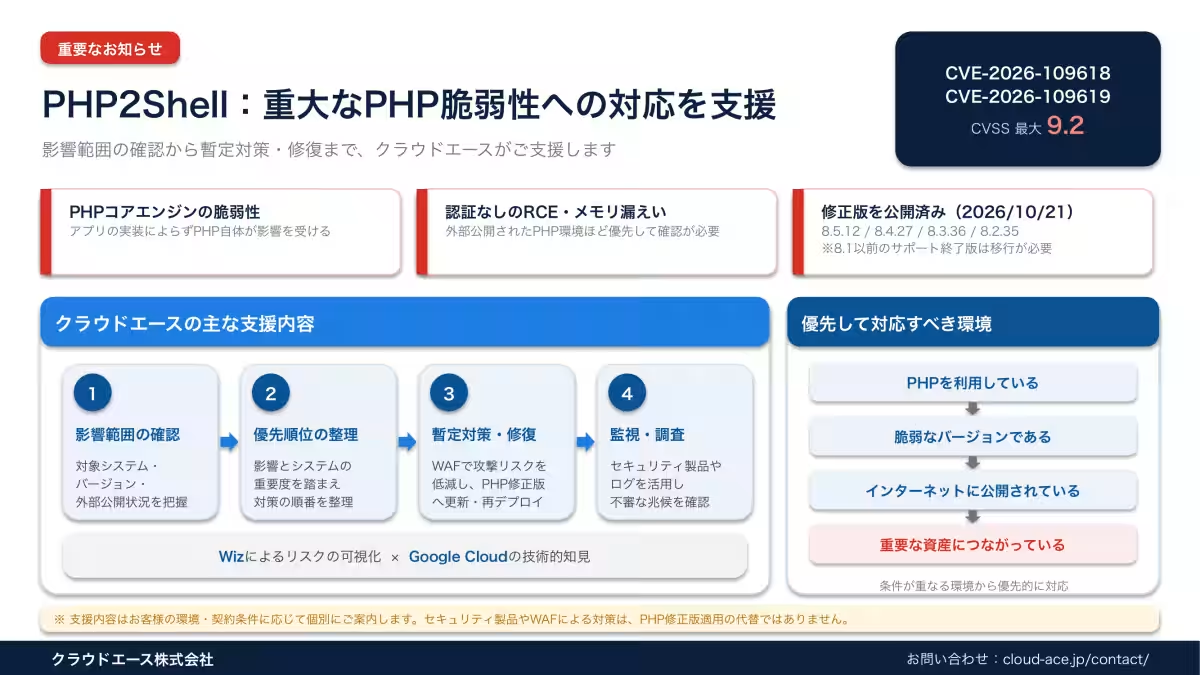
「PHP2Shell」として知られるこの脆弱性は、CVE-2026-109618およびCVE-2026-109619に番号が付けられ、CVSSスコアが9.2に設定されています。Wiz Researchによる研究で、PHP5.4以降のほとんど全バージョンがこの問題に影響されることが確認されています。特にWordPressなど多くのWebアプリケーションがPHPを使用しているため、その範囲は広がっており、実装が安全であっても影響を受ける可能性があるのです。
これに対し、PHP開発チームは脆弱性を修正したバージョンを速やかに公開しましたが、サポートを終了したバージョンには修正版が出ていないため、早急に最新バージョンへの移行が求められます。具体的には、PHP 8.5.12や8.4.27、8.3.36、8.2.35がリリースされています。
クラウドエースのサポート内容
クラウドエースは、Wizプラットフォームを活用して、専門のセキュリティチームが顧客の環境に合わせた個別の支援を提供します。以下に、その主な支援内容を示します。
1. 影響範囲の確認とリスク棚卸し
クラウドエースは、顧客のPHP環境を分析し、外部に公開されているホストやワークロードの特定を行います。
2. 対応優先順位の整理
リスクトリアージとして、影響度の高い資産から優先的に対応できるように支援します。
3. 修復と移行の技術支援
PHPの修正版の適用や、サポート終了版からの更新を行います。
4. 暫定対策のアドバイザリー
Google Cloud Armorなどのツールを使った暫定的な対策も行う支援を提供します。
5. 不審な兆候の監視
Wiz DefendやWiz Sensorの導入を支援し、セキュリティの強化を図ります。
AIを活用した脆弱性の調査
今回の脆弱性の研究には、Google DeepMindのAIモデル「Gemini 4 Argon」が使われました。AIが脆弱性の発見に寄与する一方で、攻撃者も同様にAIを活用し、攻撃を高度化する可能性があります。従って、リスクへの初動対応のスピードが、企業の存続においてますます重要になっています。
相談受付と支援概要
この相談の受付は2026年11月19日から始まり、対象はGoogle Cloud環境またはWizの利用・検討を行っている企業です。支援形態および費用は個別見積もりとなり、既存契約や緊急度に応じた柔軟な対応が可能です。相談窓口はクラウドエース株式会社への問い合わせからアクセスできます。
まとめ
このPHP2Shell脆弱性は、PHP環境を利用する多くのWebアプリケーションに影響を与えうる深刻な問題です。クラウドエースは高い技術力を活かし、顧客の迅速な意思決定と問題解決をサポートします。企業は早期の対応が求められ、人材と資源を上手に活用してセキュリティ対策に万全を期す必要があります。
会社情報
- 会社名
- クラウドエース株式会社
- 住所
- 東京都千代田区大手町1丁目7−2東京サンケイビル 26階
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。