


情報漏えいの新たな脅威、A2B攻撃に警鐘を鳴らす
情報漏えいの新たな脅威、A2B攻撃
近年、日本国内で個人情報漏えいの事案が急増しており、その一因として「A2B攻撃」と呼ばれる新たな攻撃手法が指摘されています。この攻撃は、一般に公開されているAndroidアプリを悪用し、アプリの接続先サーバに対して行われるものです。
国立研究開発法人情報通信研究機構(NICT)の脅威情報分析チームLETTICEは、このA2B攻撃を特定し、その手法を詳細に分析しました。攻撃者は、公開されているAndroidアプリを入手し、それを解析することで、アプリがどのサーバと通信しているか、またその通信方法(API)を調査します。そして、これらの情報を基に、特定のサーバに対してアプローチを行います。このような手法によって、普段は公開していないはずのサーバの内部仕様が攻撃者に知られることになり、システムの脆弱性を狙った攻撃が行われるのです。
A2B攻撃の実態
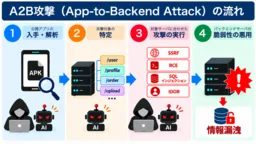
A2B攻撃の流れは以下の通りです。
1. 攻撃者は公に入手可能なAndroidアプリをダウンロード。
2. このアプリを解析し、通信先サーバの情報を把握。
3. 得られた情報を元に攻撃を実行。
これにより、アプリ提供者は、自社のセキュリティが脅かされる危険にさらされます。攻撃者は、システムの隙間を狙って個人情報を抜き取る可能性が高まります。
事業者の取るべき対策
NICTのLETTICEは、このような攻撃に対して事業者が採るべき対策を3つ推奨しています。これには、侵害の確認、脆弱性の点検、暫定的な緩和策が含まれており、すぐに対策に取り組むことが求められています。また、攻撃の兆候を示すIoC(侵害指標)も提供されており、これを参考にすることで、事業者は即座に対応策を講じることが可能です。
注意喚起の重要性
今後、AI技術の向上により攻撃者はアプリの解析をより容易に行えるようになり、A2B攻撃の脅威は更に増すと言えます。このため、Androidだけでなく、iOSアプリやWebサービスのバックエンドAPIを提供する事業者も、万全の対策を整える必要があります。
情報漏えいの問題は、単なる個人のプライバシーの侵害に留まらず、企業や社会全体に深刻な影響を与える可能性があります。定期的な見直しと、迅速な対応が必要です。
結論
A2B攻撃への関心を高め、事業者は今後のセキュリティ対策を強化していくことが急務です。そのためにも、NICTが提供する注意喚起などのリソースを活用し、自社システムの安全性を確保しましょう。
詳細については、CYNEX Libraryのこちらから確認できます。
会社情報
- 会社名
- 情報通信研究機構 広報部
- 住所
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。