


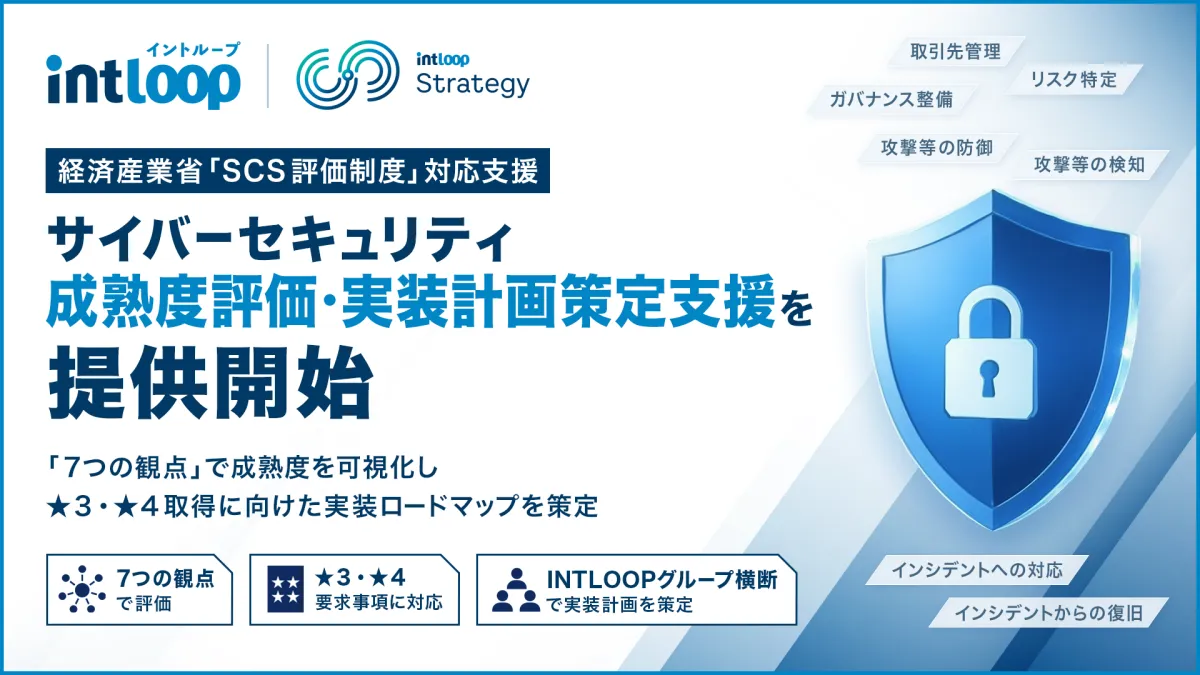
経済産業省が進めるサイバーセキュリティ成熟度評価制度について
経済産業省が進めるサイバーセキュリティ成熟度評価制度とは
近年、情報漏洩やサイバー攻撃の脅威が増加している中、企業や組織にとってサイバーセキュリティの強化は必須となっています。このような背景から、経済産業省は「SCS評価制度」という新たな取り組みを発表しました。この制度は、企業が自らのサイバーセキュリティの成熟度を評価し、強化していくための指標を提供するものです。
SCS評価制度の目的
SCS評価制度(セキュリティ・サイバー成熟度評価制度)は、企業が自らのサイバーセキュリティの状況を客観的に把握できるようにすることを目的としています。具体的には、以下のような目的があります。
1. 適切なセキュリティ対策の実施促進: 企業はこの評価を通じて、自社に必要なセキュリティ対策を知り、実行することが求められます。
2. 信頼性の向上: 消費者や取引先からの信頼を得るためには、サイバーセキュリティへの取り組みが不可欠です。評価を受けることで、その信頼性を可視化することが可能になります。
3. 法令遵守の支援: サイバーセキュリティ関連の法律や規制に対応するためにも、制度の活用が重要です。
評価の流れと実装
この制度は、一般的に以下のステップで進行します。
1. 自己評価: まず、自社のサイバーセキュリティの実態を自己評価します。
2. 外部評価: 必要に応じて、第三者機関による外部評価を受けます。これにより、より客観的なデータを得ることができます。
3. 改善プランの策定: 評価の結果をもとに、自社の弱点を補うための改善策を考え、実行に移すことが重要です。
4. 評価結果の公表: 最後に、評価結果を公表することで、外部へのアピールや透明性を持たせることができます。
企業がこの評価制度をどう活用するか
企業によっては、SCS評価制度を常に活用し、自社のサイバーセキュリティ状況の改善を図るところもあります。また、評価制度を受けることで、自社のサイバーセキュリティへの真剣な取り組みを示すことができるため、顧客や取引先からの信頼獲得にもつながります。さらに、この評価を元にしたマーケティング戦略も考えられるでしょう。
業界の反応と今後の展望
サイバーセキュリティの重要性が認識される中、多くの企業がこのSCS評価制度に注目しています。特に、製造業やIT業界ではリスクマネジメントの一環として、この制度の導入が進むと見込まれています。今後、経済産業省と連携し、さらなる制度の充実や最新の脅威に対する対応策が期待されます。
まとめ
SCS評価制度は、企業がサイバーセキュリティを強化するための大きな手助けとなります。情報セキュリティの強化は、企業の発展や持続的な成長に欠かせない要素となるでしょう。評価制度を通じて、企業はより一層の信頼性を確保し、サイバーセキュリティの成熟度を高めていくことが求められています。
会社情報
- 会社名
- INTLOOP株式会社
- 住所
- 東京都港区赤坂2丁目4-6赤坂グリーンクロス27F
- 電話番号
- 03-5544-8040
トピックス(経済)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。