


リモートデスクトップにおけるサイバー攻撃対策の新たな可能性
リモートデスクトップにおけるサイバー攻撃対策の新たな可能性
日々進化するサイバー攻撃に対抗するため、多くの企業が苦労しています。特にリモートデスクトップは、業務の効率化を図る一方で、攻撃者にとっての入り口ともなり得る脆弱なポイントです。そこで、エル・シィが提供する「Brynhildr Business」が、リモートデスクトップを介したサイバー攻撃対策の一手として注目を集めています。
1. Brynhildr Businessの効果
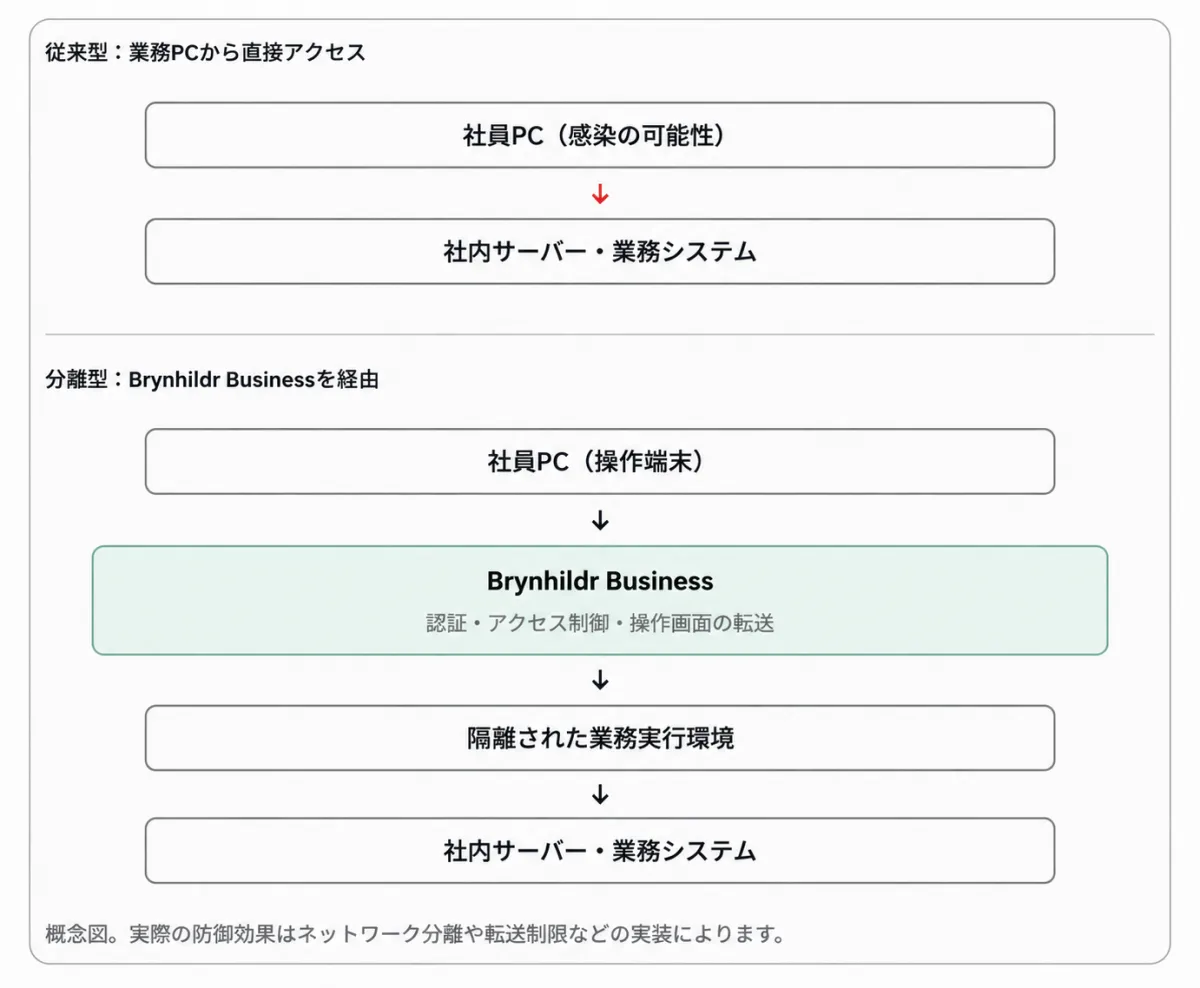
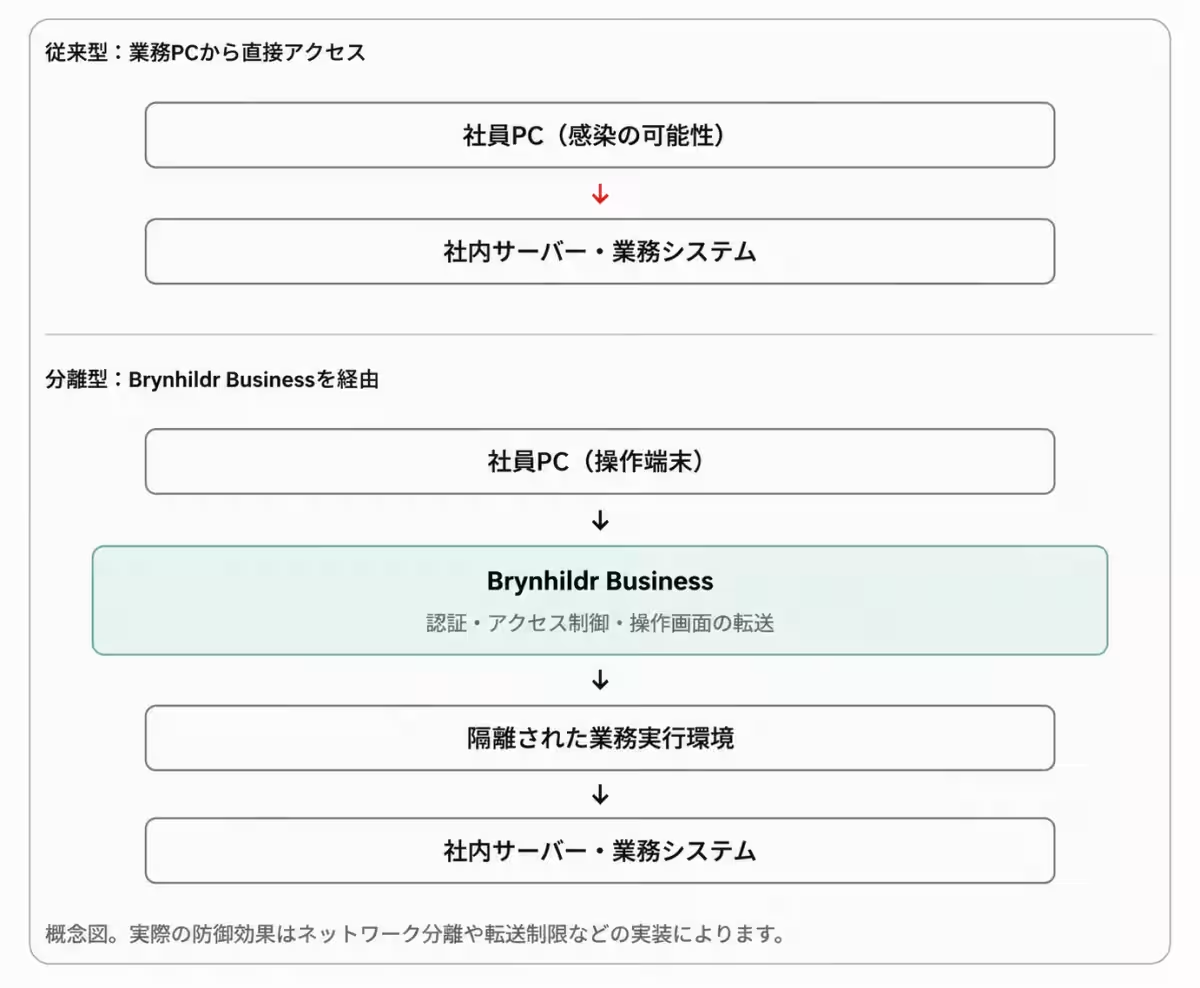
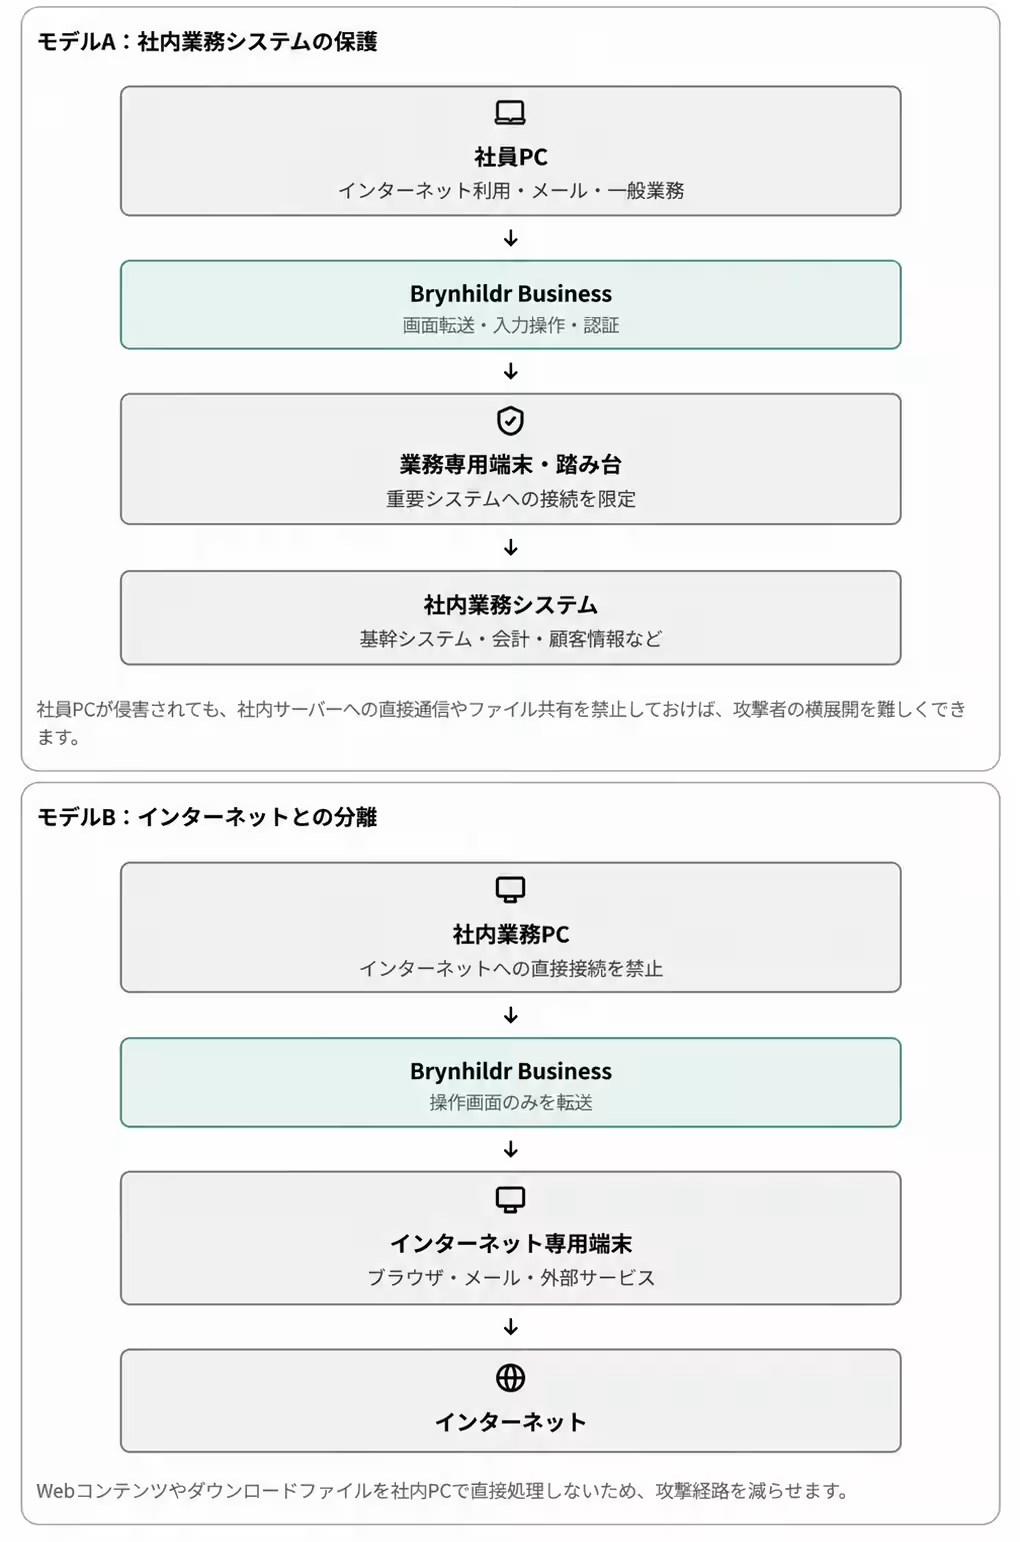
従来、社員のPCが社内システムに直結しているため、マルウェアに感染した場合、社内システムへと容易にアクセスされるリスクがありました。しかし、Brynhildr Businessを導入することで、操作端末と業務環境の間に一枚の壁を築きます。これにより、攻撃者は社内システムへのアクセスが困難になります。たとえ端末が感染してしまっても、攻撃者の行動範囲を狭めることができるのです。
2. 障壁を設ける重要性
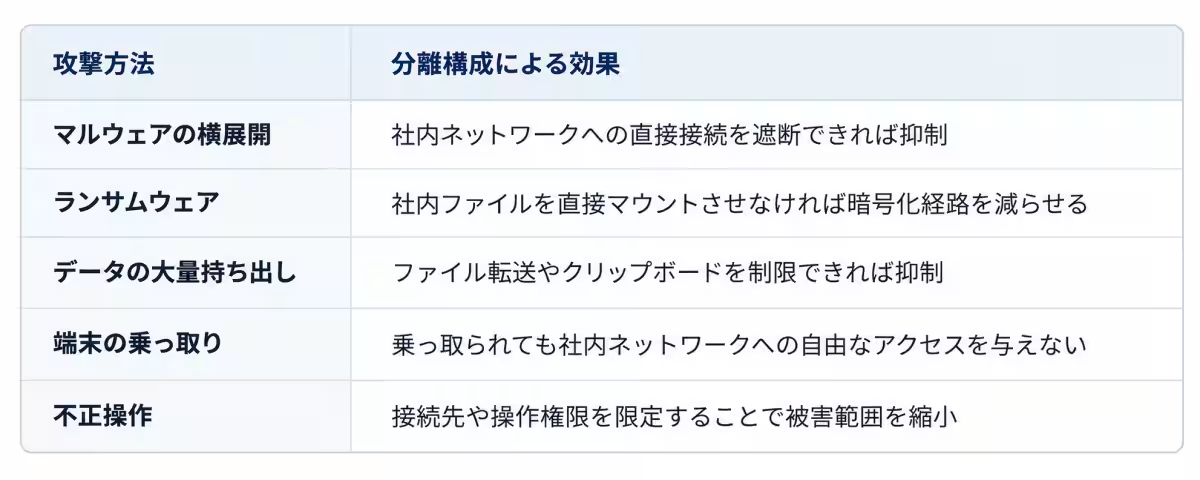
Brynhildrの導入は、攻撃を完全に防ぐものではありませんが、侵入者が社内に対して持つ行動の自由度を制約します。これにより、攻撃に必要な手順が増え、実行に移すのが難しくなるのです。ただし、リモートデスクトップの遠隔操作により、感染端末の画面を攻撃者が制御できてしまうため、これに対する対策も併せて必要です。
3. 踏み台端末の概念
Brynhildrの利用に際して特に注目すべきは「踏み台端末」の考え方です。これにより、業務サーバーへの直接通信を禁止し、Brynhildrで管理された踏み台端末のみからアクセスを許可することで、さらにセキュリティを強化します。踏み台端末からのアクセスできるシステムを制限し、ファイル転送やUSB共有は原則禁止とします。また、多要素認証、接続ログ、操作監査などの機能を組み合わせることで、安全性を高めることが可能です。
4. Brynhildrの利点
Brynhildrは、既存の業務環境に大きな変更を加えることなく、サイバー攻撃を軽減することができます。VDI方式のように、全社員のデスクトップ環境を仮想化する必要もありません。また、Brynhildrは外部サーバーを介さずに機能し、ソースコードが自社にあるためカスタマイズが可能です。既存のPC環境を維持しながらリモート勤務をサポートしつつ、社内システムへのアクセスを効果的に分離するモデルを構築できます。たとえば、モデルAやモデルBのいずれかを選択することで、業務プロセスに合わせた導入が可能です。
5. 開発の進展と今後のリリース
現在、思考の実践として、Brynhildr Businessは強固な認証、監査及び転送制御機能の改修に取り組んでいます。侵入を100%防ぐのは難しいかもしれませんが、攻撃を受けても自由に動けないよう制限することが重要です。それにより、Brynhildr Businessはサイバー攻撃防御の有力な手段となることでしょう。
リリースは年内か早くて2027年1月を予定しており、買取りライセンス(使用権)は1台あたり約10,000円の見込みです。企業のサイバーセキュリティに強化を促し、安心して業務に臨むための新たな選択肢となることが期待されます。
会社情報
株式会社エル・シィ
Brynhildr担当(榎本・丸山)
公式サイト
会社情報
- 会社名
- 株式会社エル・シィ
- 住所
- 東京都港区虎ノ門一丁目2番11号ザ・パークレックス虎ノ門 6階
- 電話番号
- 03-6435-4324
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。