


AI-SecBoxの登場により自社内でのセキュリティ強化が実現
AI-SecBoxの登場により自社内でのセキュリティ強化が実現
情報セキュリティの重要性が高まる中、株式会社Hexabaseが新たに提供を開始した「AI-SecBox」が注目を集めています。サイバー攻撃が日常化している現代において、企業は情報漏洩や不正アクセスのリスクに常にさらされています。このねじれた状況を打破するために、AI-SecBoxがどのように企業の情報セキュリティを支援するのか、詳しく見ていきましょう。
AI-SecBoxとは何か?
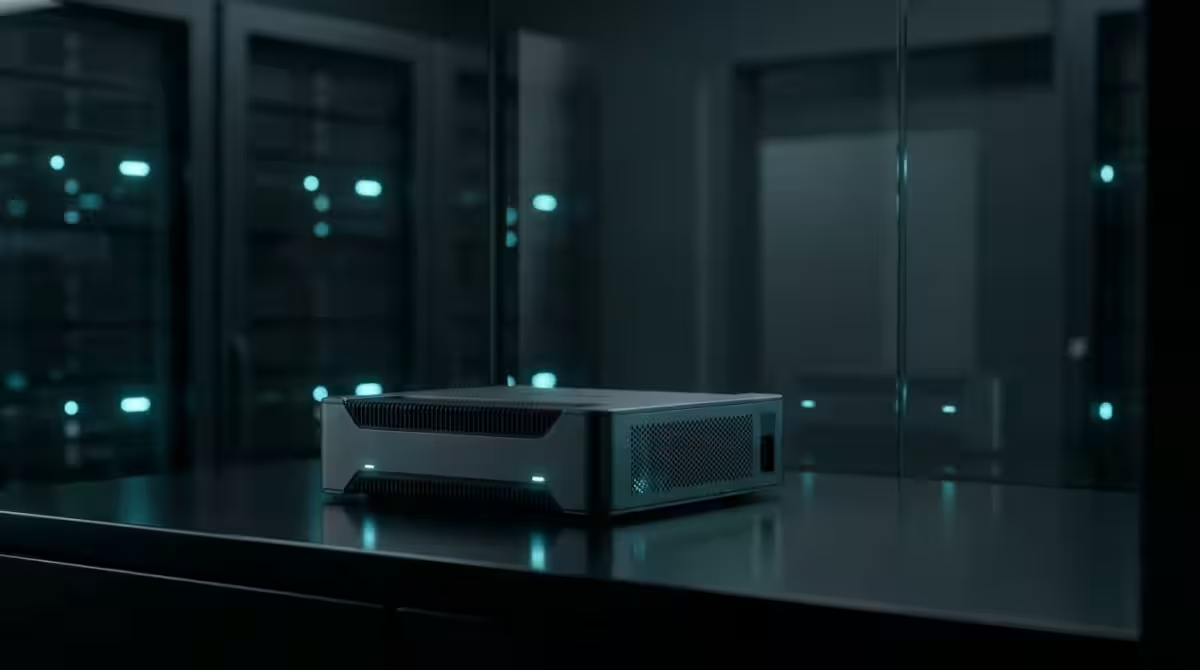
Hexabaseの「AI-SecBox」は、社内設置型のAI脆弱性検査・修正支援システムです。通常、脆弱性診断は年に一回程度行われることが多いですが、AI-SecBoxはその検査を毎日自動で行うことを可能にします。脆弱性を検出した後、AIが修正案を生成し、さらに別のAIがその案をレビューします。このプロセスは、企業内部で全て完結するため、機密情報の流出を避けることができるのも大きな特徴です。
サイバー攻撃の現状
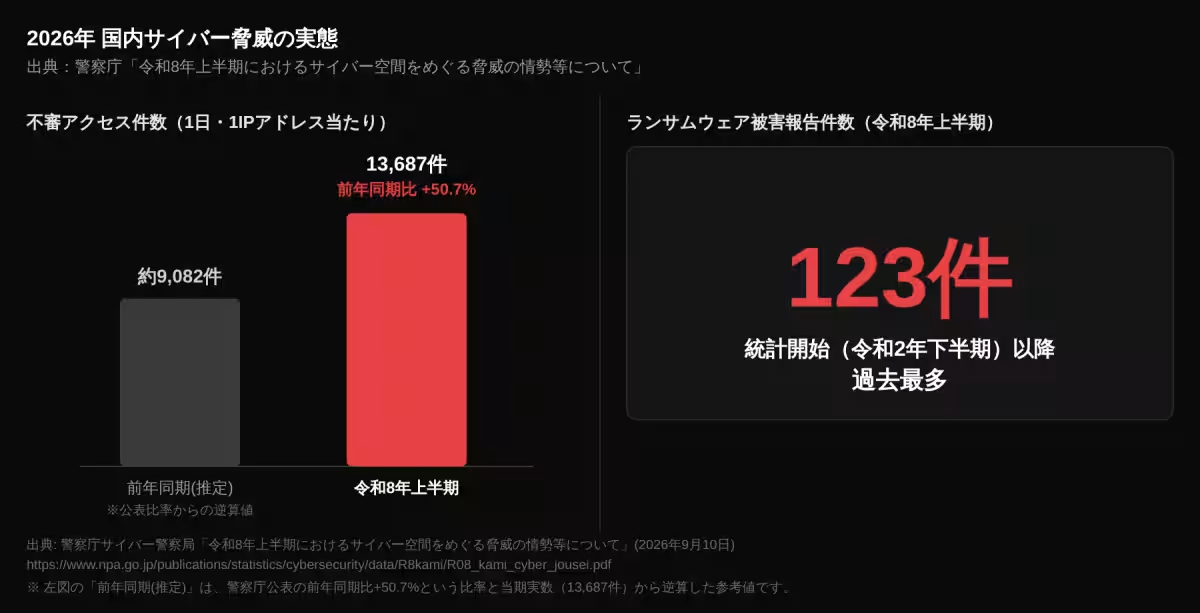
最近、情報漏洩や不正アクセスに関するニュースが相次ぎ、企業が直面するサイバーセキュリティの状況は緊迫しています。警察庁が発表した資料によれば、2026年に入ってからの半年間で、サイバー攻撃の報告件数は123件に達し、特にランサムウェアの被害が急増しています。こうした攻撃を前に、従来の年1回の脆弱性診断だけでは企業の安全を守ることは難しくなっています。
脆弱性検知の壁
脆弱性対策にはいくつかの壁が存在します。一つは、ソースコードや診断結果を外部に出せない企業が多く、クラウド型サービスの導入が難しいことです。そして、脆弱性を見つけても修正にかけるリソースが不足していることも問題です。さらに、多くの企業が年に一回の診断しか行わないことで、常に新たに発見される脆弱性には対応できていないのが実情です。
AI-SecBoxの機能と特徴
1. 日次自動検査
「AI-SecBox」は、専用機を社内に置くだけで、毎日自動的に脆弱性検査を実行します。OSS(オープンソースソフトウェア)用のスキャナーを6種類統合しており、CISA KEVなどの最新データベースから脆弱性を素早く検出します。
2. 8段階の修正ワークフロー
検出した脆弱性については、AIが自動で修正案を生成します。さらにその案は他のAIによってレビューされ、専用機内での自動検証を経て、最終的に開発チームにプルリクエストやパッチの形式で提示されます。このプロセスは、安全性を保ちながら修正をスピーディーに行えるようデザインされています。
3. 機密性の保持
Hexabaseのシステムは必要に応じて機密情報を伏字処理し、クラウドと社内環境を選択的に利用できるオプションも提供しています。このため、企業のセキュリティポリシーに応じた導入が可能です。
4. 証跡の自動生成
「AI-SecBox」は、変更履歴や承認内容を月次レポートとして自動生成し、J-SOXやISMSなどの内部監査に対応しています。この機能により、監査の負担軽減が実現します。
5. フレキシブルなプラン
利用規模に応じた複数のプランを提供しており、既存の「AI-DevBox」ユーザー向けに追加ライセンスも用意されています。このように、企業のニーズに応じた柔軟な運用が可能です。
まとめ
AI-SecBoxは、サイバーセキュリティの新しい在り方を示してくれます。情報漏洩や不正アクセスの脅威に対抗するための強力なツールとして、企業内部でのセキュリティ強化を促進します。Hexabaseの取り組みは、多くの企業にとって重要な選択肢となるでしょう。無料トライアルも実施しているので、興味のある方はぜひ試してみてはいかがでしょうか。
- ---
Hexabase会社概要
- - 社名: 株式会社Hexabase
- - 代表者: 代表取締役CEO 岩崎 英俊
- - 設立: 2016年1月
- - 所在地: 東京都千代田区神田須田町2丁目3-12 12KANDA 701
- - 資本金: 7億7千万円
- - URL: Hexabase公式サイト
会社情報
- 会社名
- 株式会社Hexabase
- 住所
- 東京都千代田区神田須田町2丁目3-1212KANDA 701
- 電話番号
- 03-4405-9637
関連リンク
サードペディア百科事典: 東京都 千代田区 サイバーセキュリティ Hexabase AI-SecBox
Wiki3: 東京都 千代田区 サイバーセキュリティ Hexabase AI-SecBox
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。