


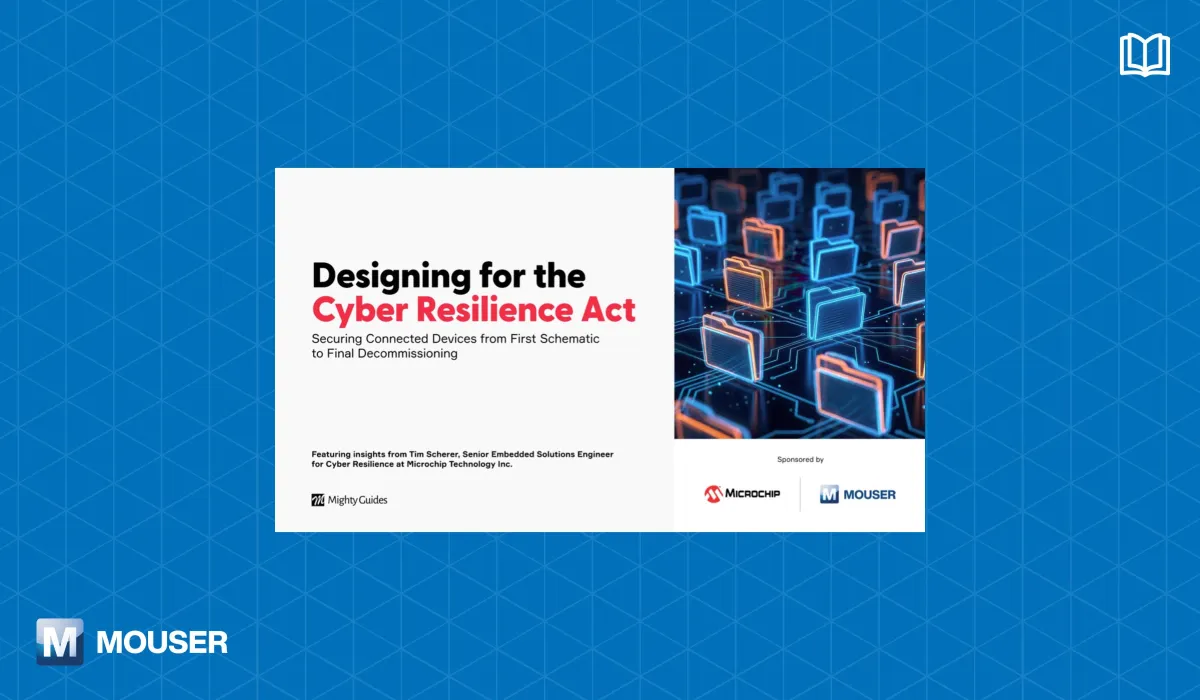
マウザーとMicrochipが共同で発表したサイバーセキュリティeBookの内容
マウザーとMicrochipの新たな協業
マウザー・エレクトロニクス(以下、マウザー)は、米国アリゾナ州に本社を置くMicrochip Technology(以下、Microchip)と共に、重要なeBookを公開しました。その名も「Designing for the Cyber Resilience Act: Securing Connected Devices from First Schematic to Final Decommissioning」です。このeBookは、今後のデジタル製品に対するサイバーセキュリティ要件の理解を深めるための貴重なリソースとなっています。
サイバーセキュリティの重要性
昨今、産業機器から民生機器に至るまで、ネットワークに接続される製品の数が急増しています。それに伴い、製品がリリースされる前から引退するまで、すべての段階でサイバーセキュリティ対策が不可欠となっています。特に、2027年12月以降、EU市場で販売されるデジタル要素を含む製品は、サイバーレジリエンス法(CRA)が定める基準を満たさなければならず、この規制が市場参入の新たなハードルとなるのです。
eBookの内容と主なトピック
公開されたeBookでは、ネットワーク接続型製品のライフサイクル全体にわたるセキュリティ対策が詳しく解説されています。具体的には、以下のような重要なトピックが取り上げられています。
- - CRAの適用判断: 製品がCRAの対象となるかどうかのガイドラインや、想定される用途に基づくリスク評価
- - セキュア・バイ・デザインの原則: これにより、初期段階からのセキュリティ対策を確保
- - セキュアエレメントの活用: デバイスのセキュリティを支える基本要素の導入方法
- - デバイスの試作・量産時のプロビジョニング: 安全な初期設定の手法を解説
また、Microchipのセキュアエレメント「ATECC608C」や各種開発ボードも登場し、実装に役立つ情報を提供しています。
実用的なサイバーセキュリティ対策
製品のライフサイクル全体を通じて、デバイスの登録や認証済みファームウェアの更新、安全な運用が求められます。eBookでは、特に以下の点に焦点を当てています:
- - 安全なデバイスIDの管理: 脆弱性管理や、不具合発生時の迅速な対応が可能
- - エンドツーエンドのIoTセキュリティ: FOTA(無線経由でのファームウェア更新)技術によるセキュリティ強化の手法
参考リソース
eBookは、マウザーのウェブサイトからダウンロードすることができます。また、マウザーが提供するその他のテクニカルリソースも非常に充実しています。顧客は製品データシートやリファレンスデザイン、アプリケーションノートなど、さまざまな情報を利用し、高度な製品設計を行うことが可能です。具体的にeBookを確認したい方は、こちらをご覧ください。
まとめ
マウザーとMicrochipの共同作業によって生み出されたこのeBookは、デジタル製品開発におけるサイバーセキュリティを実装するための実用的な指針を提供しています。規制が求める基準に対応する技術・設計手法を理解し、効果的なセキュリティ対策を講じるために、ぜひ一度目を通してみてください。
会社情報
- 会社名
- Mouser Electronics, Inc.
- 住所
- 1000 N. Main StreetMansfield, TX 76063-1514 USA
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。