


従来のバックアップだけでは防げない!ランサムウェア対策ウェビナー開催のご案内
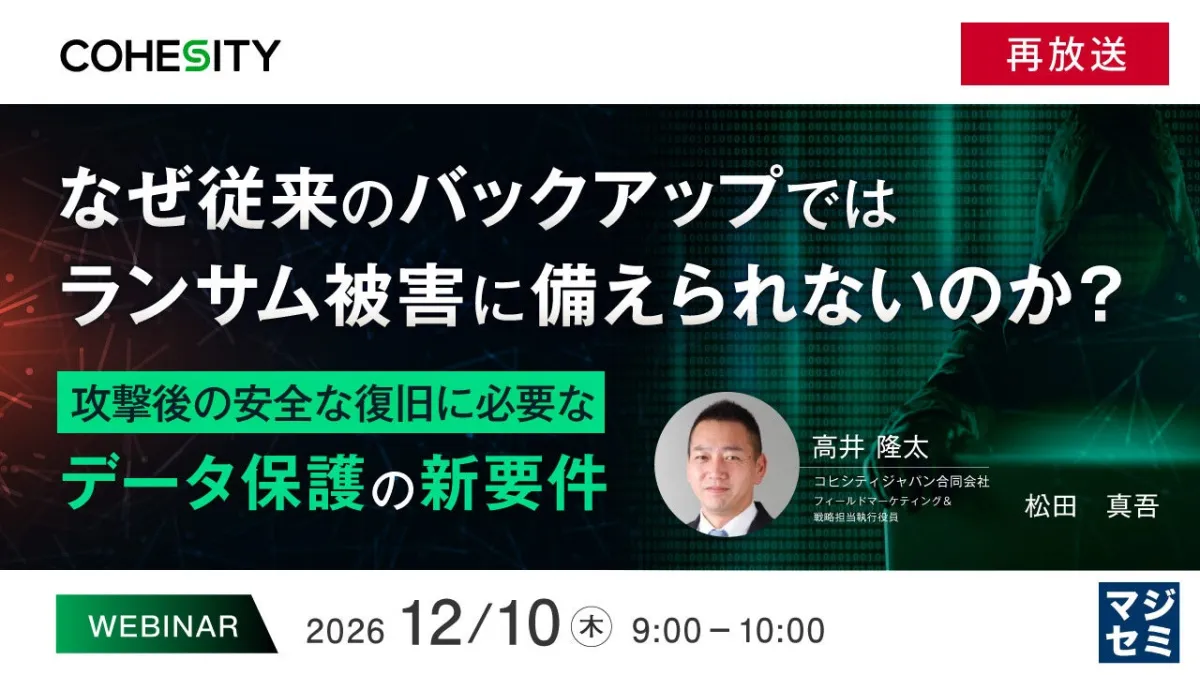
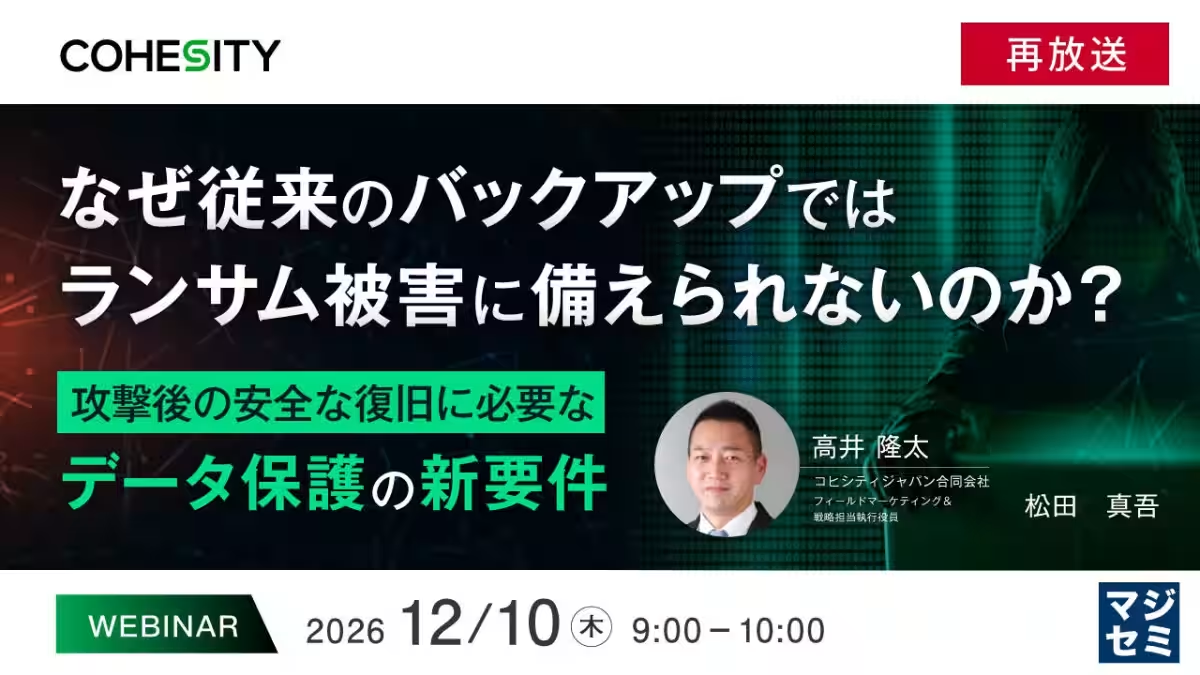
従来のバックアップはもう通用しない?
昨今、企業をターゲットにしたサイバー攻撃が増えています。この中で、特に悪名高いのがランサムウェアによる攻撃です。システムを暗号化し、元に戻すための身代金を要求するこの手法は、多くの企業に深刻な影響を及ぼしています。
これらの攻撃から守るためには、単にデータをバックアップするだけでは不十分であることを認識する必要があります。特に、攻撃後の迅速な業務再開には「復旧力」が不可欠です。
従来のバックアップが抱える限界
従来型のバックアップは、機器の故障や操作ミスによるデータ消失からの復元を主な目的として設計されています。しかし、現在ではバックアップそのものが攻撃対象となりつつあり、以下のような点が問題視されています。
- - 復旧ポイントの安全性: 復元時に「どの復旧ポイントが安全なのか」をチェックできない場合があります。
- - バックアップデータの整合性: バックアップが改ざんされていないかどうかも疑問です。
- - 残存する脅威: 復旧したデータにまだ脅威が残っている可能性もあります。
これらのリスクを考慮しないと、業務再開までに多くの時間がかかるでしょう。
効果的なデータ保護の要件
ウェビナーでは、従来のバックアップの限界を理解した上で、サイバー攻撃後に安全に復旧できるためのデータ保護の要件を詳しく解説します。主なポイントは以下の通りです。
- - イミュータブルなデータ保護: 一度バックアップしたデータは変更できない仕組みが必要です。
- - アクセス制御や多要素認証: 管理者権限の不正使用を防ぐための施策が重要です。
- - 脅威検知と復旧計画の検証: 定期的に復旧計画を見直し、実装されているか検証することが求められます。
特に、Cohesity Data Cloudを活用したデータ保護の方法に注目が集まっています。このソリューションでは、オンプレミス、クラウド、SaaSに分散したデータを一元的に保護しつつ、サイバーレジリエンスを意識した新しいバックアップ戦略への移行をサポートします。
参加するメリット
本ウェビナーは、参加者にとって実用的で重要な情報を提供することを目的としています。特に、サイバー攻撃これからの時代に備えるための考え方や具体的な手法を学ぶことができ、聴講者が自社のデータ保護の方法を見直すきっかけにもなるでしょう。
主催はコヒシティジャパン合同会社と日本電気株式会社、協力はマジセミ株式会社です。興味のある方は、ぜひ公式サイトより詳細情報を確認してください。
ウェビナーがもたらす知識は、企業にとって貴重な財産となるでしょう。ぜひご参加ください。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。