


企業のセキュリティ体制を見直す「MDR/EDR」導入の重要性
企業のセキュリティ体制を見直す「MDR/EDR」の重要性
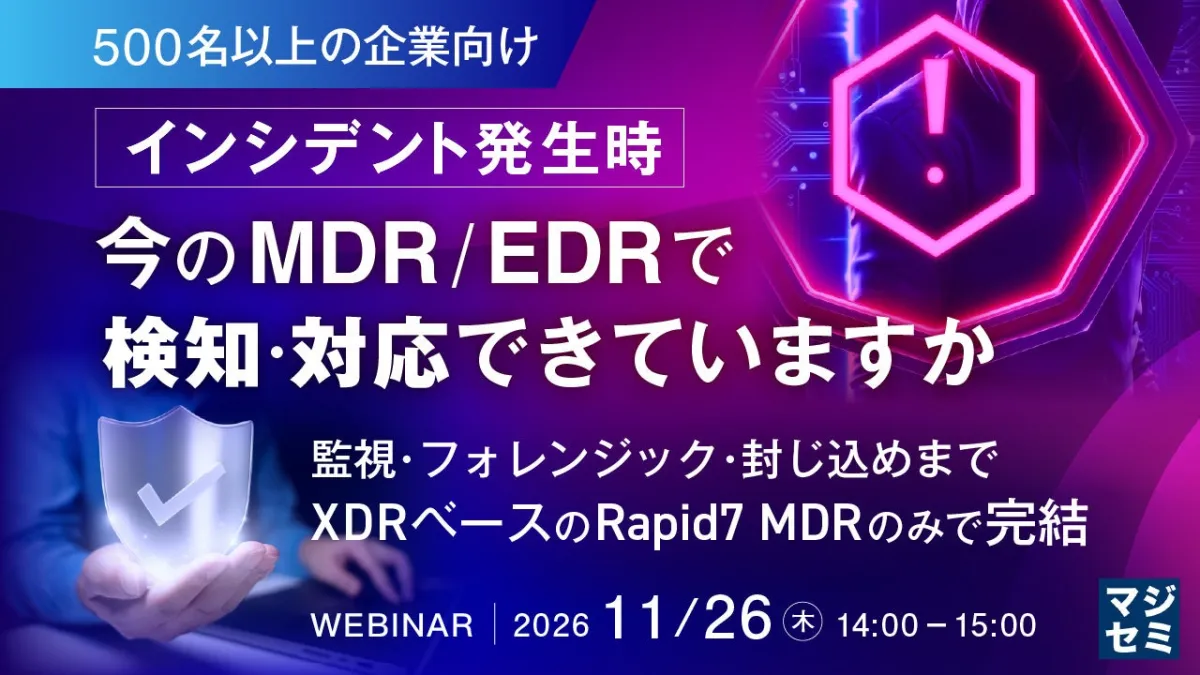
現代の企業において、サイバーセキュリティは避けて通れない重要な課題です。特に、インシデントの発生時には迅速な検知と対応が求められます。しかし、実際に、どれだけの企業がその体制を整えているのでしょうか? 500名以上の企業を対象に行われた調査結果からは、MDR(Managed Detection and Response)やEDR(Endpoint Detection and Response)の導入がいかに重要であるかが浮き彫りになっています。
MDRとEDRとは?
MDRは、専門のセキュリティチームによる24時間365日体制の監視と対応を提供するサービスです。一方、EDRは各エンドポイントを監視し、不審な活動を検知して迅速に対応するための仕組みです。これらの技術を組み合わせることで、企業はインシデントに迅速かつ効果的に対応できるようになります。
企業の現状
調査によると、多くの企業がMDRやEDRの導入を進めている一方で、実際の運用において課題を抱えていることも明らかになりました。特に、インシデントが発生した際の対応能力が不十分であるという声が多く聞かれます。また、企業規模によっても導入状況や運用能力にばらつきがあり、小規模企業ではリソース不足が大きな障壁となっています。
MDR/EDR導入のメリット
MDRやEDRを導入することで、企業は以下のようなメリットを享受できます。
1. リアルタイムの監視と対応:
- 24時間体制での脅威の監視が可能となり、迅速な対応が実現します。これにより、被害を最小限に抑えることが期待できます。
2. 専門的な知識と技術:
- 自社内に十分なリソースがなくても、外部の専門家によるサポートが受けられます。これにより、技術力が不足している企業でも安心してセキュリティ対策を行うことができます。
3. コスト削減:
- 専門のチームを社内で育成するには多大なコストがかかりますが、MDRサービスを利用することでそのコストを大幅に抑えることができます。
課題と今後の方向性
しかし、MDRやEDRの導入にはいくつかの課題も存在します。例えば、各ソリューションの選定や導入後の運用体制の構築には専門的な知識が求められます。また、企業のニーズに応じて最適なサービスを選ぶ必要があるため、情報収集や比較が重要です。
今後、企業はさらなるセキュリティ対策の強化を図り、MDR/EDRへの投資を進めていく必要があります。特に、ハッカーの手法が進化する中で、柔軟かつ迅速な対応ができる体制が求められます。また、セキュリティ担当者の人材不足も問題となっているため、外部の専門家やサービスを活用することがますます重要になります。
結論
インシデント発生時の適切な対応が、企業の存続に関わる時代になっています。MDRやEDRを活用することで、企業はリスクを軽減し、安心してビジネスを進めることができるでしょう。今後もセキュリティ体制の見直しを行い、業界全体がより安全な環境を目指す必要があります。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。