


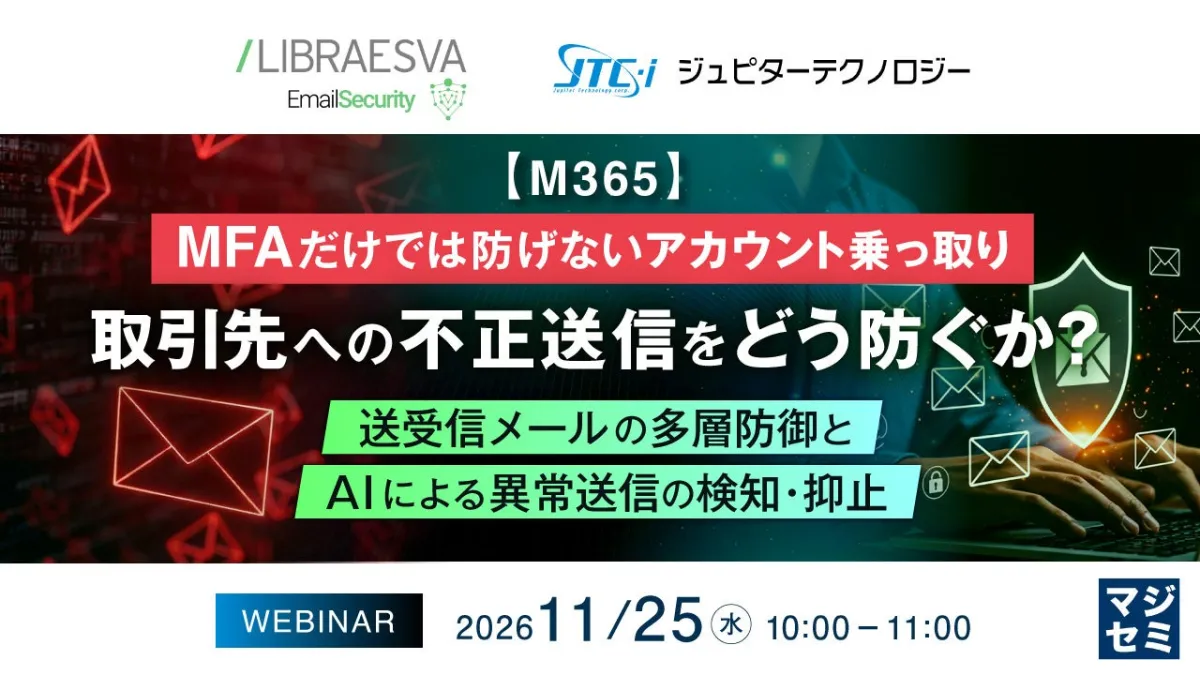
M365におけるアカウント乗っ取り対策と不正送信防止策
M365における安全性の重要性
近年、企業や個人が多く利用するようになったMicrosoft 365(M365)。その利便性の一方で、アカウント乗っ取りや不正送信といったセキュリティの脅威も浮上しています。特に、ユーザーが増えるほど攻撃のターゲットになりやすくなるため、しっかりとした防止策を講じる必要があります。
アカウント乗っ取りとは?
アカウント乗っ取りとは、悪意のある第三者が正当なユーザーになりすまし、無断でアカウントにアクセスする行為を指します。M365を使用している企業では、機密情報の漏洩や組織の信用失墜といった深刻な事態を招く恐れがあります。特に、フィッシング攻撃やパスワードリスト攻撃は非常に一般的で、日々多くの企業が被害を受けています。
MFA(多要素認証)の限界
多要素認証(MFA)はアカウントを守るための有効な手段の一つですが、完全ではありません。悪質な攻撃者がMFAの認証コードを奪取する手法も存在するため、これだけに依存するのは危険です。たとえば、SMSやメールで送信されるコードは、マルウェアに感染したデバイスを通じて取得される可能性があります。本当に信頼できる手段であるか、慎重に考える必要があります。
アカウント乗っ取り防止策
1. 強力なパスワードの設定
ユーザーごとに複雑でユニークなパスワードを設定し、定期的に変更することが基本です。パスワード管理ソフトを利用して、複雑さを保ちつつ忘れないように管理しましょう。
2. MFAの実施
先述した通り、MFAはあくまでも一つの防御手段ですが、より強固にするためにはアプリ認証やハードウェアトークンなど、SMS以外の方法を用いることが推奨されます。
3. フィッシングに注意
社内で定期的なセキュリティ教育を実施し、フィッシングメールや不審なリンクに対する注意喚起を行うことが重要です。出所不明のメールは開かない、怪しいリンクはクリックしないなどの基本を徹底しましょう。
4. アカウント監視
アカウントに不正アクセスの可能性がないか、ログイン履歴を定期的にチェックする習慣をつけるべきです。不審なログインがあった場合は、即座に対処するルールを設けましょう。
不正送信の防止策
不正送信は、攻撃者が権限を持たないユーザーのアカウントを使って、外部に情報を流出させる行為です。企業内部の情報流出を防ぐためには、次のような施策が有効です。
1. アクセス制限の導入
社内データへのアクセス権限を厳しく管理し、必要な人にのみアクセスを許可する「最小権限の原則」を適用することで、情報漏洩リスクを軽減できます。
2. 情報持ち出しの監視
会社の機密情報を外部に持ち出す行為を監視し、適切なアクセス権を持たないとはいえ、自社から情報が外に出ることを防ぎましょう。
結論
M365を安全に利用するためには、アカウント乗っ取りや不正送信への対策を総合的に行う必要があります。単一の対策に依存せず、複数の防御手段を組み合わせることで、より安全な環境を築くことができます。皆さんも、今一度自社のセキュリティ対策を見直してみてはいかがでしょうか。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。