


セキュリティ対策の新提案!攻撃者エミュレーションサービスとは
攻撃者エミュレーションサービスの登場
北海道札幌市を拠点とするSYZD Research合同会社は、2026年11月10日より新しいサービスを開始しました。その名も「攻撃者エミュレーションサービス」です。このサービスの主な目的は、AIを活用する攻撃者による脅威から企業を守るための実効性の高いセキュリティ対策を支援することです。
サービスの特徴とは?
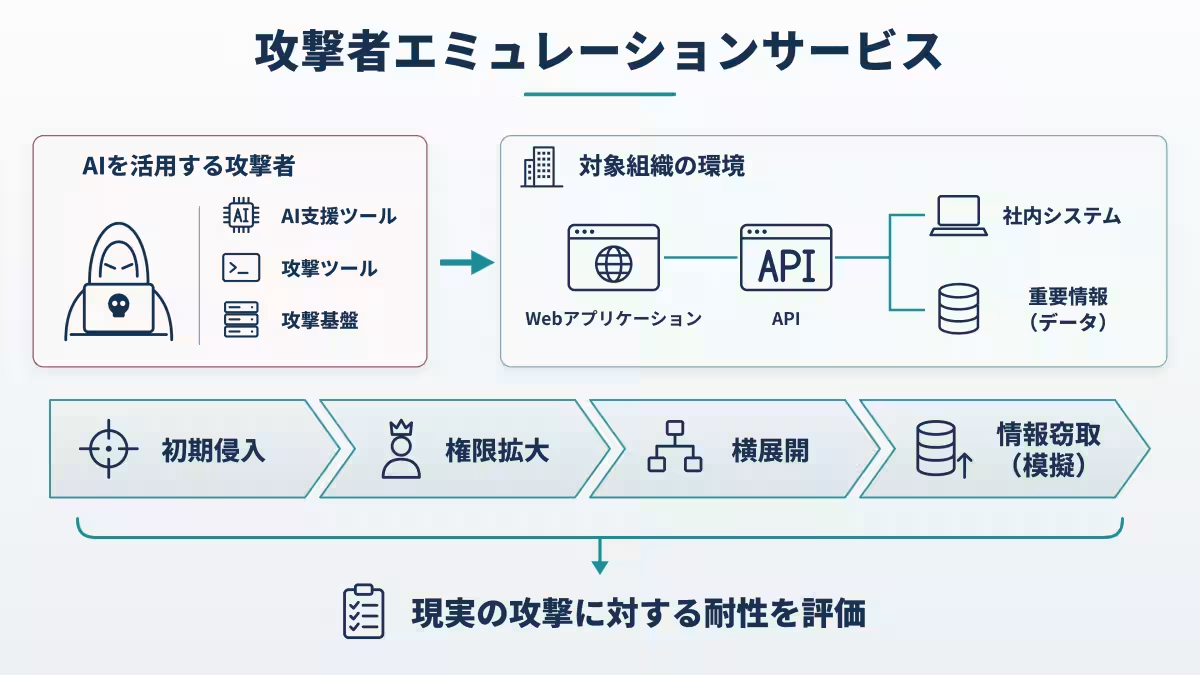
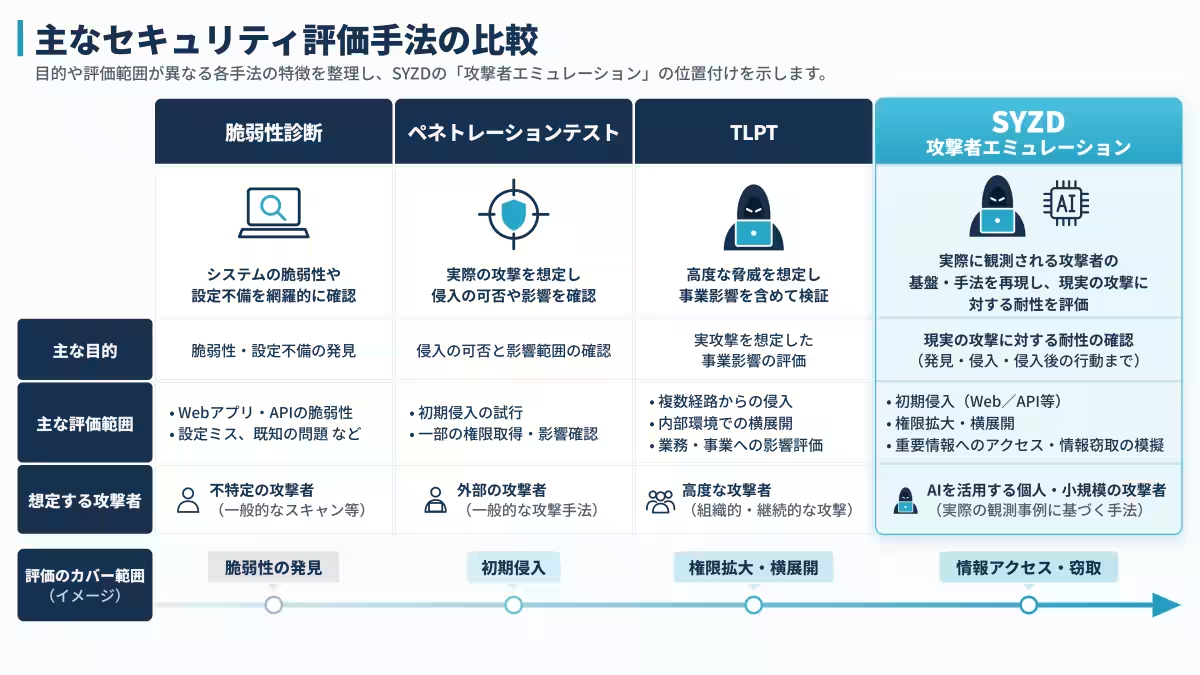
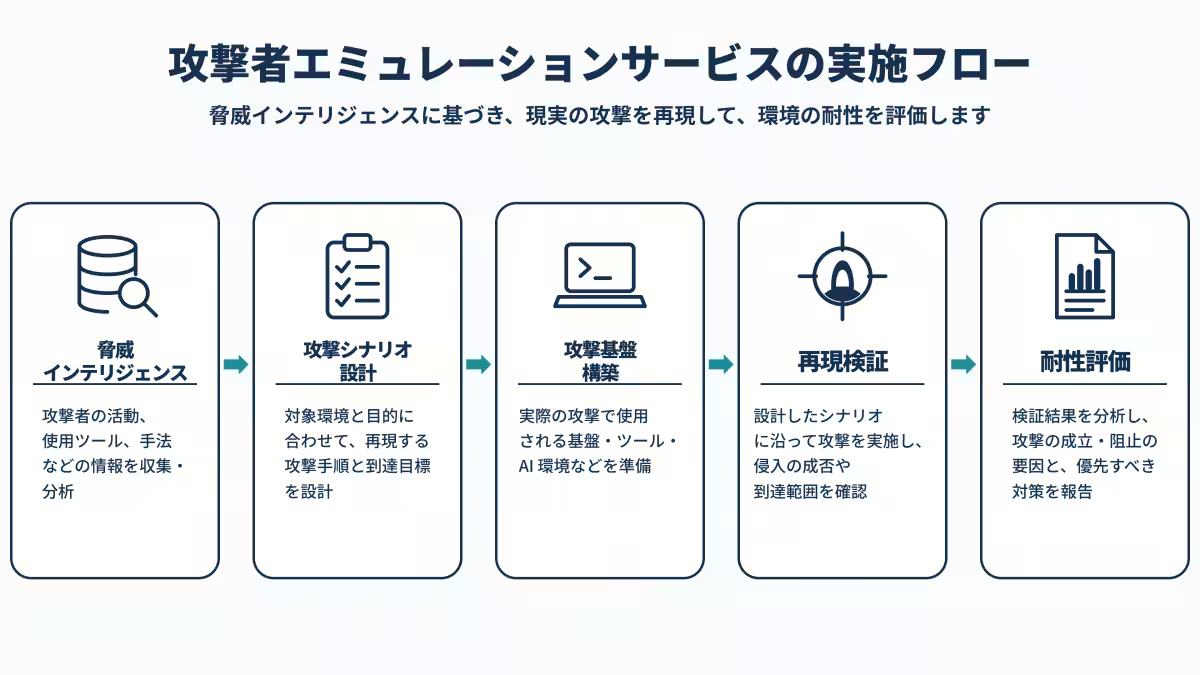
この「攻撃者エミュレーションサービス」は、実際の攻撃者に基づいた手法で、顧客のシステムに対する攻撃を模倣します。これによって、既存のセキュリティ対策がどれほど機能するかを検証することが可能です。具体的には、WebアプリケーションやAPIなどを起点に、初期侵入から情報の窃取まで、一連の攻撃シナリオを通じて評価を行います。
SYZD Researchが独自に構築した脅威インテリジェンス基盤『SYZD-INTEL』を活用し、攻撃者の動向や使用するツール、手法を解析。そして、実際の攻撃環境をシミュレートすることで、企業のセキュリティ状態を客観的に評価します。
攻撃手法の進化を反映
最近の調査では、AI技術を悪用した攻撃が増加していることが示されています。CrowdStrikeの2026年10月の報告でも、韓国の金融機関に対するAIを活用した攻撃が確認されています。このような背景により、SYZD Researchは、AIを使った攻撃者の行動を想定し、その影響を評価することを重視しています。
対策の有効性評価
従来の脆弱性診断が単なる技術的な穴を洗い出すのに対し、本サービスは実際の攻撃シナリオに則って、どのような攻撃が可能なのか、そしてどの対策が効果を発揮したのかを記録します。これにより、顧客は自社のセキュリティ対策の課題を把握し、即座に改善策を講じることが可能です。
どんな企業が対象に?
特に、自社でSOCを運用していない中小企業やセキュリティ対策を外部に委託している企業にとって、このサービスは非常に有益です。攻撃に対する耐性を具体的に理解できるため、現実的なリスク管理に役立てられます。このサービスは、実施に先立ち対象となるシステムの所有者との合意が必須であり、具体的な評価手順も事前に決められます。
料金プラン
「攻撃者エミュレーションサービス」には、顧客のニーズに応じた3つのプランが用意されています。ライトプランは限定的な攻撃シナリオの検証を行い、スタンダードプランでは合意したシナリオに基づいた評価が実施されます。また、アドバンストプランでは複数の攻撃手法を組み合わせた包括的な評価が可能です。
さいごに
SYZD Researchは、現実の攻撃をもとにした評価を提供することで、企業が抱える脆弱性への具体的な対応を実現しています。AI技術の進化に伴う新たな脅威に対抗するための手段として、攻撃者エミュレーションサービスは、ますます重要な役割を果たしていくことでしょう。均衡のとれたセキュリティ対策の確立を目指す企業にとって非常に価値のあるサービスです。興味のある方は、ぜひ問い合わせてみてはいかがでしょうか。
会社情報
- 会社名
- SYZD Research合同会社
- 住所
- 北海道札幌市中央区北一条西3丁目3番地33リープロビル302
- 電話番号
関連リンク
サードペディア百科事典: 北海道 札幌市 セキュリティ SYZD Research 攻撃者エミュレーション
Wiki3: 北海道 札幌市 セキュリティ SYZD Research 攻撃者エミュレーション
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。