


サイバー攻撃から身を守る!新たなデータ保護の時代
従来のバックアップでは十分でない理由
企業を標的にしたサイバー攻撃はますます巧妙化しており、特にランサムウェアによる被害が深刻です。この攻撃手法は、企業のシステムを停止させ、業務の続行を困難にするものです。従来のバックアップ法では、システム障害や人為的ミスによるデータ消失からの復旧は可能でしたが、これからはランサムウェア攻撃に備えた新たなアプローチが求められています。
復旧力の重要性
サイバー攻撃が発生した際に最も大事な要素は「復旧力」です。侵入を防ぐだけでなく、攻撃後にどれだけ速やかに、安全に業務を再開できるかが企業の成否を左右します。しかし、従来のバックアップ手法の多くは、データを後で取得することが主目的であり、ランサムウェアの脅威に対しては不十分です。
従来型バックアップの限界
この背景には、従来型バックアップが持ついくつかの欠点があります。たとえば、万が一ランサムウェア攻撃に遭った場合、「どの復旧ポイントが安全なのか」「バックアップデータが改ざんされていないか」「復旧したデータに脅威が残っていないか」といった確認が不十分なケースが多いです。このため、サイバー攻撃を前提にした新たなデータ保護と復旧の考え方が必要とされています。
新たなデータ保護の必要性
今後のデータ保護では、単に情報を保存するだけでは足りません。サイバー攻撃を想定した防御策として、イミュータブルなデータ保護、アクセス制御、多要素認証、脅威検知機能、安全な復旧ポイントの特定、事前に計画された復旧手順など、複数の要素が求められます。これらの要素が揃うことで、万が一の事態にも迅速かつ確実な復旧が可能となります。
ウェビナー開催の背景
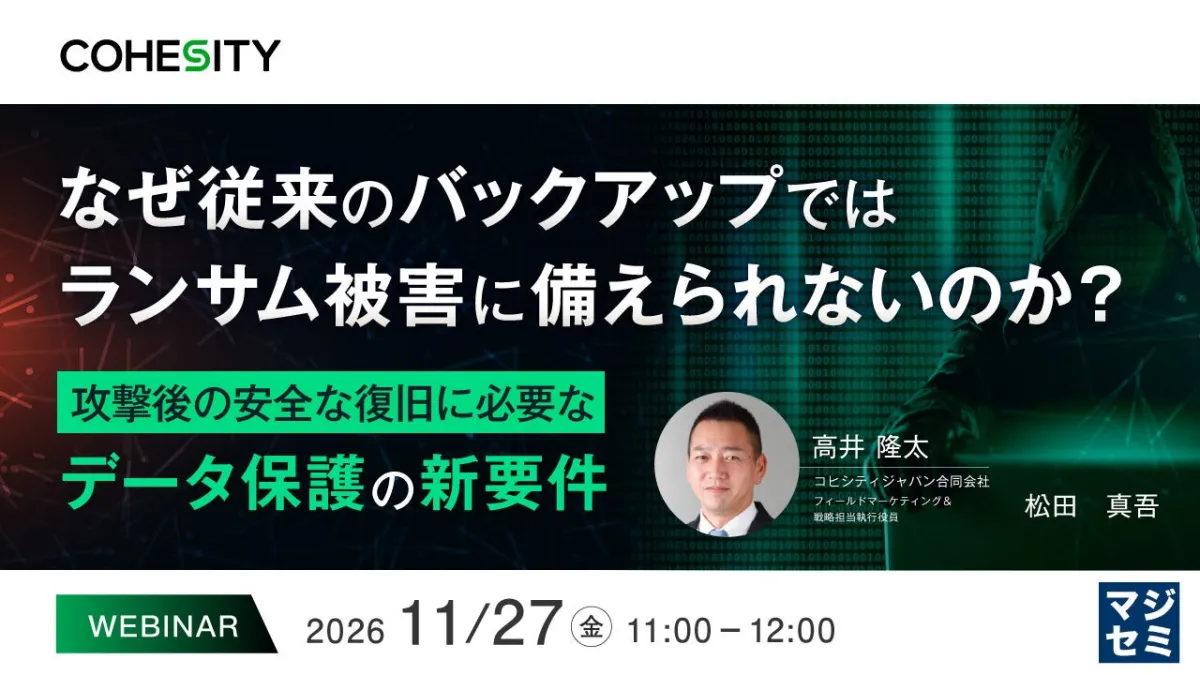
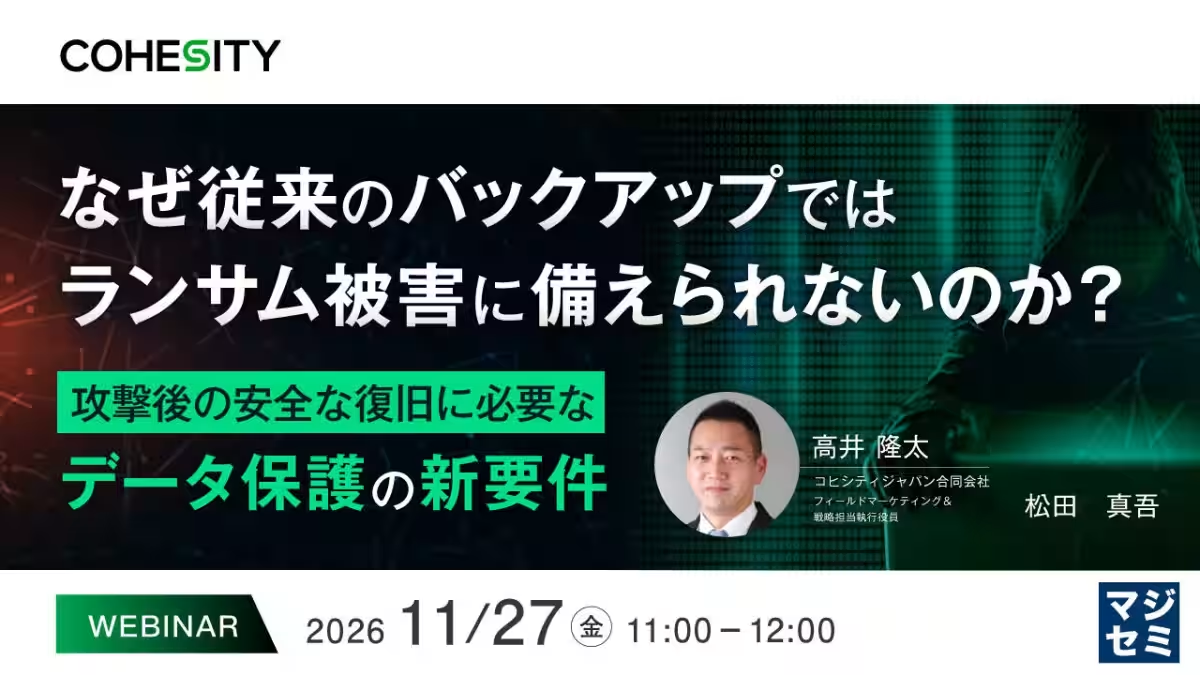
このような背景から、コヒシティジャパンと日本電気株式会社は、「なぜ従来のバックアップではランサムウェア被害に備えられないのか?」というテーマでウェビナーを開催します。各種のデータ保護要件について詳しく見ていく内容で、具体的な事例としてCohesity Data Cloudを取り上げ、どのようにしてオンプレミス、クラウド、SaaS環境におけるデータを統合的に保護していくかをご紹介します。
また、参加者には実際の復旧計画や、サイバー攻撃に対する事前対策の重要性についても理解を深める良い機会となるでしょう。さらに、マジセミ株式会社の協力を得て、様々な視点からデータ保護について考えていきます。
まとめ
企業が直面するサイバー攻撃のリスクを軽減するためには、従来のバックアップでは不十分です。本ウェビナーを通じて最新の情報を得て、より安心して業務を続けられる環境を整えるためのステップを一緒に踏んでいきましょう。
詳細・参加申込はこちらからご覧いただけます。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。