


タニウムが新たなサイバーセキュリティ解析ツール「iScope」を発表
タニウムが新たなサイバーセキュリティ解析ツール「iScope」を発表
2023年10月21日、水曜日に、タニウム合同会社(以下、タニウム)は、パートナー企業である株式会社アイソプラが開発した操作ログ収集機能「iScope」の提供開始に伴い、記者説明会を開催しました。近年の情報漏えいや内部不正に対する企業の脅威が増す中で、この新機能には特に注目が集まっています。
不正アクセスへの対策の重要性
企業においては、外部からの攻撃に加え、内部からの脅威も無視できません。不正アクセスに起因する情報漏えいや、退職者による情報の持ち出しが現実のものとなっています。これに対抗するためには、端末の状況把握だけでなく、人がどのように操作を行っているかを理解することが求められています。
「iScope」の最大の特長は、タニウムの標準機能では得ることが難しいPC操作ログを収集できる点です。これにより、「誰が、いつ、どの端末で、何をしたのか」といった詳細な分析が可能となり、外部・内部両方のセキュリティリスクへの対応に貢献できるとされています。
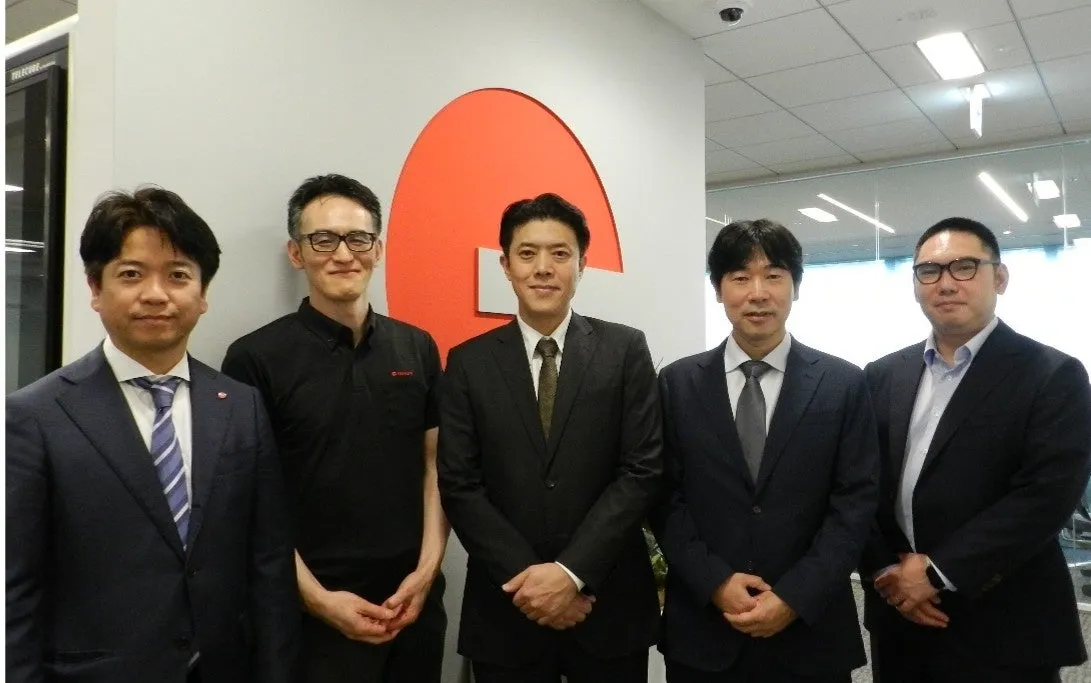
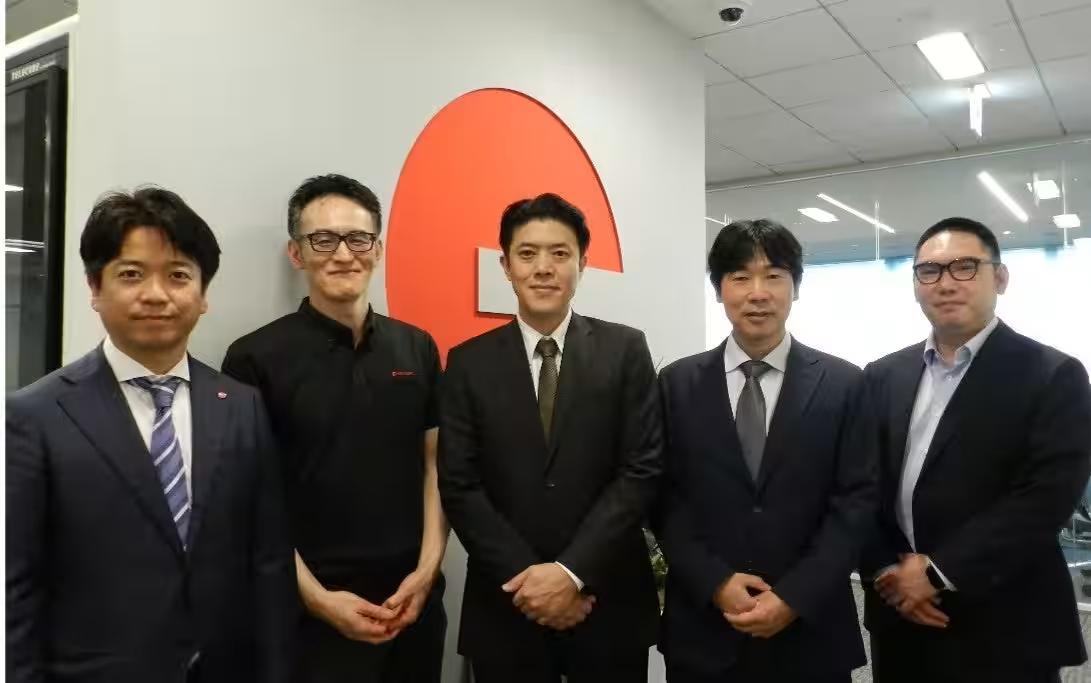
説明会の様子
説明会には、タニウムから村井新太郎ディレクターや楢原盛史セキュリティーソリューションズプリンシパルストラテジスト、阿部俊執行役員などが参加し、アイソプラからは寺村淳士代表取締役、下田泰輝取締役などが登壇しました。彼らは、現状の課題や「iScope」の機能、具体的な活用例などを詳細に説明しました。
タニウムとは
タニウムは、自律型ITを提供する企業として、大規模な環境での端末情報のリアルタイム収集を強みとしています。エンドポイント管理、エクスポージャー管理、セキュリティ運用の三つのユースケースを一つのプラットフォームで提供し、業務を効率化しています。特に、AIを活用したリアルタイムインテリジェンスを基に、端末の「今」の状態を把握し、迅速に戦略的な対応が可能だという点が際立っています。
内部不正リスクとその対策
セキュリティー戦略担当の楢原は、内部不正が増加する懸念について警鐘を鳴らしました。生成AIの普及や組織シニシズムの影響により、従業員のモチベーションが低下し、内部犯行が発生するリスクが高まっているといいます。そのため、今後はAI技術を活用し、精緻なアクセスコントロールや攻撃経路の把握が必要だと強調しました。
特に「iScope」を通じて、操作ログから行動の軌跡を可視化し、内部犯行につながる行動の意図を推定する能力が強化されます。これは、将来の脅威に対する一歩進んだ対策として位置付けられています。
AI時代のIT業務と「Tanium Atlas」
AI時代における新たなIT業務の実態も紹介されました。阿部は、「Tanium Atlas」が提供するリアルタイムデータ基盤の重要性について言及し、端末データを活用して迅速な意思決定が可能であることを説明しました。これは、AIにとってデータの「見せ方」が重要であることからもわかります。具体的なデモでは、脆弱性情報を基に端末を特定し、次に取るべき行動を提案する流れを示しました。このように、データが豊富であることが信頼性の高い解析を実現します。
アイソプラの事業とタニウムとの関係
アイソプラの寺村代表取締役は、自社のサイバーセキュリティ製品開発とタニウムとの連携の意義について詳しく説明しました。アイソプラは、DX開発を中核事業とし、タニウムの技術を利用したサイバーセキュリティの向上を目指しています。特に、国内で最も多くのタニウム技術者を抱えることから、深い理解と導入実績が強みとされています。
また、同社の新機能「iScope」は、専門知識が無くてもユーザー行動分析を社内で実現可能にします。これにより、従来は専門家が数時間から数日かけて行っていた作業を大幅に短縮することが期待されます。
今後の展開
タニウムとアイソプラの連携により、次世代のサイバーセキュリティインテリジェンスがいち早く提供されることでしょう。「iScope」は、日本のビジネスニーズに応じた機能拡張が予定されており、企業のセキュリティ戦略への貢献がますます期待されています。これからも、AI技術の進化に合わせたカスタマイズが進むことで、企業の安全性を一層高める取り組みが継続されることでしょう。
会社情報
- 会社名
- タニウム合同会社
- 住所
- 東京都千代田区大手町2丁目6-4 常盤橋タワー25F
- 電話番号
- 03-4577-7960
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。