


最新のサイバー脅威「PHP2Shell」に対する警鐘とその影響
最新のサイバー脅威「PHP2Shell」に対する警鐘
1. 概要
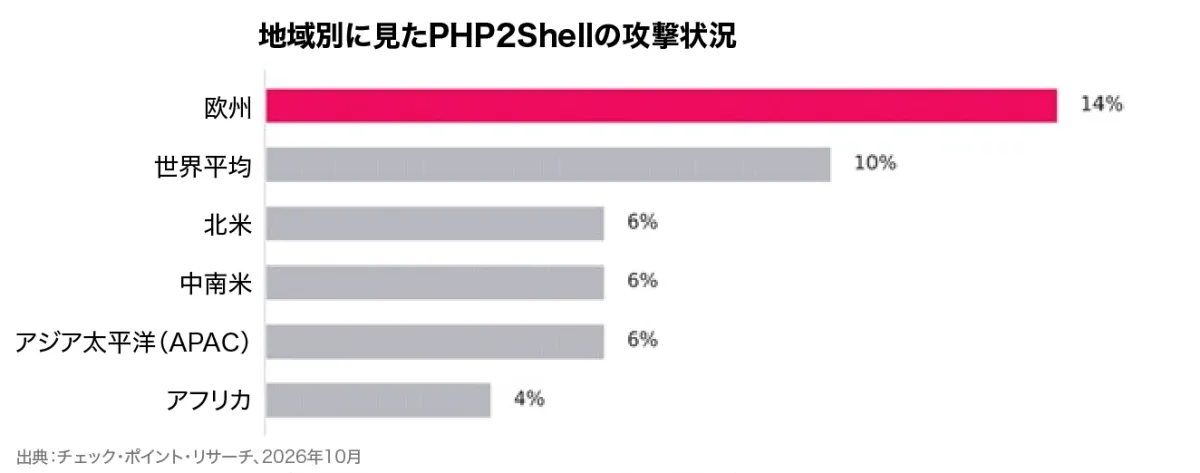
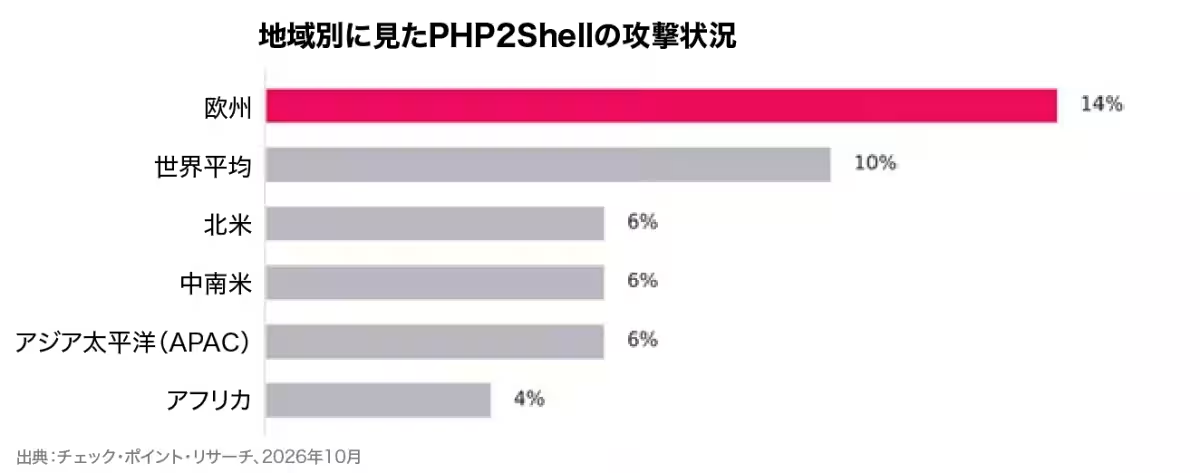
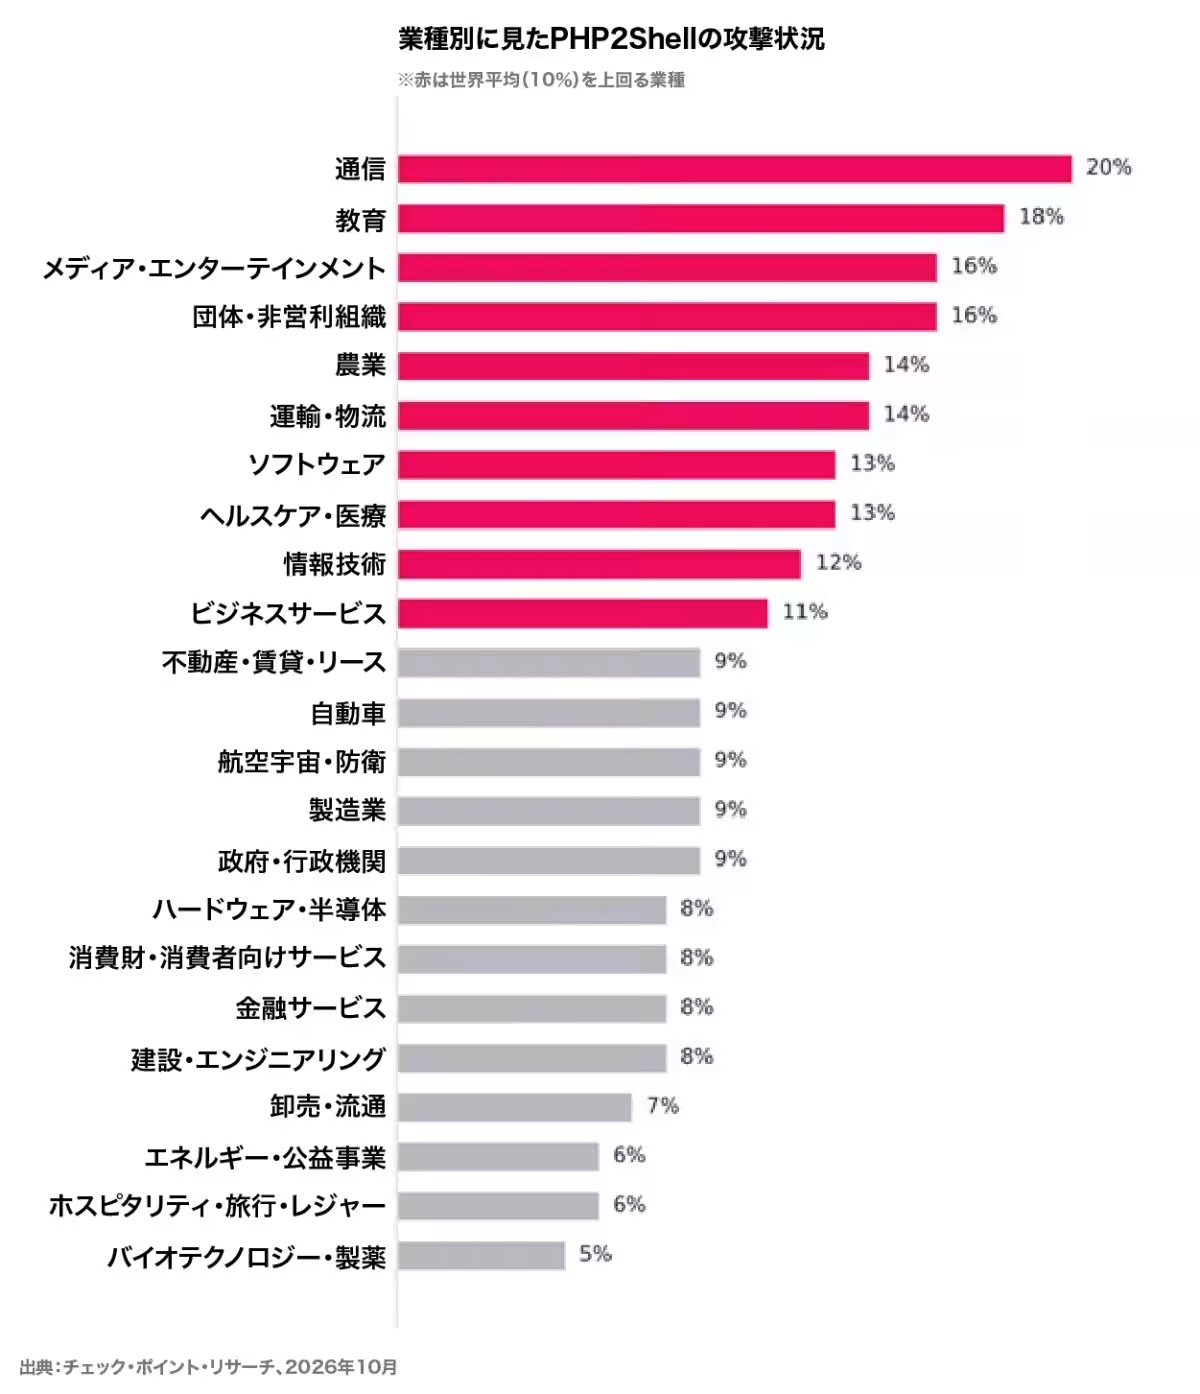
サイバーセキュリティのリーダー、チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門が、PHPに存在する深刻な脆弱性「PHP2Shell」を報告しました。これにより、世界中の約10%の組織が攻撃ターゲットとされ、特に深夜0時に攻撃が集中することが明らかになりました。
2. PHP2Shellの影響
「PHP2Shell」の脆弱性は、PHPエンジン自体に起因しており、影響を受けるのはWordPress、Drupal、Joomlaなどの主要なCMSや、商用アプリケーションです。攻撃者はログインなしでリモートで任意のコードを実行できるため、データ漏洩やシステムの停止といった重大な被害が懸念されています。
3. 現状とリスク
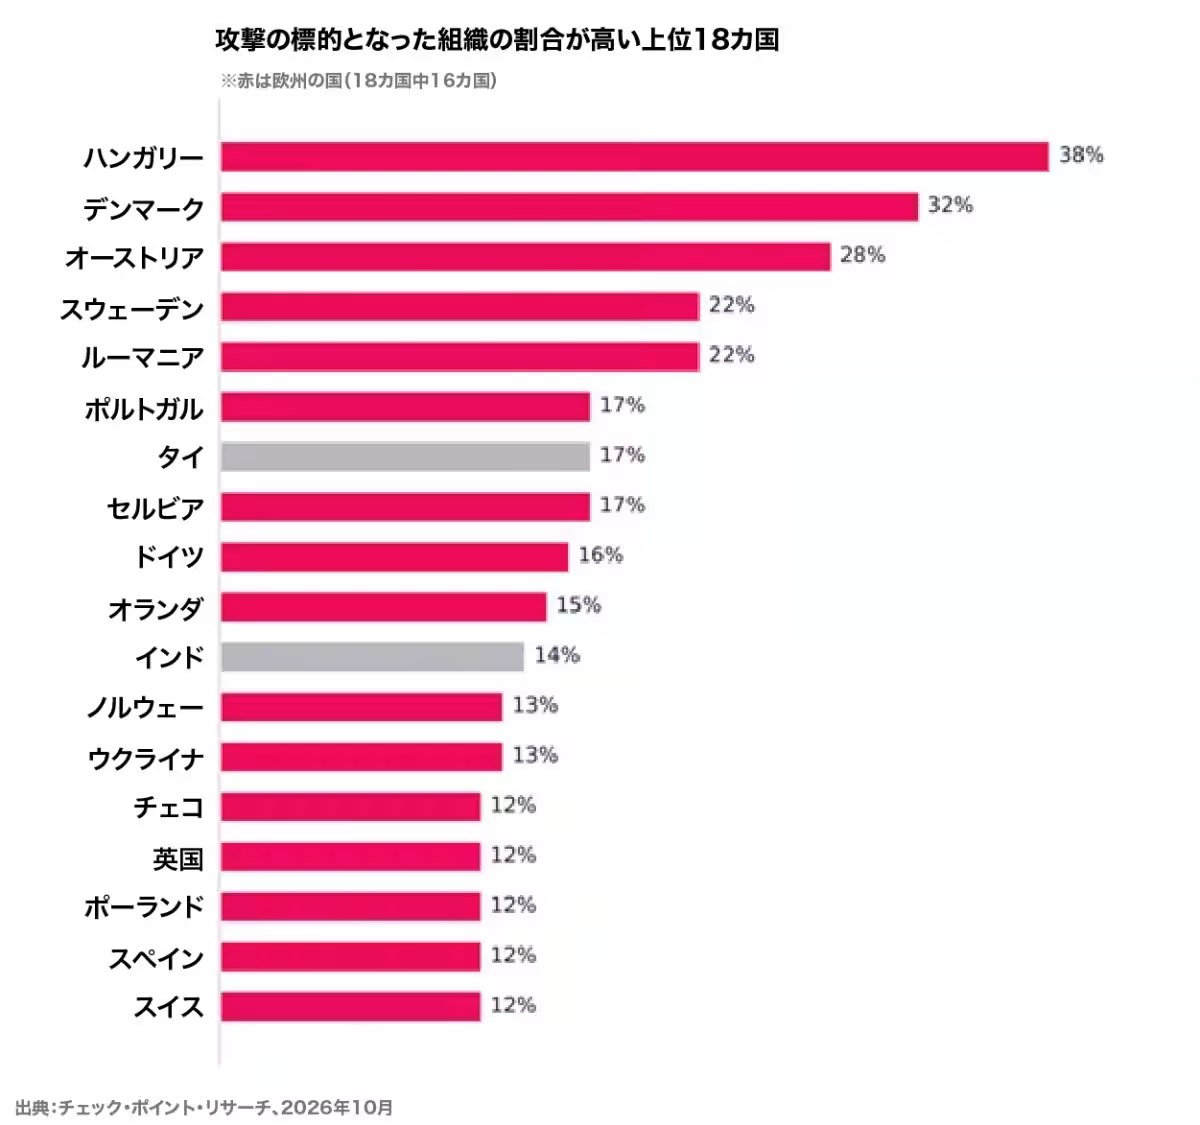
公式の脆弱性情報が漏えいしたため、攻撃者が急速に動き出し、防御側の準備が追いつかない状況にあります。欧州の組織が特に狙われており、ハンガリー、デンマーク、オーストリアなどが最も攻撃を受けています。特に通信、教育、メディア業界が高いリスクにさらされています。
4. 対策方法
4.1 PHP環境の把握
自社の全システムにおけるPHPの存在を確認し、特に外部ホスティングされている場合は、事業者にパッチ適用状況を確認することが重要です。
4.2 アップデートの実施
PHPの最新バージョンに更新することが必須です。具体的にはPHP 8.2.35、8.3.36、8.4.27、8.5.12の修正を適用してください。
4.3 通信の制限
脆弱性のあるサービスへのアクセスを制限し、被害が広がるのを防ぐために必要な措置を講じましょう。これには、旧バージョンの利用を中止することも含まれます。
5. チェック・ポイントによる保護
Check Pointは、PHP2Shellに対する保護機能を提供しており、最新のシグネチャを利用したプロアクティブな防御を推奨しています。また、危険を未然に防ぐためのリスク評価ツールも用意されています。企業はこれらのツールを活用し、脅威からの防御を強化することが求められます。
6. 最後に
サイバー攻撃は急速に進化しており、適切な対策を講じない限り、多くの組織が危機にさらされる可能性があります。今後もチェック・ポイント・リサーチが状況を注視し、最新情報を発信し続けるとのことです。サイバーセキュリティ対策は一刻も早く行う必要があります。
会社情報
- 会社名
- チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
- 住所
- 東京都港区虎ノ門1-2-8虎ノ門琴平タワー25F
- 電話番号
- 03-6205-8340
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。