


中国系サイバー脅威「CopperDragon」の調査結果発表、複数の攻撃活動に共通性
中国系サイバー脅威「CopperDragon」の最新調査結果
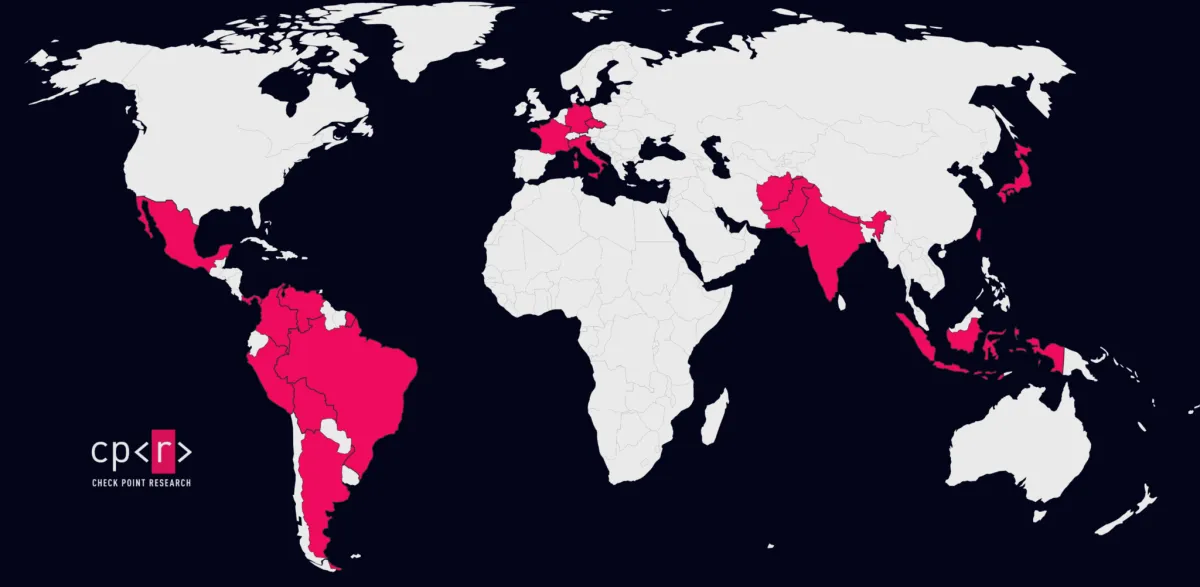
チェック・ポイント・リサーチ(CPR)は、近年注目を集めている中国系サイバー諜報エコシステム「CopperDragon」に関する調査結果を発表しました。このエコシステムは、複数のサイバー攻撃活動の背後にある共通の存在として浮かび上がってきました。調査では、ラテンアメリカ、アジア、ヨーロッパにおける3つの主要な攻撃クラスターが確認され、これらが通信、政府機関、研究機関および重要インフラを狙っていることが明らかになりました。
CopperDragonの全貌
「CopperDragon」は、複数の中国系脅威アクターにマルウェアとインフラを供給する役割を果たしているとされます。この調査によって、攻撃が行われた21国において新たな活動が確認され、特にインドが主要なターゲットとなっていることが分かりました。また、CPRは新たにWindowsおよびLinux向けのマルウェア、例えば「SquadC」や「AnnobinDoor」を発見しました。
さまざまな攻撃手法
調査によると、攻撃者は様々な手法で侵入を試みていることが判明しました。侵害されたインターネットサーバーの悪用から、偽のブラウザ証明書を使った選択的な攻撃まで、多岐にわたる手法が確認されています。
複数の作戦クラスターの関連性
今回の調査では、これまで異なる作戦に関連づけられていたSilentDelivery、OceanGate、DarkWireという3つのクラスターが共通のマルウェアやインフラを使用していることが確認されました。このことは、同じツールが異なる作戦で使われても、必ずしも同一の脅威アクターが背後にいるわけではないことを示唆しています。
SilentDelivery
このクラスターは、主にヨーロッパやアジアで活動し、政府機関やIT関連企業の正規ウェブサイトを狙っています。偽のChrome証明書を用いて、選別された訪問者に対してマルウェアをインストールさせる手法が用いられています。
OceanGate
特にインド国内の攻撃活動が新たに報告され、Linuxシステムの侵害後に認証情報を盗む手法が確認されました。この手法は、アジア地域への攻撃が、これまで以上に複雑化していることを示しています。
DarkWire
このクラスターはラテンアメリカの通信ネットワークを主なターゲットとしており、認証情報の窃取や偵察活動にも使われています。地政学的な競争が激化する中、これらの攻撃は特に重要な意味を持っています。
通信インフラの重要性
通信ネットワークが攻撃対象となる理由は、その侵入によって様々な機密情報が流出する恐れがあるためです。通話記録や位置情報、さらには政府機関の監視情報が外部に漏れることで、国家安全保障上の重大なリスクが生じる可能性があります。
結論と今後の対策
今回の調査結果は、サイバー防御担当者にとっても非常に重要な教訓となります。大量のサイバー攻撃が高度に組織化されている現在、個々のマルウェアだけではなく、その背後にあるエコシステムを把握することが求められています。専門のサプライヤーが複数のオペレーターに共通のマルウェアを供給し、複雑な攻撃が展開される可能性を強調しています。
チェック・ポイントの専門家であるセルゲイ・シュキエヴィチ氏は、このようなサイバー脅威の発生する背景を理解することの重要性を指摘しています。個別の攻撃に対する防御策を適用するだけでなく、広範なエコシステムを視野に入れることが不可欠です。
更なる詳細な内容は、CPRの公式レポートでご確認ください。この調査は、サイバーセキュリティの現状を考える上でも非常に重要な資料となるでしょう。
会社情報
- 会社名
- チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
- 住所
- 東京都港区虎ノ門1-2-8虎ノ門琴平タワー25F
- 電話番号
- 03-6205-8340
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。