


オーティファイ、次世代脆弱性対策プログラム「Autify Security」のご紹介
オーティファイ、次世代脆弱性対策プログラム「Autify Security」のご紹介
オーティファイ株式会社(本社:東京都中央区)が新たに発表した「Autify Security」(オーティファイ セキュリティ)のアーリーアクセスプログラムが注目を集めています。このプログラムは、脆弱性を「見つける」ことから「実際に確かめて直す」ことへと進化させるものです。ソフトウェア開発において、健全なプロダクトを保つためには、従来の手法では対処しきれない脅威に直面している現状があります。そこで、オーティファイはAIを活用した新しいアプローチを導入しました。
Autify Securityの機能とは?
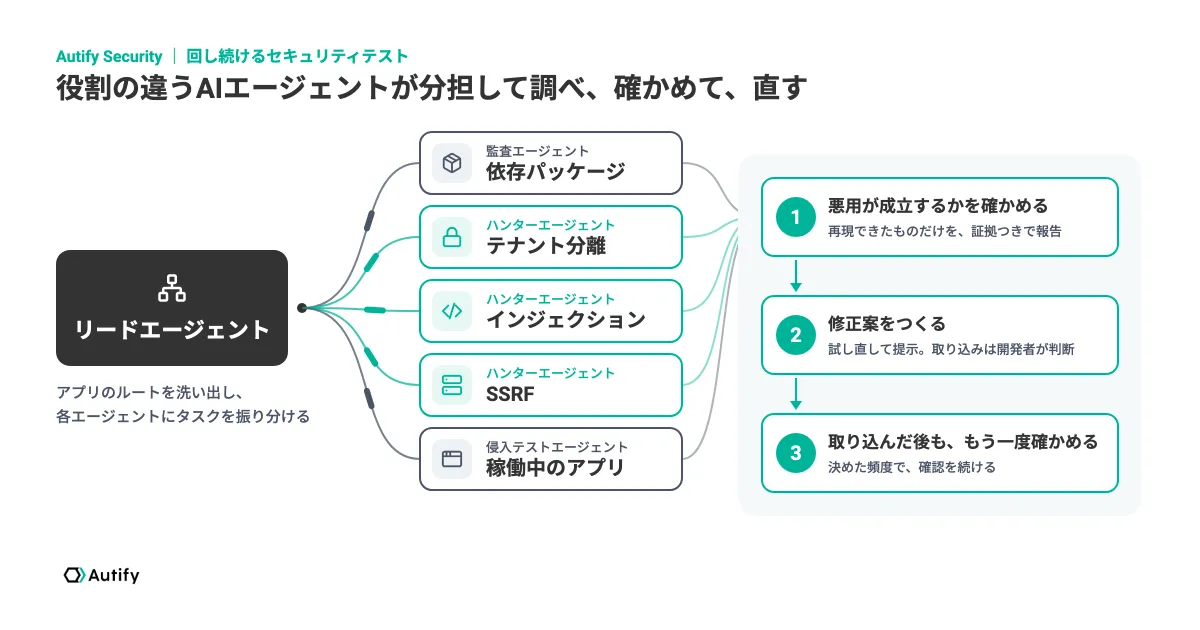
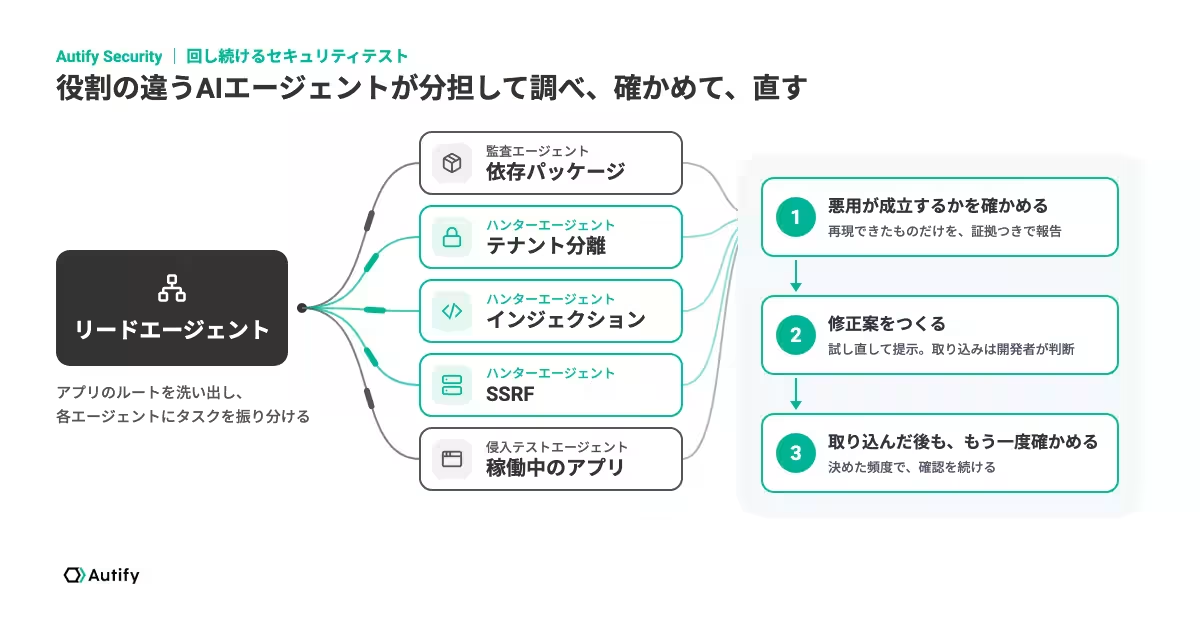
Autify Securityは、異なる役割を持つ複数のAIエージェントが連携して動作します。
具体的には、ソースコードや依存パッケージを解析し、脆弱性を探し出す「ハンターエージェント」と、実際にその脆弱性が悪用されるかを隔離環境で確認する「侵入テストエージェント」、さらに全体の動きを指揮する「リードエージェント」がいます。これにより、開発チームは迅速にリスクを把握し、適切な修正案を受け取ることが可能となります。
また、修正後は再度同じ手法でテストを行い、安全が確認された後も、定期的なセキュリティテストが実施されるため、持続的な安全保障が提供されます。
サイバー攻撃が激化する現代
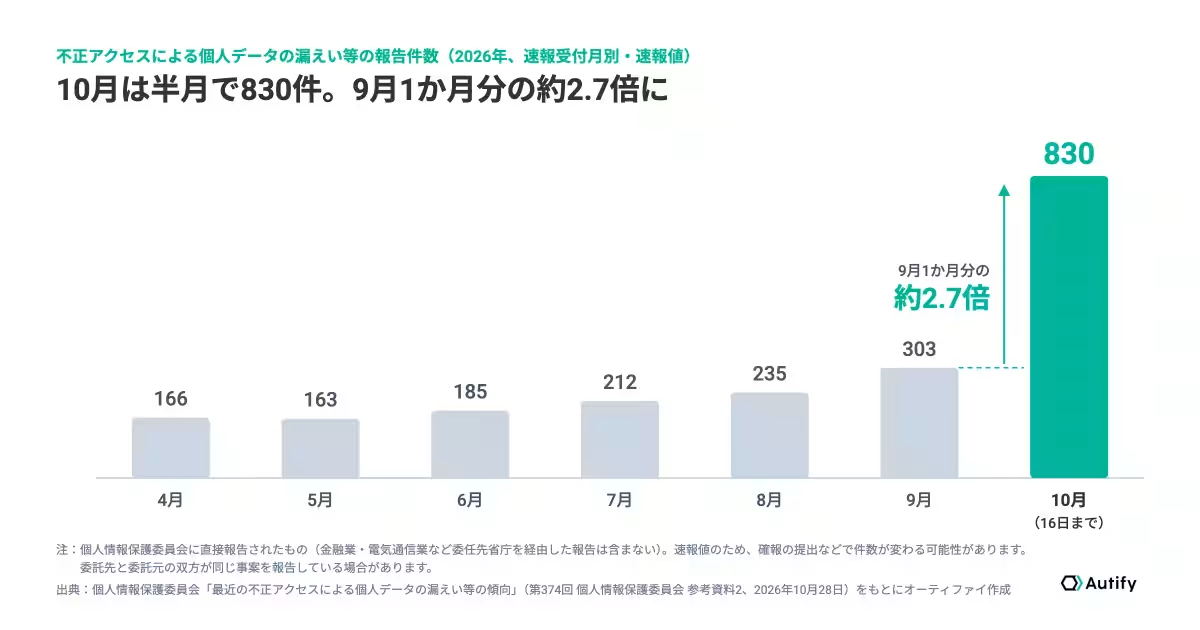
近年、サイバー攻撃の増加が言及されています。特に、米VulnCheckによると、公開された脆弱性のうち約四分の一は公開された当日に悪用されているという調査結果があります。さらに、国内でも不正アクセスによる個人データの漏洩件数が急増しており、専門家による定期診断だけでは防ぎきれない問題が多く発生しています。
このような背景からも、開発者は攻撃者と同じように、迅速かつ持続的に脆弱性の把握と修正を行う必要があります。現在のセキュリティ対策は、依然として限られた人的資源や定期的な診断に依存している状況が多いです。
Autify Securityの具体的な流れ
1. リポジトリ接続: GitHubのリポジトリに接続し、スキャンの頻度を設定します。これにより、稼働中のアプリケーションを確認できます。
2. 役割の違うAIエージェントの協働: 各AIエージェントが役割を分担し、依存パッケージやコードを監査します。
3. 確認作業と報告: 壊滅的な脆弱性が見つかった場合は、その証拠もつけて報告され、深刻度や影響の詳細が添付されます。
4. 修正案の提示: AIエージェントが修正案を作成し、開発者が最終判断を行います。
5. 継続的なテスト: 修正後も定期的にスキャンを行い、新たな脅威や変更によるリスクを確認し続けます。
未来へ向けた展望
オーティファイ株式会社の代表、近澤良氏は次のように述べています。「私たちはこれまで、テストを通じてお客様のソフトウェアの品質を守ってきました。今後は、守り手も同じようにテストを繰り返し、リスクを的確に直し続ける必要があります。私たちの技術を生かし、サイバーセキュリティの分野で新たな価値を提供できることを目指しています。」
脆弱性対策はこれからますます重要性を増していくことでしょう。オーティファイの「Autify Security」が、その一助となることが期待されます。参加を希望する企業は、2026年11月4日から12月15日までの間に申し込むことができます。詳細は公式ウェブサイトでご確認ください。
会社情報
- 会社名
- オーティファイ株式会社
- 住所
- 東京都中央区東日本橋2丁目22-1クロスシー東日本橋ビル6階
- 電話番号
関連リンク
サードペディア百科事典: 東京都 中央区 AIエージェント オーティファイ Autify Security
Wiki3: 東京都 中央区 AIエージェント オーティファイ Autify Security
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。