


金融業界のなりすましメール対策実態と投資家への警告
GMOブランドセキュリティ株式会社が最近実施した調査によると、295社の証券会社や金融機関の約半数がなりすましメール対策を十分に実施していないことが明らかになりました。この調査は、2026年10月20日から22日にかけて行われ、なりすましメールの隔離や拒否設定が行われている企業数は141社(47.8%)にとどまりました。これは、特にフィッシングメールの被害が増加する季節において、金融取引を利用する人々にとって非常に重要な情報です。
調査対象となった295社の中で、メールの送信元を確認するための技術、SPF(Sender Policy Framework)を設定しているのは278社(94.2%)でしたが、DMARC(Domain-based Message Authentication, Reporting & Conformance)を使った実効性のある設定に至っている企業は141社(47.8%)と少なく、この差が業界ごとに大きく異なることもわかりました。たとえば、暗号資産関連の企業は100%のDMARC設定を持っているのに対し、一般消費者がよく利用する証券ではわずか33.8%にとどまります。
さらに、DMARCを設定している249社の中でも、43.4%は「p=none(監視のみ)」の設定に留まっており、実際になりすましメールを拒否できない状態であることが問題視されています。このように、技術的な対策が進んでいる一方、実際の運用には多くの課題が残ることが示されています。特に、利用者が受信したメールの正当性を確認するための視覚的な指標として導入されることが期待されるBIMI(Brand Indicators for Message Identification)については、295社中14.9%の44社しか導入しておらず、これもまた改善の余地があるポイントです。
冬のボーナスや新NISAに向けた投資活動が活発化するこの時期は、フィッシングメールの増加が懸念されています。特に「今すぐアクションが必要」といった文言を含むメールには十分な警戒が必要です。利用者は、メール内のリンクを安易にクリックせず、公式サイトや登録したブックマークからアクセスする習慣をつけることが重要です。
また、公式なメールアドレスを事前に確認しておくこともリスク軽減につながります。BIMI導入企業からのメールでは、企業ロゴや認証マークが表示されますが、未導入の企業からのメールではこの指標が欠けることがあります。こうした点を利用者が事前に理解しておくことで、正規メールと不正メールを見間違えるリスクを減らすことができます。さらに、37社の企業の公式メールアドレスとドメインが一致しないという事実も報告されているため、送信元を確認することがより重要です。
企業側も、ユーザーに対して明確な情報提供を行うことで自社の信頼性を高める必要があります。特に、利用者向けの注意喚起や公式の送信アドレスの周知が必要です。メールの中で「公式リンクからログインしない」といった注意点を明示することが、ユーザーを不正な行為から守る大きな助けとなります。
GMOブランドセキュリティは、ブランドの安全を守るための様々な対策を提供しています。企業においても、この機会に対策を強化し、顧客の信頼を守ることが、今後の業務においていかに重要かを認識することが求められています。特になし崩し的なメールの対策を行うことが、顧客の安全を守り、健全な金融市場を形成するためには不可欠です。
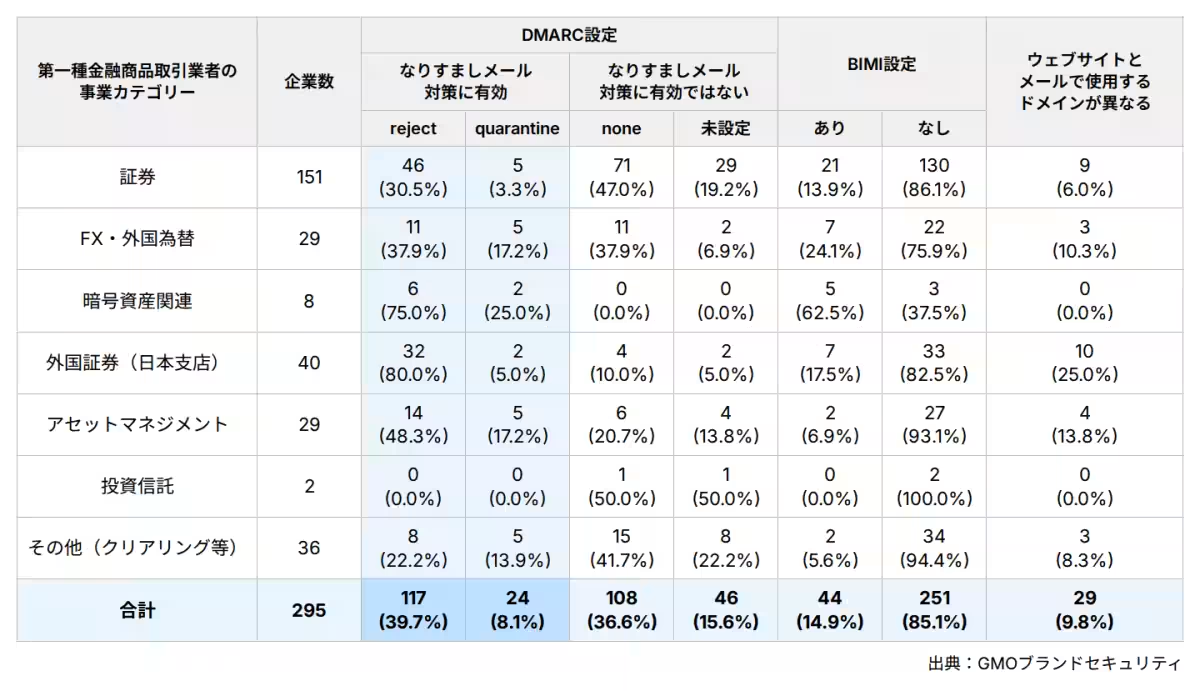
調査対象となった295社の中で、メールの送信元を確認するための技術、SPF(Sender Policy Framework)を設定しているのは278社(94.2%)でしたが、DMARC(Domain-based Message Authentication, Reporting & Conformance)を使った実効性のある設定に至っている企業は141社(47.8%)と少なく、この差が業界ごとに大きく異なることもわかりました。たとえば、暗号資産関連の企業は100%のDMARC設定を持っているのに対し、一般消費者がよく利用する証券ではわずか33.8%にとどまります。
さらに、DMARCを設定している249社の中でも、43.4%は「p=none(監視のみ)」の設定に留まっており、実際になりすましメールを拒否できない状態であることが問題視されています。このように、技術的な対策が進んでいる一方、実際の運用には多くの課題が残ることが示されています。特に、利用者が受信したメールの正当性を確認するための視覚的な指標として導入されることが期待されるBIMI(Brand Indicators for Message Identification)については、295社中14.9%の44社しか導入しておらず、これもまた改善の余地があるポイントです。
なりすましメールの脅威と投資家への警告
冬のボーナスや新NISAに向けた投資活動が活発化するこの時期は、フィッシングメールの増加が懸念されています。特に「今すぐアクションが必要」といった文言を含むメールには十分な警戒が必要です。利用者は、メール内のリンクを安易にクリックせず、公式サイトや登録したブックマークからアクセスする習慣をつけることが重要です。
また、公式なメールアドレスを事前に確認しておくこともリスク軽減につながります。BIMI導入企業からのメールでは、企業ロゴや認証マークが表示されますが、未導入の企業からのメールではこの指標が欠けることがあります。こうした点を利用者が事前に理解しておくことで、正規メールと不正メールを見間違えるリスクを減らすことができます。さらに、37社の企業の公式メールアドレスとドメインが一致しないという事実も報告されているため、送信元を確認することがより重要です。
事業者への提言
企業側も、ユーザーに対して明確な情報提供を行うことで自社の信頼性を高める必要があります。特に、利用者向けの注意喚起や公式の送信アドレスの周知が必要です。メールの中で「公式リンクからログインしない」といった注意点を明示することが、ユーザーを不正な行為から守る大きな助けとなります。
GMOブランドセキュリティは、ブランドの安全を守るための様々な対策を提供しています。企業においても、この機会に対策を強化し、顧客の信頼を守ることが、今後の業務においていかに重要かを認識することが求められています。特になし崩し的なメールの対策を行うことが、顧客の安全を守り、健全な金融市場を形成するためには不可欠です。
会社情報
- 会社名
- GMOインターネットグループ
- 住所
- 東京都渋谷区桜丘町26-1セルリアンタワー
- 電話番号
- 03-5456-2555
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。