


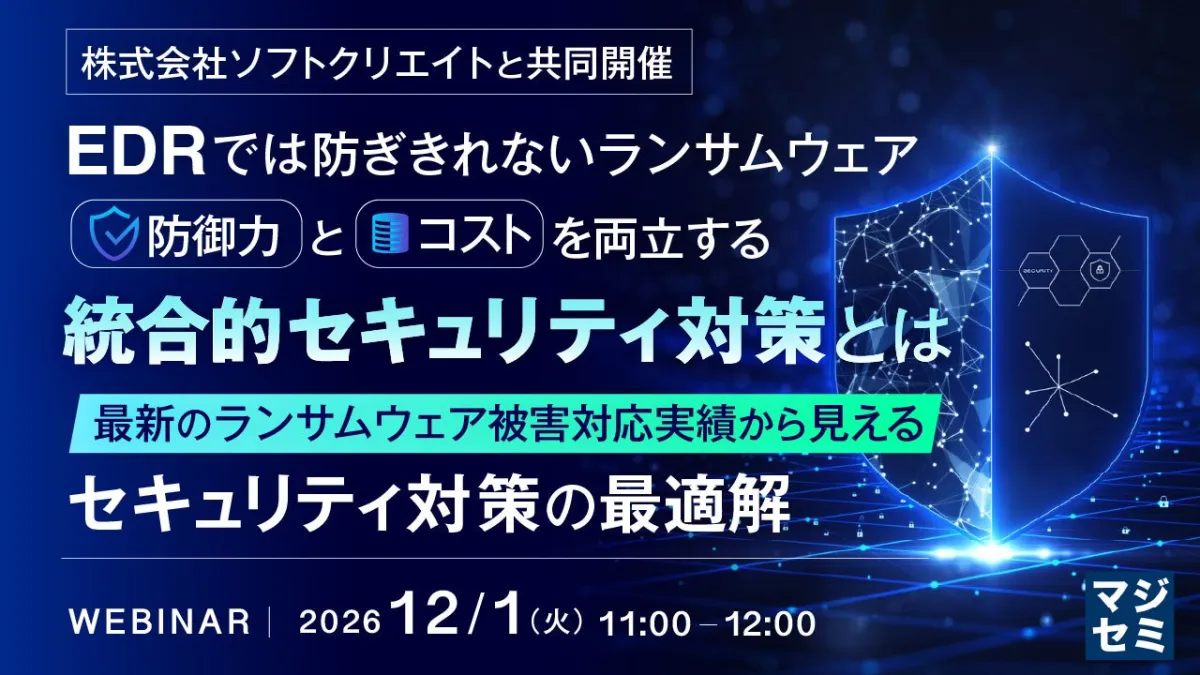
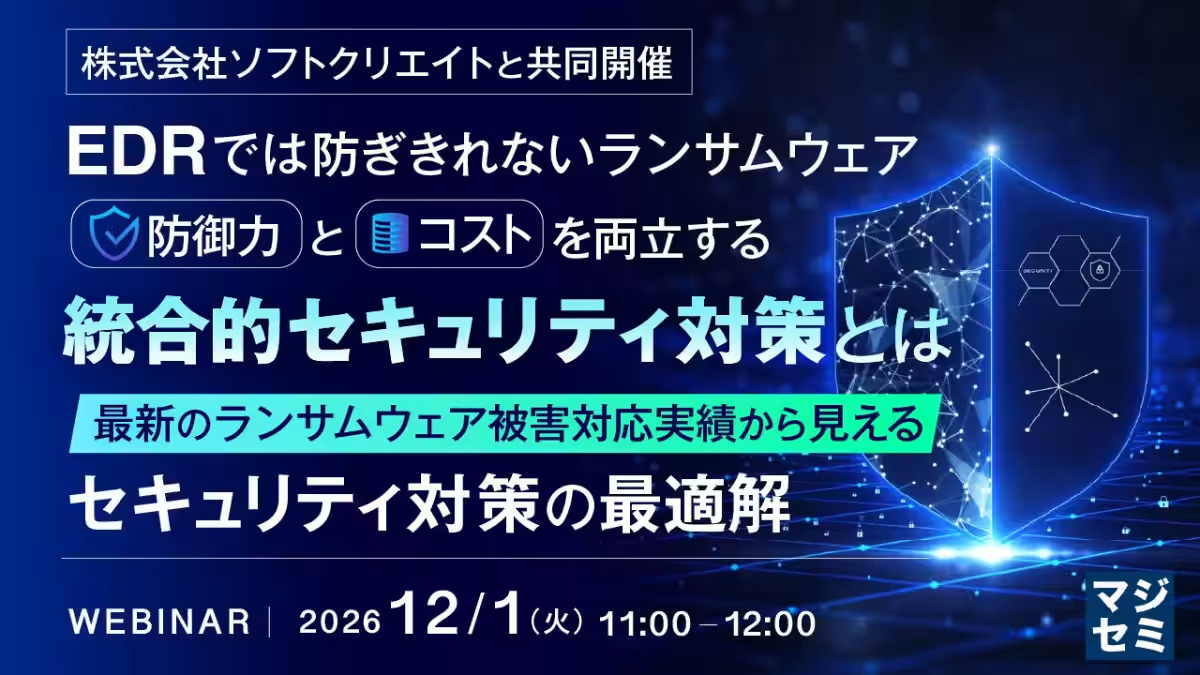
防御力向上とコスト削減を両立させるセキュリティ対策の新しい道
セキュリティ対策の新たな視点
近年、企業を狙ったランサムウェア攻撃が急増しています。その中でも特に大企業が被害に遭いやすく、業務停止や情報漏洩といった深刻な事態が続出しています。このような脅威に対抗するために導入されることが多いのがEDR(Endpoint Detection and Response)ですが、これだけでは万全とは言えません。攻撃者は次々と手口を進化させ、EDRの機能を回避するテクニックを身に付けています。
EDRだけでは防ぎきれない現状
近年の攻撃者は、EDRのプロセスを強制終了させたり、検知を回避したりする方法で攻撃を仕掛けています。生成AIの登場により、セキュリティの脆弱性が見つかる時間はどんどん短縮され、危険度が増しています。このため、EDRを導入している企業であっても、その防御能力には限界があるのが現実です。多くの企業は、日々生成される大量のアラートを適切に監視することが難しく、特に人材不足は大きな課題となっています。
人材不足と運用の難しさ
EDR導入後はその運用が肝心ですが、専任のセキュリティ人材の不足はどの企業でも共通の悩みです。特に24時間体制での監視を自社だけで維持することは難しく、また新たに人材を雇用することやSOCの構築には多額のコストがかかります。このため、限られた予算の中で「本当に今の対策で安心できるのか」を経営層に説明することすら難しいのです。このような状況の中、大企業においては特に少ない検知漏れが重大なリスクを引き起こす可能性が高まります。
効果的な多層防御の構築
本ウェビナーでは、実際のインシデント事例や最近の攻撃トレンドをもとに、「EDRを導入した後に何を強化すべきか」という視点からお話しします。具体的には、既存のEDRを生かしながら、どのように多層防御を実現してコストを抑えるか、また、大量のアラートに対しどのように人材不足の中で24時間の監視体制を確立するか、さらに、Active DirectoryやEntra IDの異常動作を早期に検知するための具体策についても紹介します。
また、S&J株式会社の「KeepEye RansomSafe」とAD監視、株式会社ソフトクリエイトの「AD設定診断」を取り上げ、検知と監視を強化するための方策と設定の見直しの両面から解説します。ウェビナーでは、「どのように考え、何から着手すべきか」という明確な方向性を示し、経営層に自信を持って説明できるようなセキュリティ運用への近道をお伝えします。
結論
セキュリティ対策は、単なる製品導入ではなく、その後の運用と強化が求められます。影響力のある脅威に対抗するためには、企業自身が戦略的にリソースを活用し、効率的かつ適切に対策を行うことが不可欠です。さらに、プレゼンテーションやディスカッションを通じて、さらなる対策を考えるきっかけを提供できることを目的としています。
主催・協力
このウェビナーは、S&J株式会社と株式会社ソフトクリエイトの主催、およびマジセミ株式会社の協力のもとに行われます。詳細な情報や参加申し込みについては、こちらをご覧ください。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(その他)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。