


委託先への質問票を活用したセキュリティ診断手法の更新
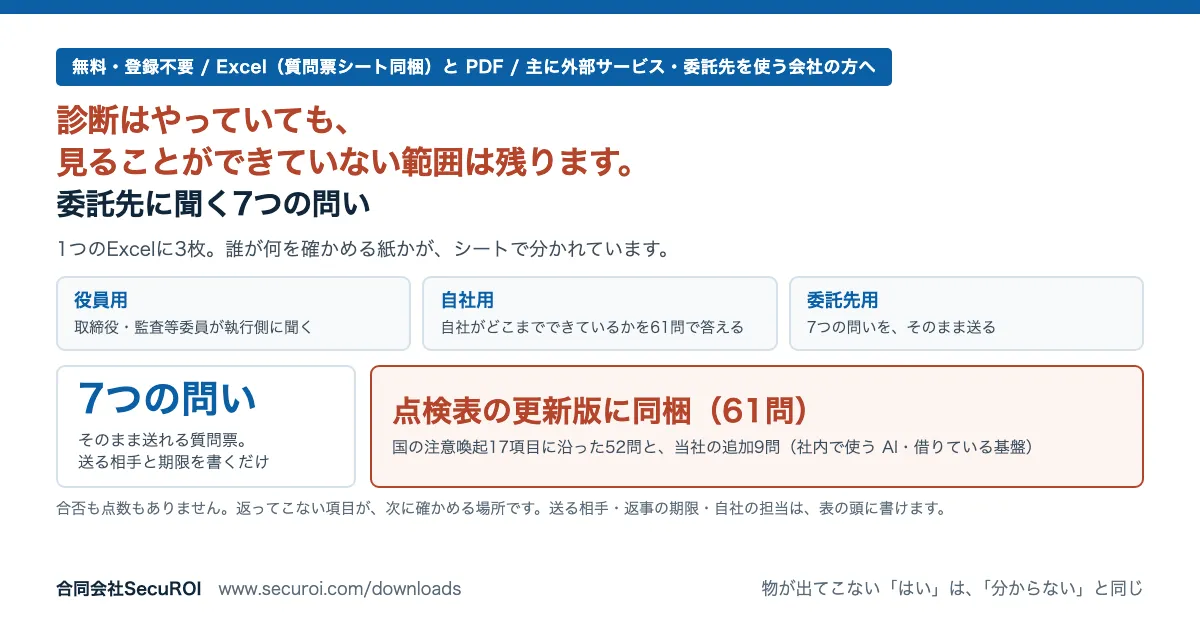
最近の注意喚起を受けて、セキュリティ対応の強化が求められています。2026年10月7日から9日にかけて行われた注意喚起を基に、役員・自社・委託先の3つの視点から、セキュリティを診断するための新たな「点検表」が更新されました。この点検表は、61の質問項目から構成されており、特に委託先とのコミュニケーションを円滑にするための「委託先への質問票」が追加されています。これにより、委託先の内部状況が把握できないままで契約を続けている企業でも、何をどう質問すべきかを明確にすることが可能になります。特筆すべきは、この7つの質問が、「聞くべき内容」と「確認する対象物」のペアで構成されている点です。たとえば、最近の脆弱性診断の対象範囲やデータの保管方法など、具体的な項目を委託先に確認することができ、安心してサービスを利用できる土台を築きます。
この点検表は完全に無料で提供されており、登録も必要ありません。Excel版とPDF版が用意されていて、業務に応じて使いやすい形式が選べます。特に、今回の更新では前回の17の問いと、社内で必要な2つの項目も含まれています。これにより、各企業がセキュリティリスクをコントロールするために何から手をつけるべきかがわかりやすくなっています。各項目は、自社が抱えるリスクに対する理解を深め、自身の責任範囲を確認するのに役立ちます。前回の診断で見えなかった部分を知るきっかけにもなるでしょう。
なぜ今この手法が重要かというと、2026年10月に国内で発表された事案の中で、委託先や外部基盤が絡んでいるケースが増えているためです。セキュリティリスクは自社だけでなく、外部に委託している場合にも同様に存在します。そのため、点検表を使って、外部サービス提供者との関係を見直し、実践的な対策を講じることが求められています。
特に、最近の注意喚起では、脆弱性診断の結果を正しく解釈し、どこまで対策が取られているかを明確にすることが重要だとされています。この要点を押さえた上で、各企業は自社の業務に合わせて点検表を活用し、セキュリティ対策を強化化しなければなりません。
この新たな手法を通じて、企業はより良いセキュリティ環境を実現し、顧客の信頼を高めることができるでしょう。ぜひ、実務に活かしていただきたいと思います。詳細な入手方法については、弊社のウェブサイトから資料がダウンロード可能です。今後も、セキュリティを取り巻く環境が変化していく中で、必要な情報を随時ご提供していきますので、引き続きご注目ください。
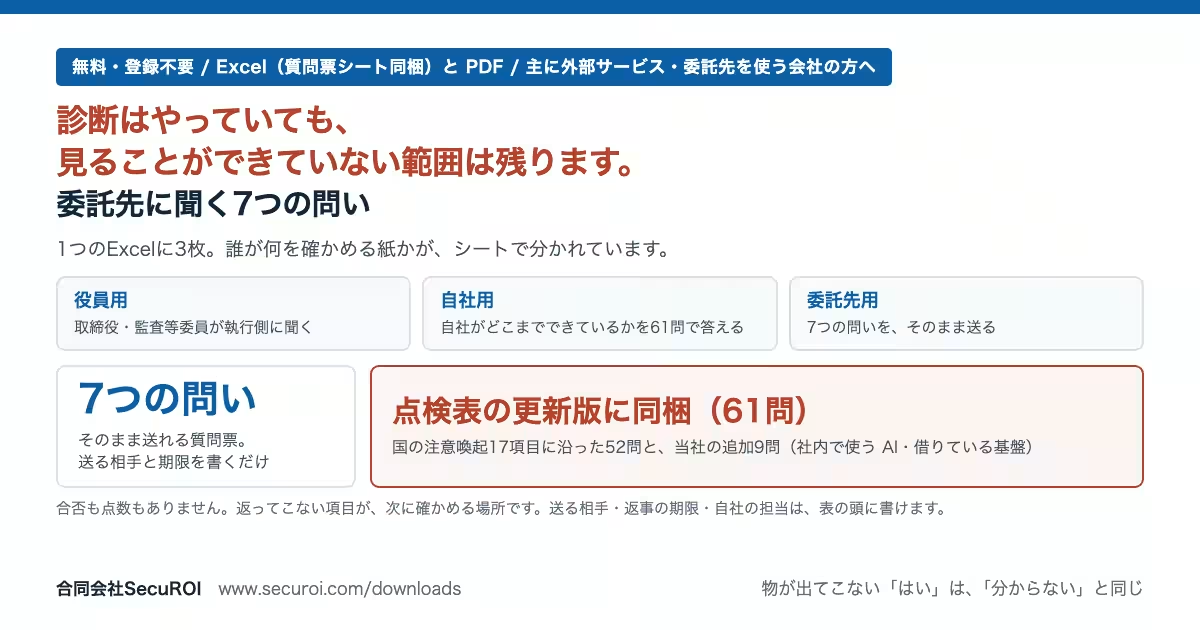
この点検表は完全に無料で提供されており、登録も必要ありません。Excel版とPDF版が用意されていて、業務に応じて使いやすい形式が選べます。特に、今回の更新では前回の17の問いと、社内で必要な2つの項目も含まれています。これにより、各企業がセキュリティリスクをコントロールするために何から手をつけるべきかがわかりやすくなっています。各項目は、自社が抱えるリスクに対する理解を深め、自身の責任範囲を確認するのに役立ちます。前回の診断で見えなかった部分を知るきっかけにもなるでしょう。
なぜ今この手法が重要かというと、2026年10月に国内で発表された事案の中で、委託先や外部基盤が絡んでいるケースが増えているためです。セキュリティリスクは自社だけでなく、外部に委託している場合にも同様に存在します。そのため、点検表を使って、外部サービス提供者との関係を見直し、実践的な対策を講じることが求められています。
特に、最近の注意喚起では、脆弱性診断の結果を正しく解釈し、どこまで対策が取られているかを明確にすることが重要だとされています。この要点を押さえた上で、各企業は自社の業務に合わせて点検表を活用し、セキュリティ対策を強化化しなければなりません。
この新たな手法を通じて、企業はより良いセキュリティ環境を実現し、顧客の信頼を高めることができるでしょう。ぜひ、実務に活かしていただきたいと思います。詳細な入手方法については、弊社のウェブサイトから資料がダウンロード可能です。今後も、セキュリティを取り巻く環境が変化していく中で、必要な情報を随時ご提供していきますので、引き続きご注目ください。
会社情報
- 会社名
- 合同会社SecuROI
- 住所
- 東京都中野区
- 電話番号
トピックス(エンタメ)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。