


取締役会向けチェックリスト公開!サイバーセキュリティの新しい指針とは
取締役会向けチェックリスト公開!
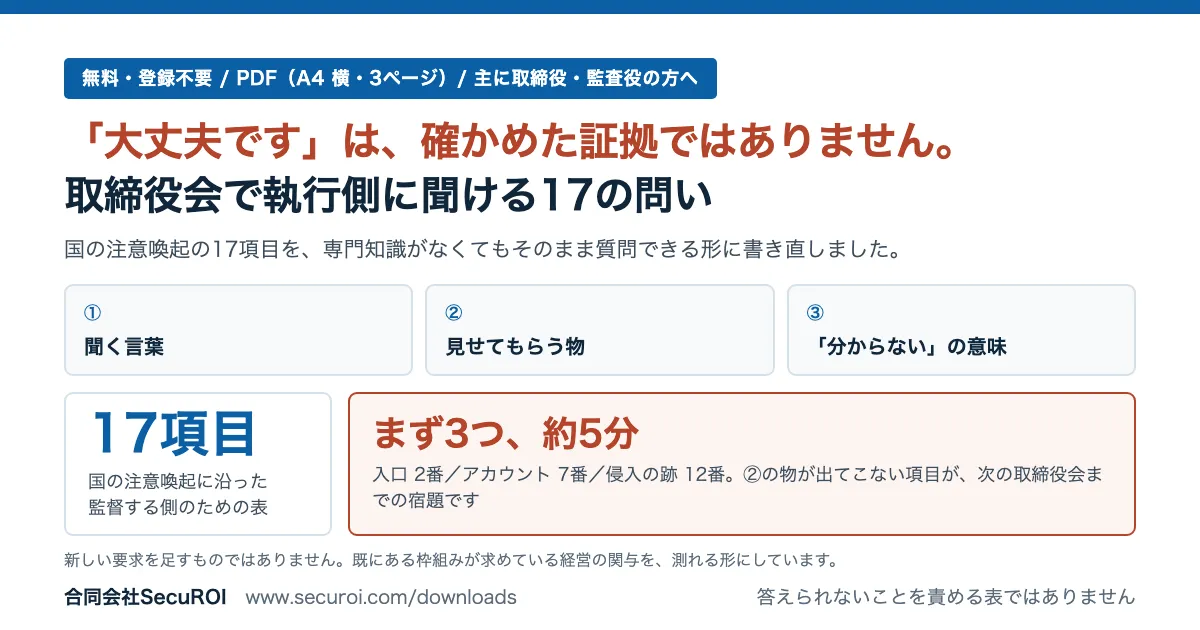
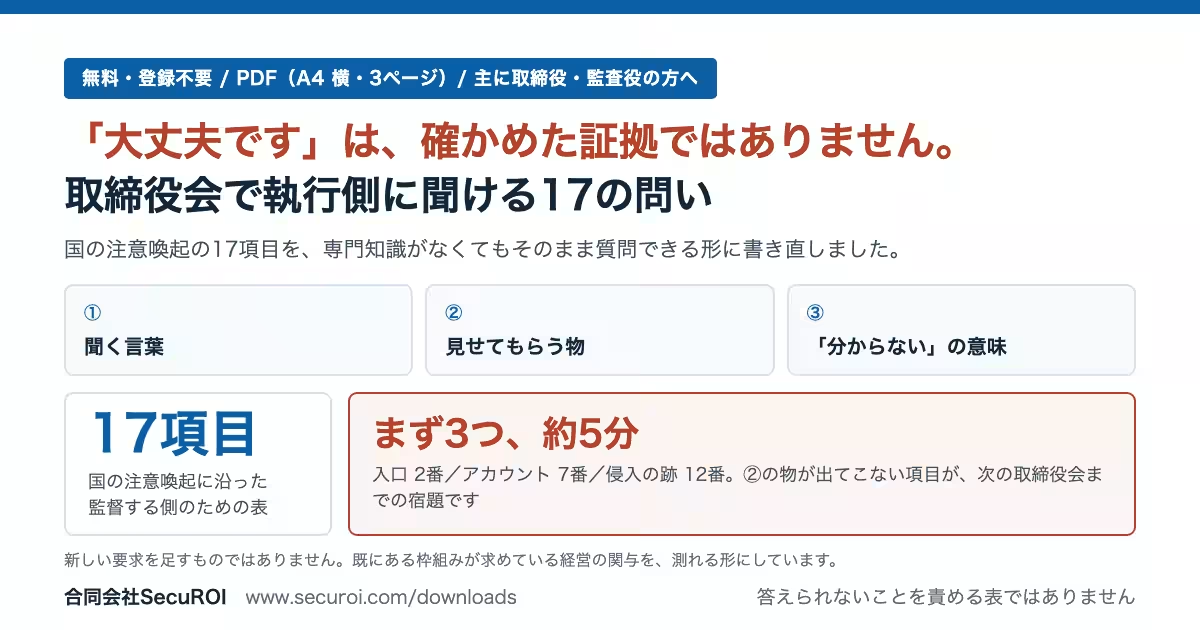
当社SecuROIは、取締役会や監査役に向けた新しい点検ツールをリリースしました。このチェックリストは、執行側(社長や役員)が自己の組織の状態を答えるための53の問いに基づき、外部からの視点で状況を確認できる17の問いを設けています。これにより、取締役や監査役が自社のサイバーセキュリティ対策について、より具体的かつ効果的に確認できるようになります。
17の問いの意義
「大丈夫です」との答えだけでは、実際に確認した証拠にはなりません。この17の問いは、その答えが真実であるかどうかを、具体的に確かめるための指針を提供します。各項目は、NISTのフレームワークやサイバーセキュリティ経営ガイドラインをベースに作成されており、具体的な確認作業につなげられるようになっています。
実際、2026年上半期に警察庁が報告したランサムウェアの発生件数は123件を数え、そのうち18件はVPN機器が感染経路として挙げられています。また、業務用バックアップの復元ができなかったケースも多いため、今こそ企業がリスクを見直し、徹底的なセキュリティ対策を講じることが肝要です。
誰が利用すべきか
当ツールは、特に取締役や監査役の方々に向けて作成されています。執行側の回答を検証するための「目安」となるこの17の問いは、取締役会の最中に活かしていただけます。次回は、経営者や情報システムの責任者に向けての指針も登場しますので、役割に応じた適切な質問を行うことが可能になります。
具体的な質問内容
具体的には、各取締役会で以下のような質問を行うことから始めることをお勧めします:
- - 2番:社外から見える機器やソフトの一覧を提示し、攻撃に使われる可能性のある弱点が排除されているか、誰が確認したか。
- - 7番:管理者やVPNの管理画面で、パスワード以外のセキュリティ確認が行われているか。
- - 12番:公開サーバーに身に覚えのないファイルや、説明できない変更が行われていないか、誰が直近で確認したか。
これらの問いが、今後の取締役会での議論をより具体化し、実際の行動につなげることが期待できます。
無料で提供する理由
このチェックリストを無料で提供する理由は、すべての企業が取り組むべき課題であるためです。私たちは、各社が似たような資料を作成する手間を省くことで、さらなるセキュリティ強化を促進したいと考えています。全ての企業が安全かつ安心して業務を行える環境を整えるための第一歩として、是非ご活用いただきたいと思います。
結論
取締役会での有意義な議論は、企業全体のサイバーセキュリティを向上させます。この17の問いを使って、自社のリスクを見直し、確実な対策を講じることで、そしてその結果が企業の信頼性へとつながることを期待しています。今後はより多くの企業にお役立ていただける情報を提供してまいりますので、ご期待ください。
- ---
サービスやお問い合わせについては、こちらをご覧ください。
会社情報
- 会社名
- 合同会社SecuROI
- 住所
- 東京都中野区
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。