


欧州サイバーレジリエンス法施行を見据えた脆弱性管理セミナーのご案内
欧州サイバーレジリエンス法施行に向けた脆弱性管理の重要性
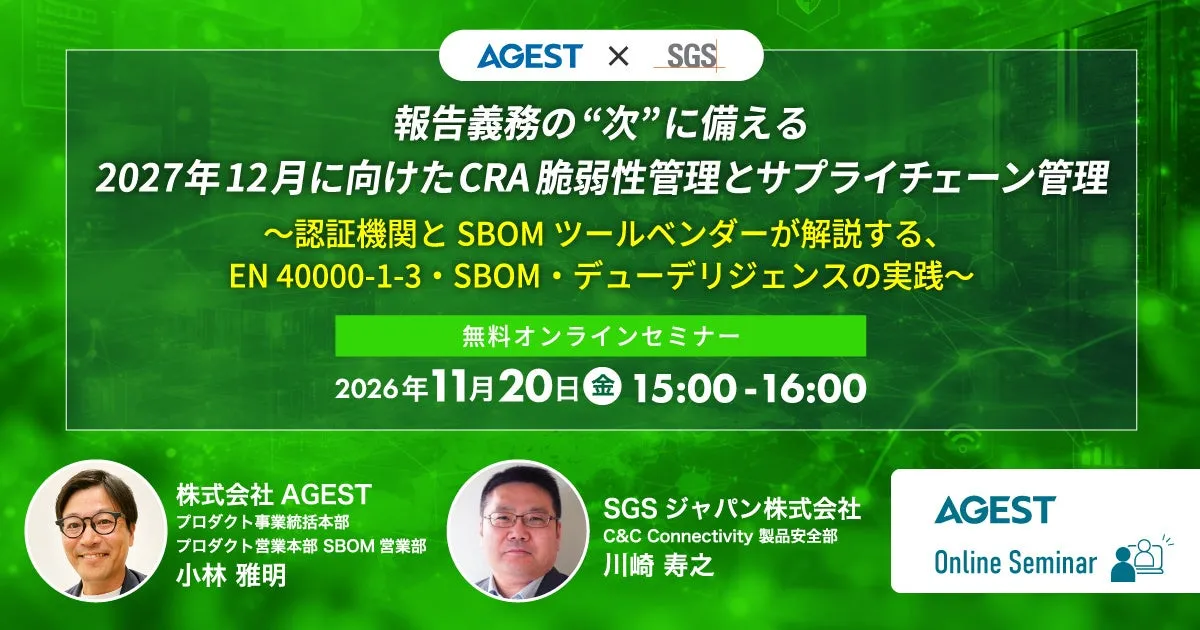
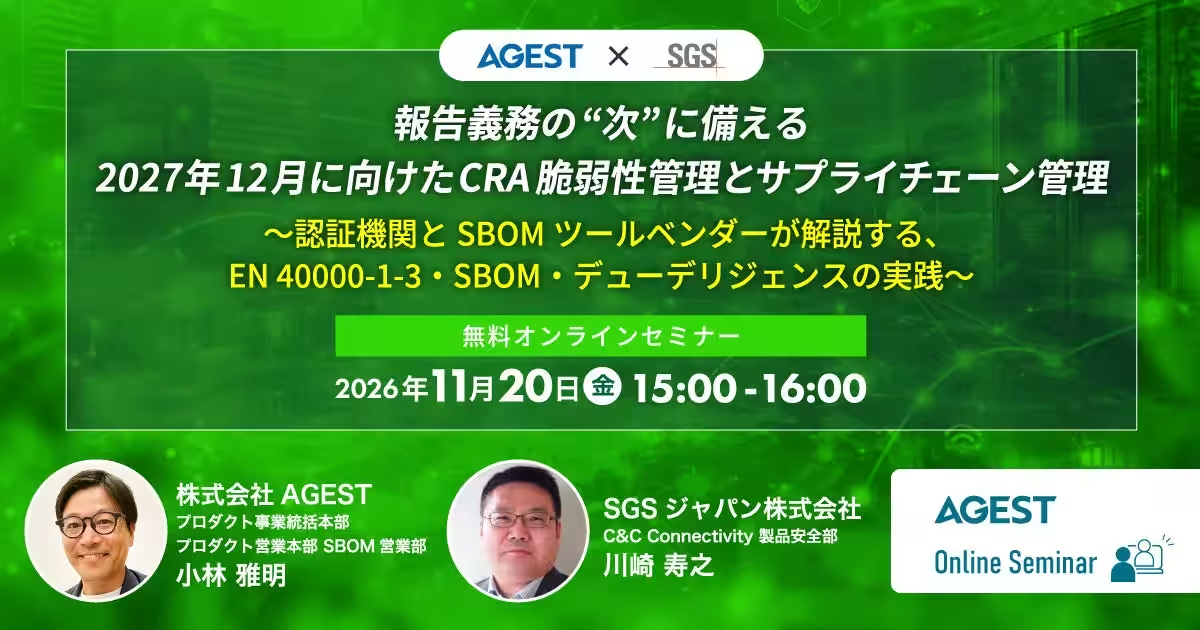
ソフトウェアの品質向上とサイバーセキュリティの強化を追求する株式会社AGESTが、2026年11月20日(金)にEU向け製品の製造業を対象に、無料のオンラインセミナーを実施します。このセミナーは、2026年9月11日から適用される「欧州サイバーレジリエンス法(CRA)」に基づく、脆弱性管理とサプライチェーン管理についての重要情報を提供します。
セミナーの背景
最近、サプライチェーンを狙ったサイバー攻撃やランサムウェアの被害が報道される中、企業のセキュリティリスクは深刻さを増しています。この状況を受け、国際的な法規制による製品セキュリティの強化が急務とされています。特に、欧州ではCRA法の施行により、企業は報告体制の整備が求められています。
CRA法は、2027年12月以降に市場に出る製品に対し、全ての脆弱性を処理するシステムが必要とされるため、企業は自社の顧客対応プロセスを見直す必要があります。この基準を満たすために、ソフトウェアの構成を正確に把握する「SBOM(ソフトウェア部品表)」の導入が不可欠です。さらに、資材調達が自社製品のセキュリティ要件を満たすか確認する「デューデリジェンス」の実践が、ビジネス継続において重要な鍵です。
セミナー内容
このセミナーでは、SGSジャパンの専門家をゲストに迎え、EN 40000-1-3に基づく脆弱性管理の仕組み化とデューデリジェンスの進め方について説明をいただきます。また、AGESTからは脆弱性リスク管理ツール「SBOM Archi」を活用した影響判定やサプライヤーとしての具体的なSBOM管理手法を紹介します。
セミナーの詳細
- - 日時:2026年11月20日(金)15:00~16:00
- - 形式:Zoomウェビナー(事前登録制・無料)
- - 対象:EU向けにデジタル要素を持つ製品を製造・販売する企業の製品セキュリティ関係者
セミナーで取り上げる内容には、報告義務の次のステップとして、どのように脆弱性管理を進めていくか、またSBOM管理ツールの活用法が含まれます。特に、2027年12月以降の脆弱性管理に特化した情報提供を行いますので、関心のある方は是非ご参加ください。
登壇者について
川崎 寿之(SGSジャパン 代表)
様々なプラットフォームでのフォーラム運営や、国家機関との連携経験を持つ川崎氏は、EUにおける機能安全とセキュリティの最前線で活動しています。
小林 雅明(株式会社AGEST)
AGESTのSBOM営業部で活躍する小林氏は、セキュリティアドバイザーとしての経験を活かし、SBOMによるソリューションを提供しています。
参加方法
参加を希望される方は、次のリンクからお申し込みください。セミナー参加者には、視聴用のURLをお送りします。
申し込みはこちら
この参加の機会は、小規模ながらも専門的な知識を持つ登壇者から直接学べる貴重なチャンスです。皆様の申込をお待ちしています。
会社情報
- 会社名
- 株式会社AGEST
- 住所
- 東京都文京区後楽1丁目7-27後楽鹿島ビル 4F
- 電話番号
- 03-5333-1246
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。