


攻撃経路分析とセキュリティ対策の重要性を考える
攻撃経路分析とセキュリティ対策の重要性
近年、サイバーセキュリティがますます重要なテーマとなっています。企業は日々新たな攻撃手法に直面しており、そのためには効果的な対策が求められています。ここでの鍵となるのが、「攻撃経路」に基づく評価です。これにより、企業は自社のセキュリティ対策の効果を見極め、必要な改善策を講じることができます。
攻撃経路とは何か?
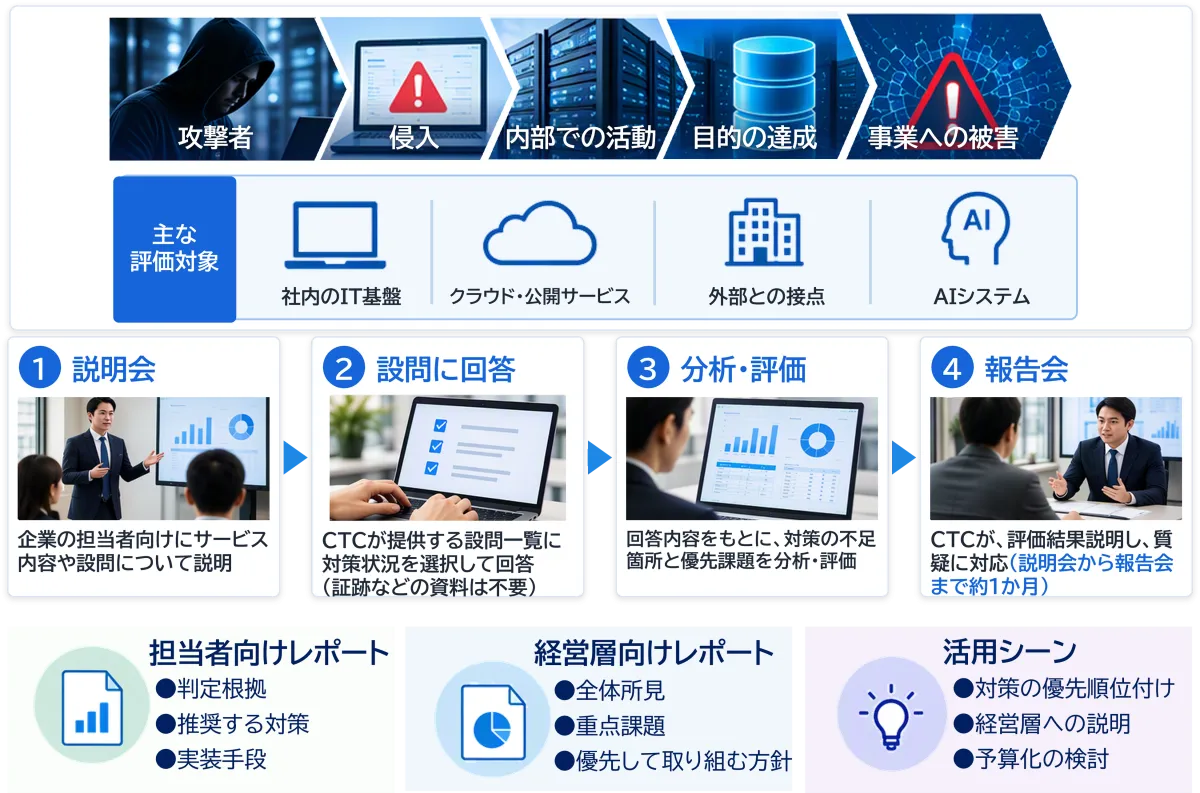
攻撃経路とは、サイバー攻撃者がシステムやネットワークに侵入するために選ぶ道筋のことを指します。この概念は、攻撃者がどのようにして脆弱性を探し、どのような手段を用いて侵入してくるのかを可視化するための重要な要素です。理解することで、企業はそれに対抗するための適切な対策を講じることが可能になります。
アセスメントの役割
アセスメントとは、現在のセキュリティ対策を評価し、改善点を特定するプロセスです。攻撃経路に基づいた評価は特に効果的で、図にすることで視覚的にも理解しやすくなります。評価結果をもとに企業はセキュリティインフラの弱点を明確にし、脅威を最小限に抑えるための具体的な手段を導き出すことができます。
セキュリティ対策の具体例
以下は、攻撃経路に基づいて考えられるいくつかのセキュリティ対策の例です:
1. 脆弱性管理:システムやアプリケーションの脆弱性を定期的にチェックし、パッチやアップデートを適用する。
2. アクセス制御:必要最低限のアクセス権を設定し、不要な権限を与えないことを徹底する。
3. ネットワーク監視:異常な動きや攻撃の兆候がないかを常に監視し、迅速に対応できる体制を整える。
4. セキュリティ教育:従業員に対するセキュリティ意識の向上を図り、フィッシングやソーシャルエンジニアリングに対する対策を教育する。
成果の測定と改善
アセスメントを通じて実施した対策がどれほど効果を上げているのかも重要です。定期的に結果を見直し、状況に応じて対策を微調整することが求められます。サイバー攻撃は常に進化しているため、企業もそれに応じて柔軟に対応する必要があります。
まとめ
攻撃経路に基づくセキュリティ対策の評価は、企業がサイバー脅威に対抗するうえで不可欠です。これにより、自社の弱点を把握し、戦略的に防御を強化することが可能になります。現代のサイバーセキュリティには、攻撃者の行動を理解し、対策を講じることが重要であるという認識が必要です。今後もこの意識を持ち続け、自社の安全を守っていくことが求められます。
会社情報
- 会社名
- 伊藤忠テクノソリューションズ株式会社
- 住所
- 東京都港区虎ノ門4-1-1神谷町トラストタワー
- 電話番号
- 03-6403-6000
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。