


MetaのAIエージェント「Muse」の業務利用ルールとリスクについての考察
MetaのAIエージェント「Muse」と業務利用の是非
Metaが開発したAIエージェント「Muse」が2026年10月23日に日本で提供開始されました。これに伴い、リブランディング株式会社が実施した調査によると、一般社員が会社の業務システムや顧客情報を個人のMuseに接続することは、原則として禁止すべきだと結論づけています。今日は、Museの業務利用に関する調査結果とそれに基づく社内ルールの必要性について詳しく解説します。
調査の背景と述べられるリスク
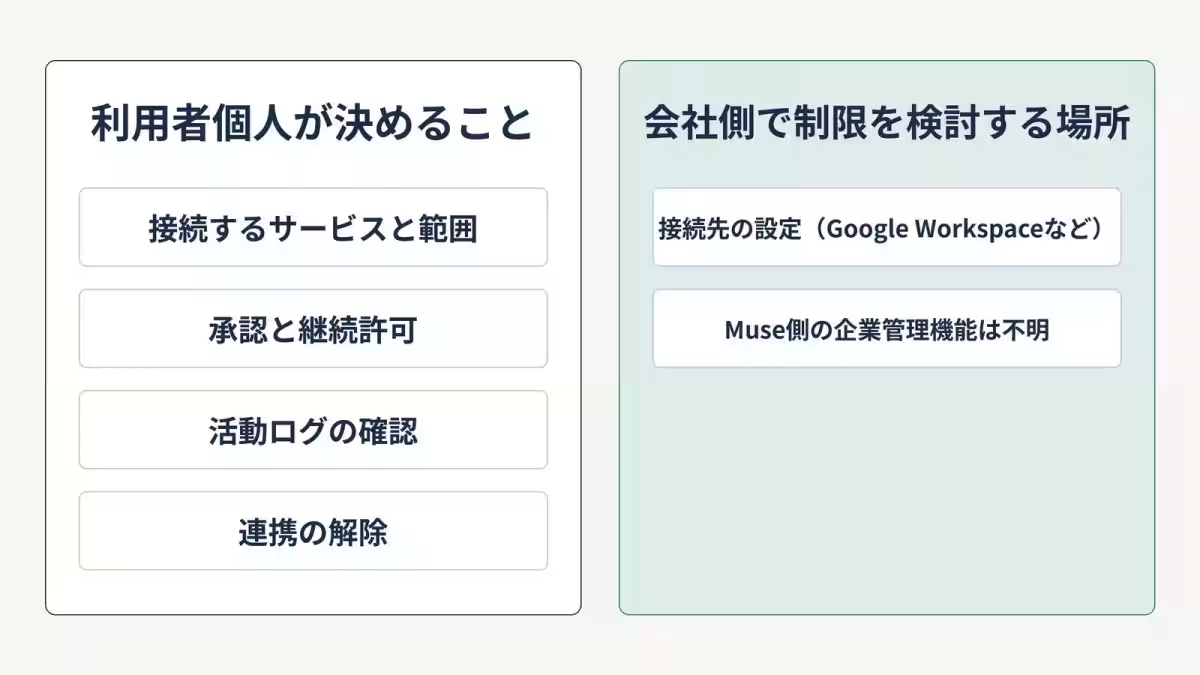
調査によると、「Muse」の最大のリスクは、個人のスマホから直接業務データにアクセスできる仕組みや、利用者が接続するサービスを自由に選択できる点にあります。これにより、企業側での管理が難しくなる可能性があります。特に、個々の社員が権限を持ち、承認や制限の仕組みが明確でない状況では、企業の重要情報が漏洩する危険性が高まります。
業務利用の制限と禁止内容
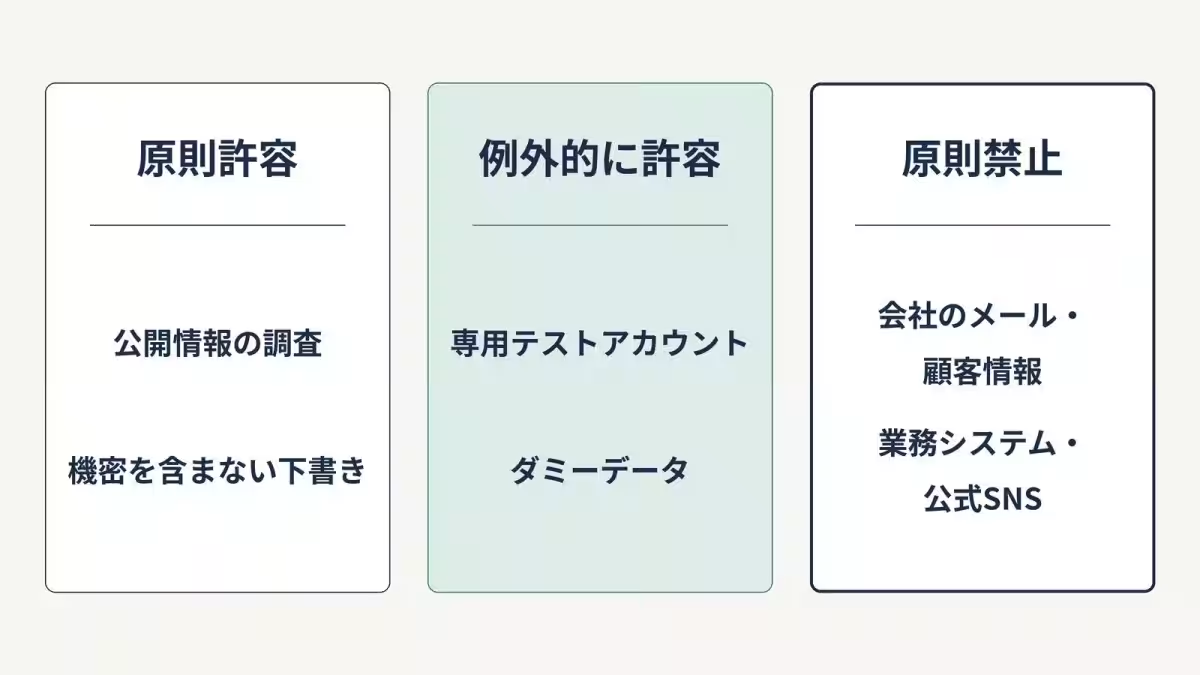
リブランディング株式会社では、業務利用に関する方針を次の3つに分けています:
1. 原則許容:公開情報を調査すること、機密性のない文書の下書きに限るが、外部サービスへは接続しないことが条件となります。
2. 例外的に許容:会社の承認を得た専用テストアカウントでの実施は可能です。ただし、ダミーデータを使用し、期間や責任者を明確に定める必要があります。
3. 原則禁止:会社のメールや顧客情報、業務システムへの個人アカウントからの接続は禁止されます。また、継続的な書き込みや、業務データの取り扱いに関しても制限が必要です。
社内ルールの策定
Metaの「Muse」を使用する際には、具体的な社内ルールを早急に定める必要があります。基本的に、業務用アカウントと個人用アカウントを明確に区別し、利用可能な接続先を制限することが最も重要です。また、社員が個人のアカウントで業務データにアクセスできないよう、適切な管理体制を整えておく必要があります。これにより、リスクを最小限に抑えることが意図されています。
退職や異動時の取り扱い
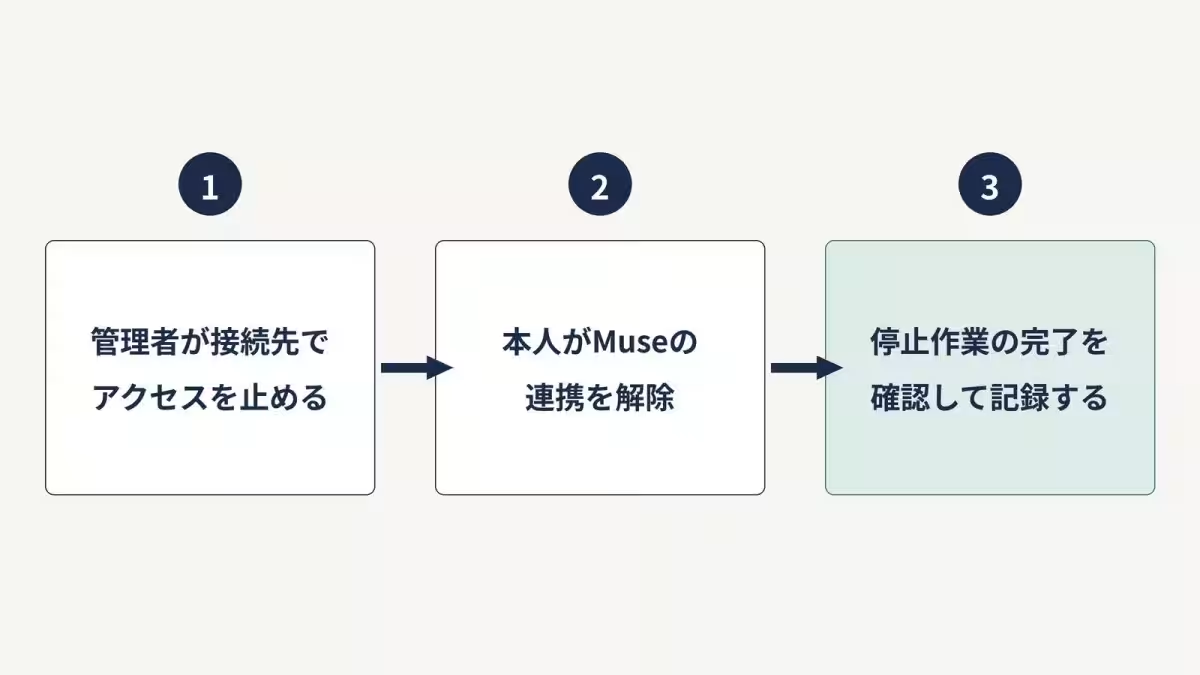
さらに、社員の退職や異動時には、会社アカウントとMuseとの接続停止の手順を作成しておくことが重要です。これにより、情報漏洩を未然に防ぐことができます。管理者は、該当アプリのアクセスを止めると共に、本人にMuseの連携解除を依頼します。これにより、会社の情報が外部に漏れ出さないようにすることが求められます。
結論
以上のように、Metaの「Muse」を社内で利用することには多くのリスクが伴うため、明確な社内ルールを設けることが重要です。特に、業務データへのアクセス制限や利用状況の把握を強化しなければなりません。「Muse」の利用を考えている企業は、これらのリスクを理解し、しっかりとした対策を講じることが求められます。詳細については、リブランディング社の情報メディア「検索ブランド相談室」に掲載された解説記事をご覧ください。
会社情報
- 会社名
- リブランディング株式会社
- 住所
- 東京都港区赤坂5丁目2-33 IsaI AkasakA 19階
- 電話番号
- 03-4405-5662
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。