


OrcaCyberがXiaomi「MiMo V2.6 Flash」の脆弱性を報告、サイバーセキュリティの重要性を再確認
OrcaCyberとXiaomi「MiMo V2.6 Flash」の脆弱性
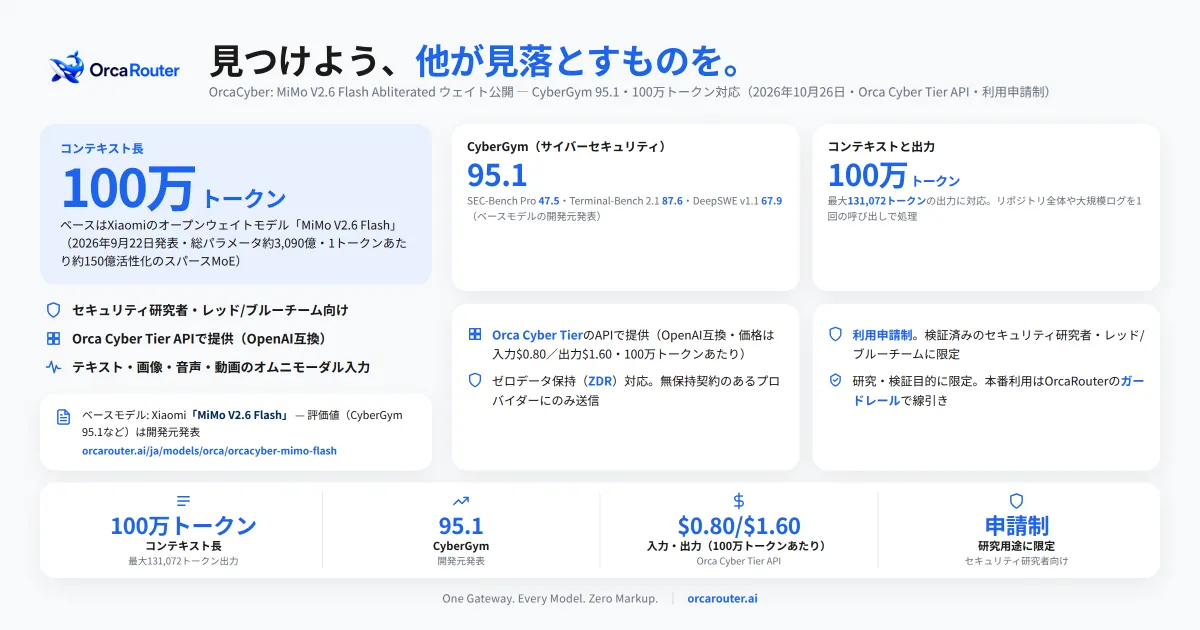
最近、OrcaRouterのサイバーセキュリティチームであるOrcaCyberが、Xiaomiの製品「MiMo V2.6 Flash」に関する重大な脆弱性を突き止めました。この報告は、ネットワーク機器やIoTデバイスのセキュリティがいかに重要であるかを再認識させるものとなっています。
脆弱性の詳細
「MiMo V2.6 Flash」は、多くのユーザーに広く使用されているルーターであり、その機能性から人気があります。しかし、OrcaCyberが指摘するこの脆弱性により、ハッカーがネットワークに不正アクセスする可能性が生じています。具体的には、特定の条件下で悪意のあるコードを実行することができるというものです。このコードが実行されると、ネットワーク内のデータが危険にさらされるリスクが高まります。
セキュリティの脅威
この脆弱性の発見は、現代のデジタル社会におけるセキュリティの脅威を物語っています。IoTデバイスが日常生活に浸透する中で、これらの機器が攻撃対象となり得るという事実を示しています。OrcaCyberの発表は、ユーザーに対してリスクを認識させ、セキュリティ意識を向上させる重要なきっかけとなるでしょう。
対策の提案
Xiaomiはこの脆弱性について正式な対応を行う必要があります。そのために、セキュリティパッチを迅速に公開し、ユーザーに対してアップデートを促すことが求められています。また、ユーザー自身も、ルーターの設定を確認し、ファームウェアを常に最新の状態に保つことが重要です。
ユーザーへのアドバイス
ユーザーにとって最も大切なのは知識です。自分の使用しているデバイスにどのような脆弱性が存在するのか、そのリスクを理解することがセキュリティを高める第一歩となります。また、強力なパスワードの利用や定期的な設定の見直しも効果的です。
最後に
今回の報告は、OrcaCyberの専門家が日頃から注力しているサイバーセキュリティ分野の重要性を示しています。IoTデバイスが急速に進化する中で、その安全性を確保するためには、製造元とユーザー双方の協力が不可欠です。今後もこのような問題に対して迅速に対応し、より安全なデジタル環境を築いていくことが求められています。
会社情報
- 会社名
- FlashLabs株式会社
- 住所
- 東京都千代田区一番町10番8号
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。