


AI技術を活用した自動ペネトレーションテスト「supaattack」が始動
AI技術で進化した自動ペネトレーションテスト「supaattack」
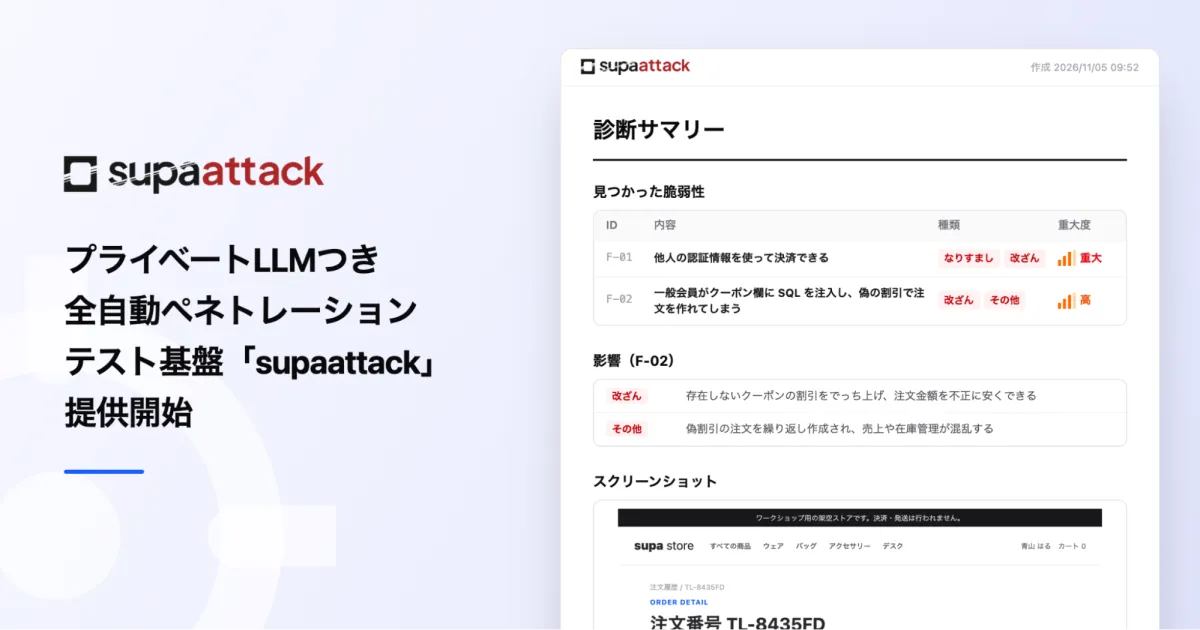
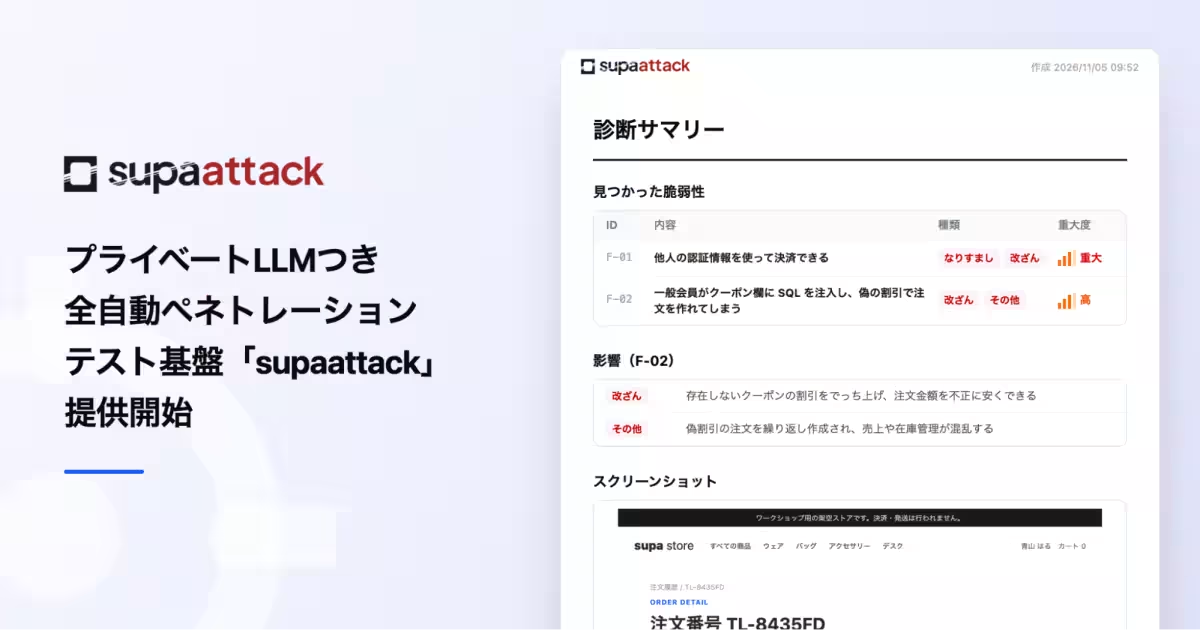
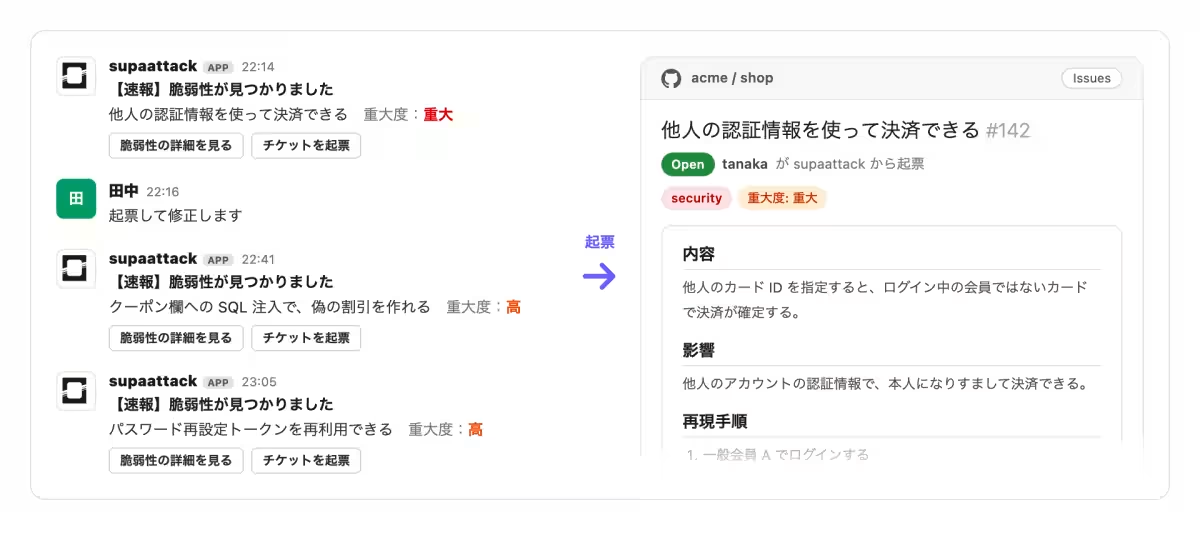
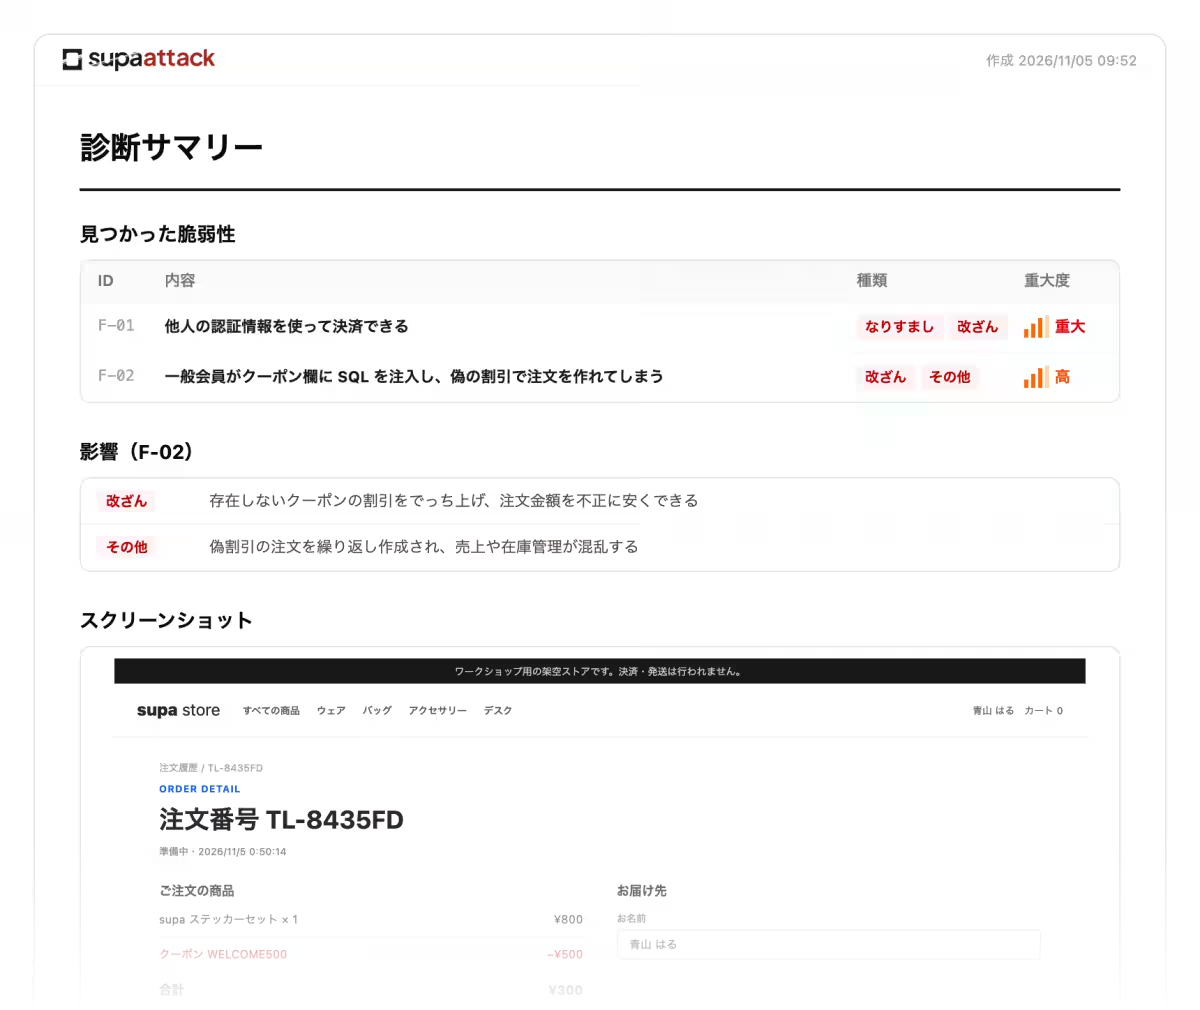
supa株式会社が展開する新しい全自動ペネトレーションテスト基盤「supaattack」がついに提供を始めました。この画期的なテストシステムは、AIエージェントが攻撃者の視点で対象システムを操作し、迅速に脆弱性を発見します。特に注目すべきは、テストの途中で脆弱性を発見した場合にリアルタイムでイベントを通知する機能です。これにより、数時間の待機時間を要することなく、即座に対応が可能となります。
プライベートLLMの強み
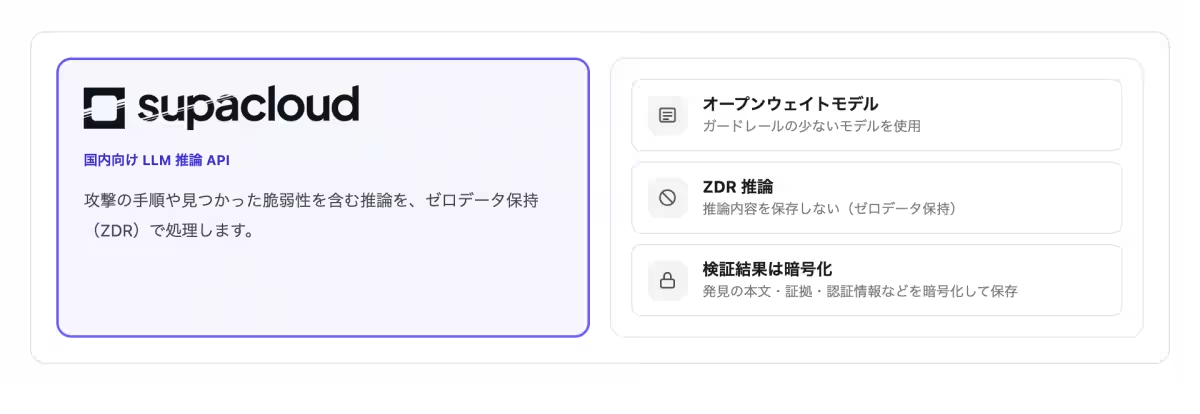
「supaattack」は、国内向けのLLM推論API「suparouter」を使用し、推論内容は保存しないゼロデータ保持(ZDR)を実現しています。このため、セキュリティの観点からも安心して利用できる体制が整っています。
開発の背景
近年、AIの急速な進化によってサイバー攻撃の手法も高度化しています。特に、修正パッチが公表された後、攻撃コードが生成されるまでの時間が著しく短縮されており、従来の年に1回のペネトレーションテストでは最新の脅威に追いつくことが難しくなっています。さらに、脆弱性は実際にアプリケーションを動かすことでしか発見できないケースが多いことから、毎週外部の診断を受けることも現実的ではありません。
このような背景を受けて、「supaattack」はAIを利用したペネトレーションテストの自動化を推進し、開発プロセスの中で常に脆弱性チェックを行える体制を築く役割を果たします。
supaattackの特徴
1. 迅速な脆弱性対応が可能
従来のペネトレーションテストでは、実行後に結果がまとめて届く仕組みでしたが、「supaattack」ではテスト実施中に脆弱性をリアルタイムで発見し、即座に通知します。この機能により、企業は迅速な対応が可能になります。
2. スタートの柔軟性
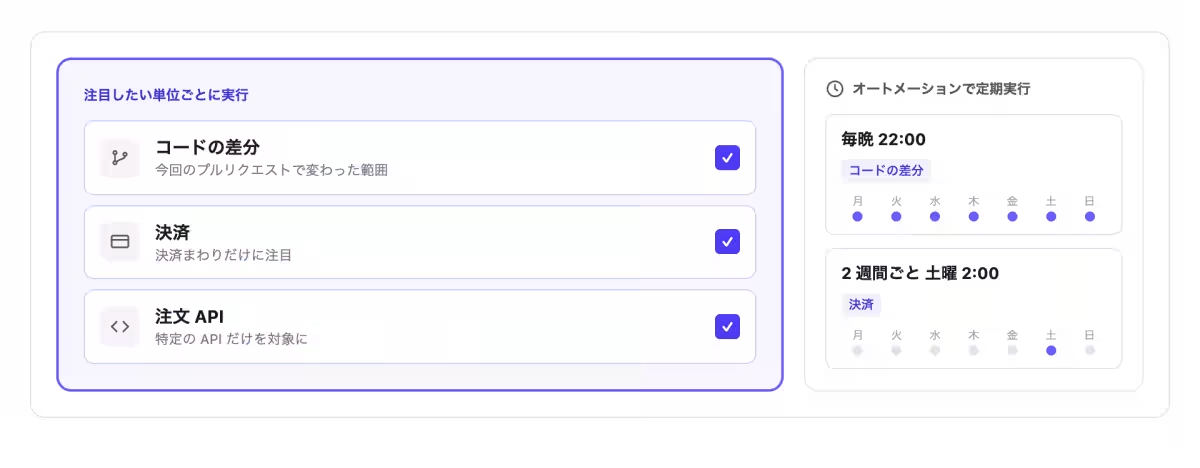
「supaattack」は、コードの差分や特定の機能に焦点を当てて部分的なペネトレーションテストを行うことができます。そのため、全体のテストを一度に実施する必要はなく、必要に応じて範囲を広げることができる柔軟さがあります。
3. ゼロデータ保持によるセキュリティ保証
「supaattack」の推論は、国内向けLLM推論APIを通じて行われ、結果は暗号化されて保存されます。さらに、推論内容は一切保存されないため、最高レベルのセキュリティが確保されています。
今後の展開
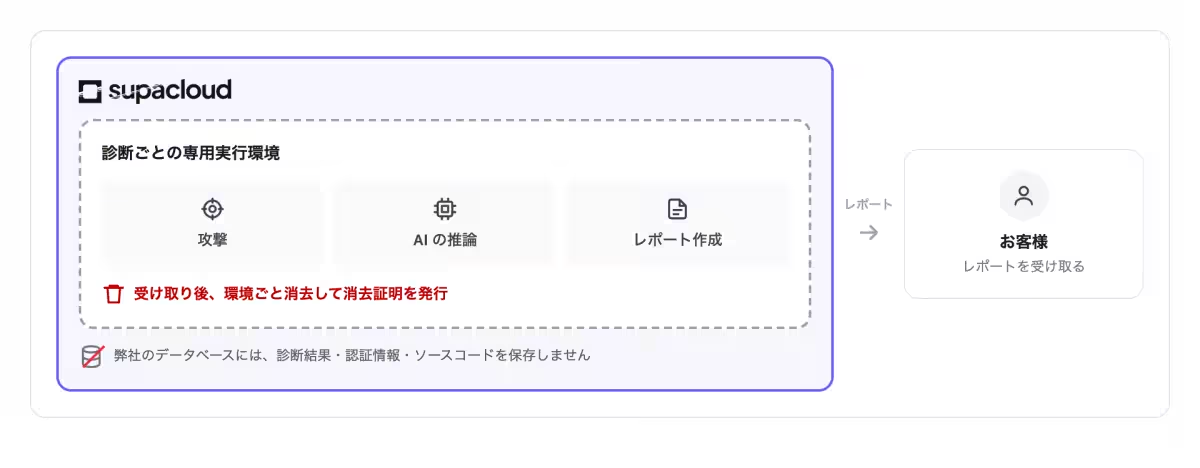
さらに、supaでは診断結果が残らない「保護モード」の提供も予定しています。これにより、専用の実行環境でレポートが生成され、その環境は顧客の手元に届く前に完全に消去されます。
実演イベントの告知
supaは、2026年11月6日に開催される「TechLead Conference 2026 Autumn」でプラチナスポンサーとして参加し、ワークショップを通して「supaattack」の実演を行います。この機会に、参加者は実際の攻撃シナリオを体験しながら、AIがどのようにセキュリティインシデントへの対応をサポートするかを学べるでしょう。
会社の使命
supa株式会社は「日本のデジタル赤字を1兆円減らす」をミッションとして掲げ、技術経営者の集団として多様な製品とサービスを展開しています。これにより、企業が安全に、そして効率的にデジタルサービスを提供できる環境を整えることを目指しています。
詳しい情報やサービスに関するお問い合わせは、supa株式会社のウェブサイトをご覧ください。
会社情報
- 会社名
- supa株式会社
- 住所
- 東京都渋谷区恵比寿西1-10-11フジワラビルディング 2F
- 電話番号
- 03-6161-7529
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。