


サイバー脅威の激増!2026年8月の最新レポートが警鐘を鳴らす
2026年8月のサイバー脅威動向と企業への影響
チェック・ポイント・ソフトウェア・テクノロジーズが発表した最新の脅威インテリジェンスレポートによると、2026年8月はサイバー攻撃が急増し、企業は厳しい状況に直面しています。特に、ランサムウェアの被害が前年比でほぼ2倍に増加しており、企業の重要課題として浮上しています。
サイバー攻撃件数の急増
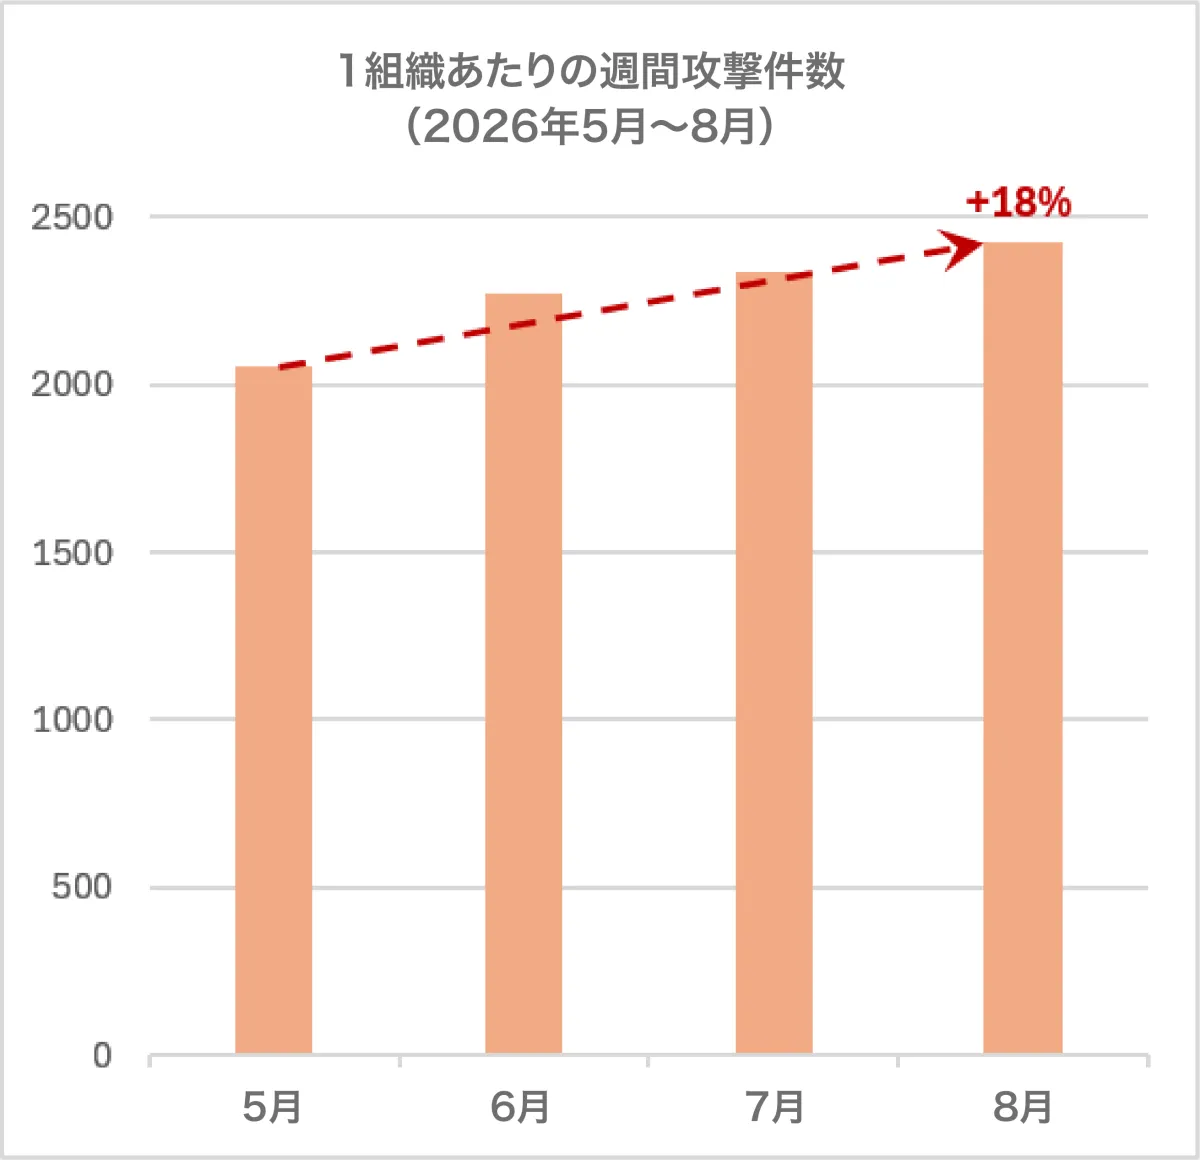
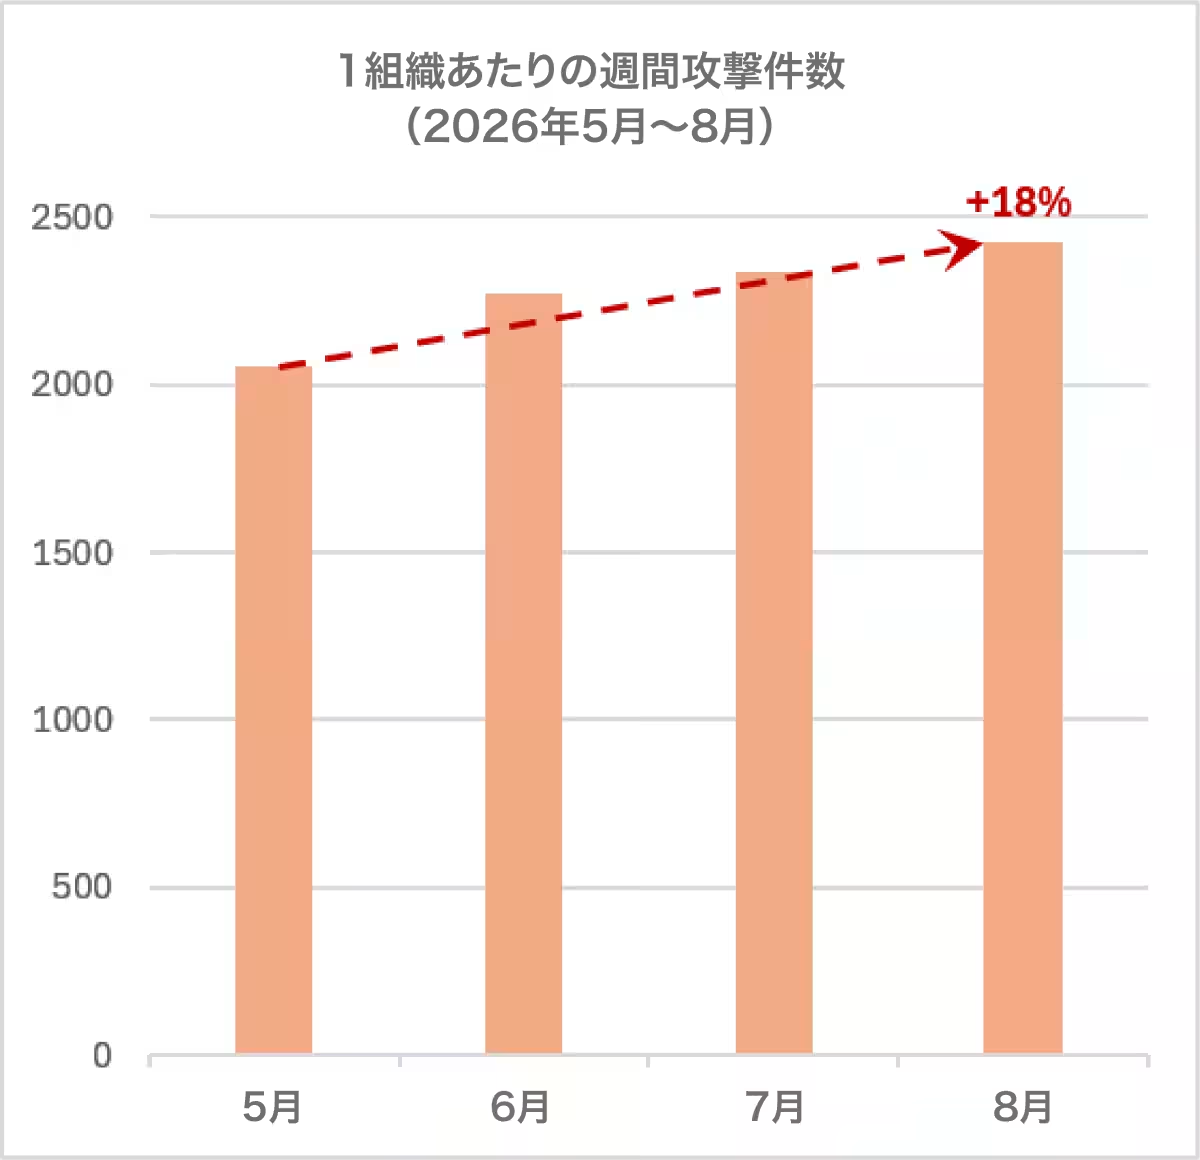
世界の組織における1組織当たりの週平均サイバー攻撃件数は2,422件に達し、前年同月と比較して22%という驚異的な増加を記録しました。この数字は、サイバーリスクが全体的に高まっていることを示しています。日本に目を向けると、平均的な組織は週に1,907件の攻撃を受け、前年比で35%増となっています。この増加は、夏季を通じて続いた攻撃件数の増加傾向からも明らかです。
主要な攻撃手法
8月のデータによれば、攻撃の主体としてランサムウェアやフィッシング、生成AIに関連するデータ漏洩が重要な課題となっています。特にフィッシング攻撃は、メールを通じて行われることが多く、最近の調査によると112通に1通がフィッシングメールであるとされています。また、フィッシングメールの多くには悪意あるリンクが含まれており、ユーザーが正当な連絡と悪意ある連絡を見分けることが難しくなっています。
業界別の攻撃状況
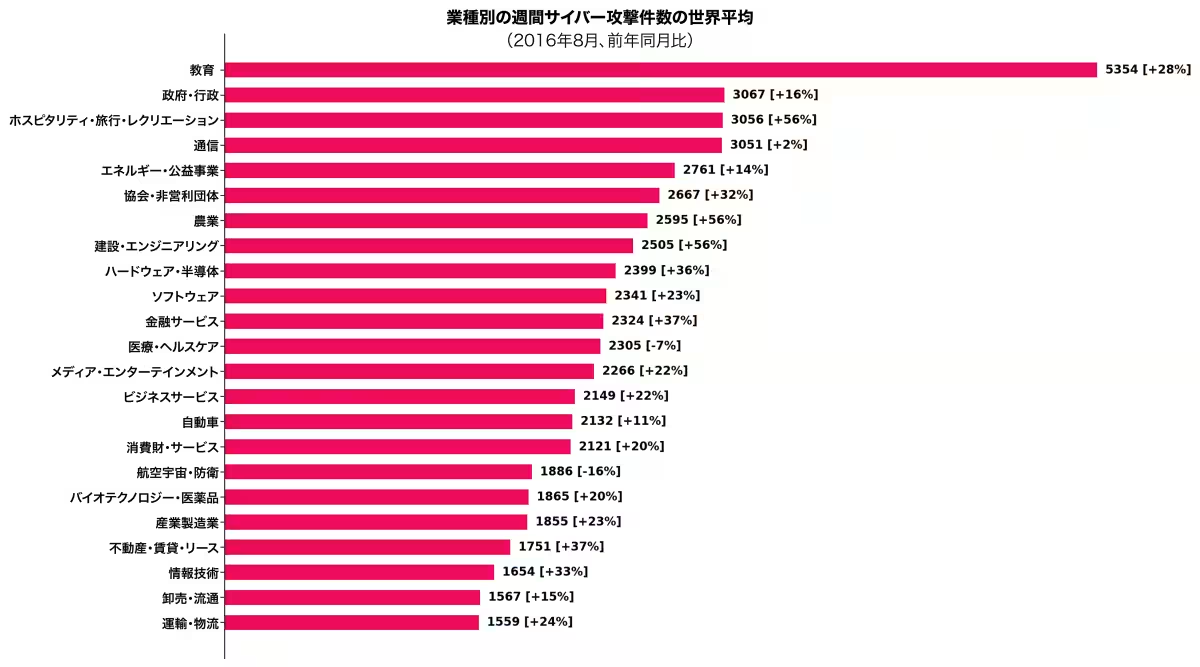
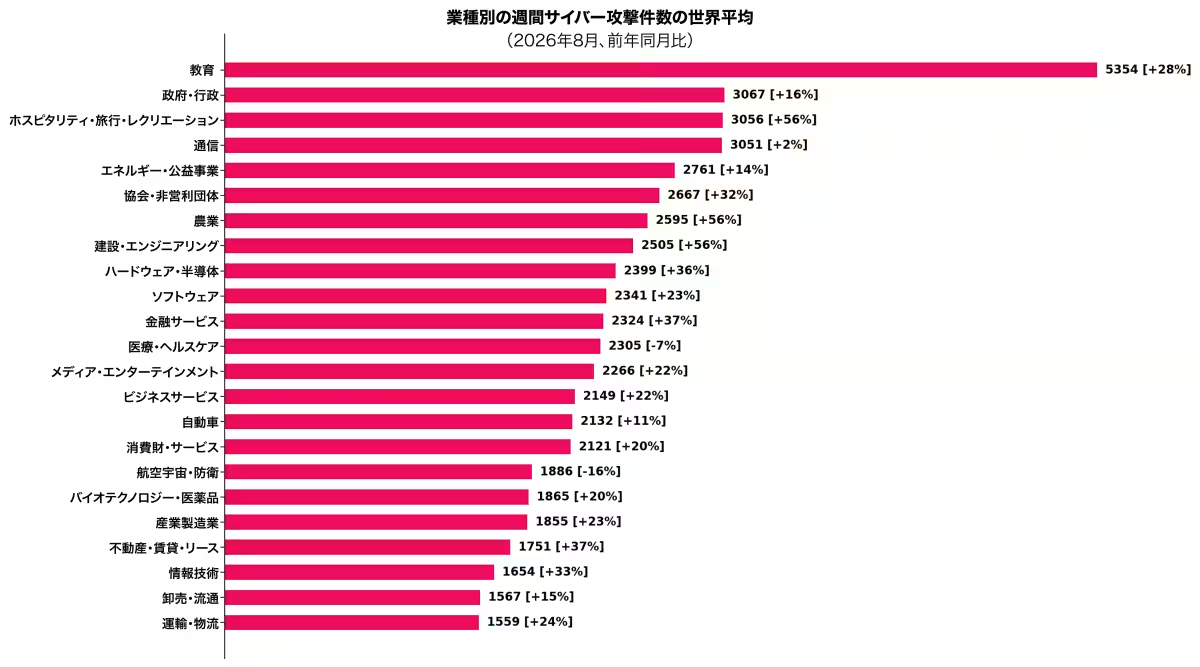
攻撃の焦点は「教育・研究」分野にシフトし、この分野は週平均5,354件の攻撃を受けています。次いで「政府・軍関係」が3,067件、「ホスピタリティ・旅行・娯楽」が3,056件と、これらの業界は特に攻撃に強い関心を寄せられています。これらの業界は、ユーザー数が多く、アクセスが容易な点が狙われやすさを助長しています。
地域別の攻撃傾向
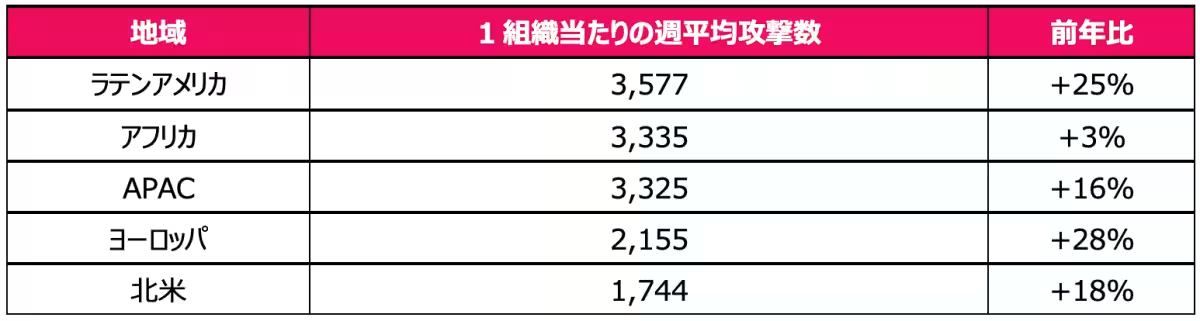
地域別で見ると、引き続きラテンアメリカが最も多くの攻撃を受けています。1組織当たりの攻撃件数は3,577件で、前年比25%増となっています。また、ヨーロッパは28%という最も高い伸び率を記録しており、サイバー脅威が成熟したデジタル経済圏にも広がっていることが懸念されています。
生成AIによるデータ漏洩の懸念
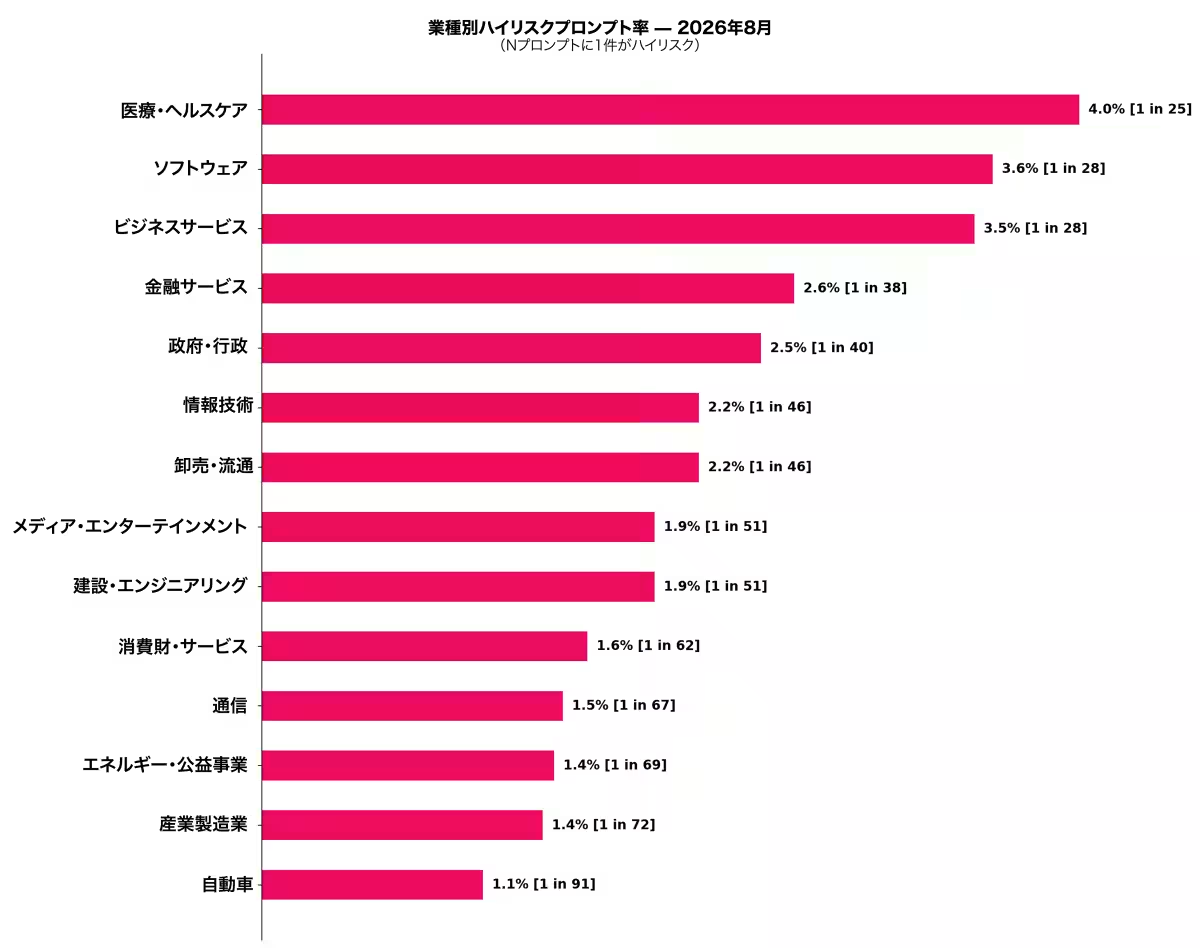
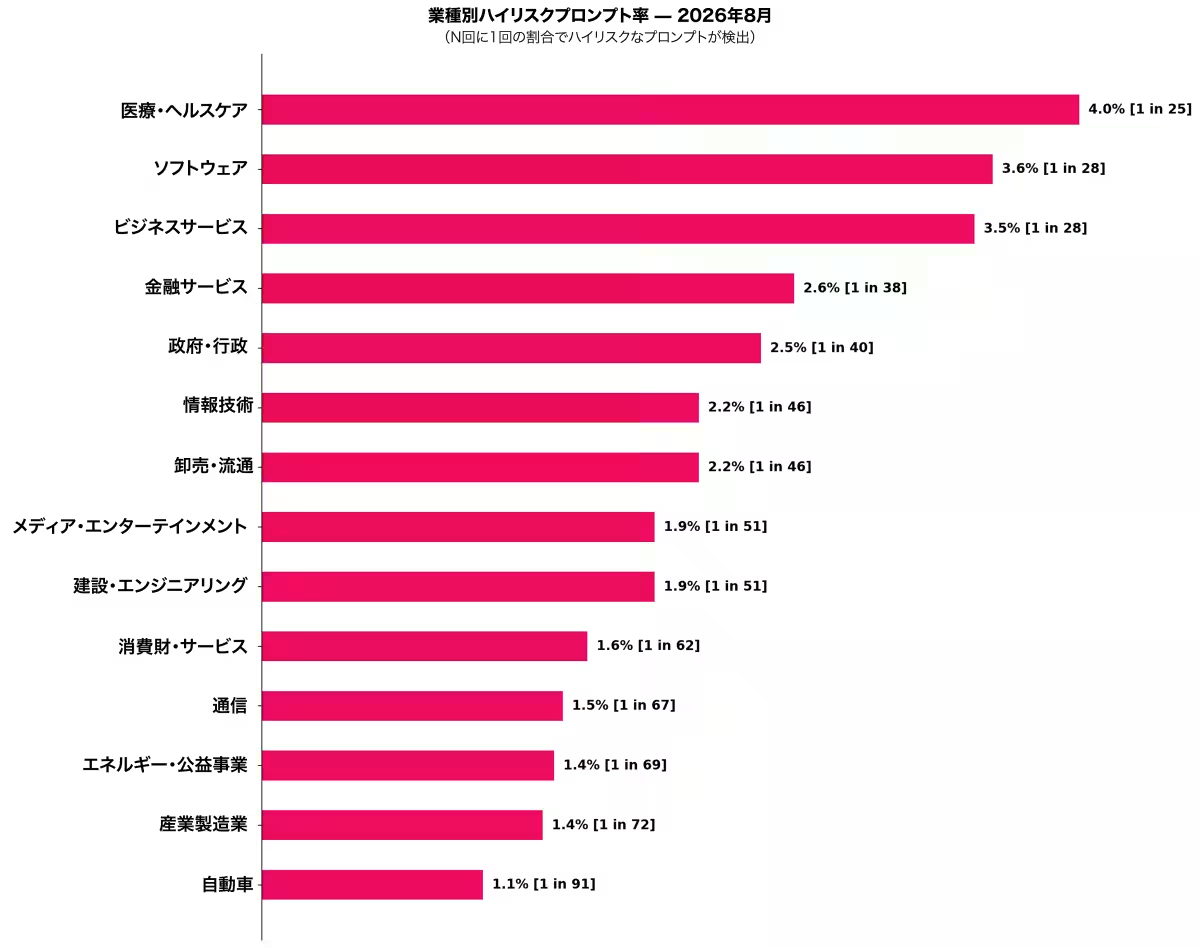
生成AIの利用は増加傾向にありますが、機密情報がツールに入力されるリスクも伴います。実際、企業から送信された生成AIプロンプトの43件に1件が機密データ漏えいリスクを伴っており、これは生成AIを利用する企業の86%に影響を及ぼす可能性があります。特に「ヘルスケア・医療」分野で高リスクのプロンプト割合が4%と最も高い結果となっており、生成AIの適切なガバナンスが求められています。
まとめ
8月のサイバー脅威動向は、従来の事後対応型検知からプロアクティブな防止へとシフトする重要性を改めて示しました。組織は、ネットワーク、クラウド、エンドポイント、電子メール、生成AIツールを含む全体にわたって一貫した可視性と制御を確保するための防止優先のセキュリティ戦略が必要です。これにより、脅威が業務に悪影響を及ぼす前に効率的に対処することができるでしょう。
2026年8月のサイバー脅威についての最新情報は、チェック・ポイント・リサーチのブログでご覧いただけます。
会社情報
- 会社名
- チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
- 住所
- 東京都港区虎ノ門1-2-8虎ノ門琴平タワー25F
- 電話番号
- 03-6205-8340
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。