


AI時代の脆弱性対策に迫る!CodeRabbitとHexabase共催ウェビナー
AI時代の脆弱性対策を探るウェビナー
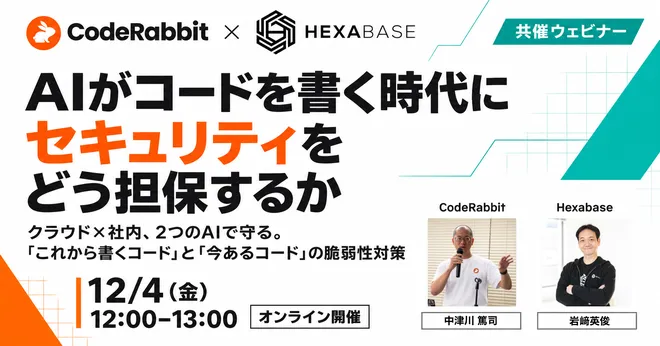
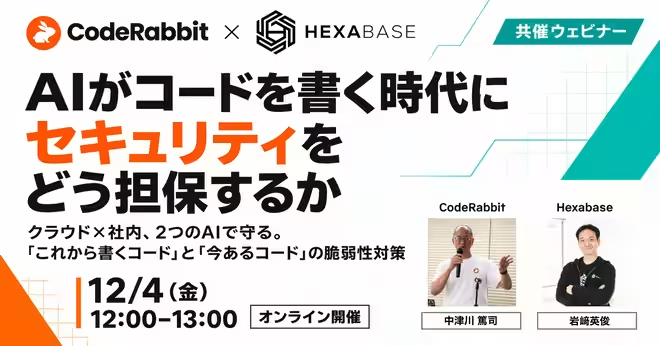
AIの導入が進む昨今、その恩恵を受ける一方で新たな脆弱性も浮上しています。特に、コード自動生成ツールの普及に伴い、新しく作成されるコードやプルリクエストが急激に増加しています。しかし、その裏側では既存システムの脆弱性への対応が追いついていない状況が懸念されています。このような課題解決に向けた取り組みとして、CodeRabbit, Inc.と株式会社Hexabaseが共催で11月4日にウェビナーを実施することが決定しました。
ウェビナーの概要
本ウェビナーでは、AIを利用したコード監査システムである「Deep Scan」を展開するCodeRabbitが、AIを駆使した脆弱性発見技術を紹介します。また、Hexabaseは自社開発の「AI-SecBox」を通じて、社内の脆弱性検査・修正を行う手法について解説します。これら二つの技術を組み合わせることで、開発者が直面する「これから書くコード」の安全性と「今あるコード」の脆弱性を同時に対策する新たなアプローチを提案します。
ウェビナー開催の背景
最近の脅威は攻撃者側でもAIを使用し始めており、既知の脆弱性が悪用されるまでの時間が短縮されています。特に、スクラッチ開発の基幹システムでは、診断は行われても公式パッチだけでは完全に解決できない課題が多くあります。このため、開発チームはそのコードを自ら修正し、検証する必要があります。
プログラム構成
- - 12:00 - 12:05 オープニング
- - 12:05 - 12:25 「老朽化システムの脆弱性を、AI駆動開発で直し続ける」
- 内容: システムの脆弱性をAI技術で解決する方法を具体的に解説します。
- - 12:25 - 12:45 「GPT-6 Cyberを搭載したDeep Scanでリポジトリ全体の脆弱性を発見する」
- 内容: CodeRabbitが取り組むセキュリティインシデントの防止策と最新技術を紹介します。
- - 12:45 - 13:00 質疑応答
参加方法
参加は無料ですが、事前登録が必要です。登録時には簡単なアンケートへの回答をお願いしています。参加用のZoom URLは、登録後にカレンダー招待と共にお送りします。興味のある方は以下のリンクから申し込んでください。
ウェビナー申し込み
こんな方にお勧め
このウェビナーは、AIによるコーディングツール導入によって急増したコードやプルリクエストの管理に苦慮している開発リーダーやテックリードの方々、また開発スピードを上げつつもセキュリティ対策に課題を抱える方に特に有用な内容となっています。
企業のDX推進を支援するCodeRabbitと、数多くのシステム開発を手がけてきたHexabaseが、AIを活用した脆弱性対策の新たな道筋を示すこの機会をお見逃しなく。
会社情報
- 会社名
- CodeRabbit, Inc.
- 住所
- 201 Spear Street Suite 1200, San Francisco, CA 94105
- 電話番号
- 888-247-5357
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。