


F1Securityが警告!PHP脆弱性「PHP2Shell」への対応策とは?
最近、F1Securityが新たにリリースしたセキュリティ情報は、プログラマーやウェブ開発者にとって非常に重要な意味を持っています。この情報では、新たに発見されたPHPの重大な脆弱性「PHP2Shell」について詳しく解説されています。
「PHP2Shell」と称されるこの脆弱性は、悪意あるユーザーがターゲットとするウェブアプリケーションに対し、リモートでシェルを起動することを可能にするものです。この脆弱性は、適切な対策を講じない場合、深刻なセキュリティリスクを引き起こすとF1Securityは警告しています。この問題が発生すると、最悪の場合、ハッカーがシステムに侵入し、データを盗むことや、ユーザーに対し詐欺行為を働くことが可能になります。
特に、PHPを利用した多くのウェブサイトがこの脆弱性の影響を受ける可能性があり、開発者は早急に自身のシステムがこの脆弱性に対して脆弱でないか確認する必要があります。F1Securityは、これに対するいくつかの対策手段を提案しています。
最初に推奨されているのは、PHPのバージョンを常に最新のものに保つということです。新しいバージョンでは脆弱性が修正されている場合が多く、更新を怠ることで予期せぬ問題が発生することがあります。また、脆弱性を突く攻撃を防ぐためには、適切なウィルス対策ソフトやファイアウォールを導入することも重要です。
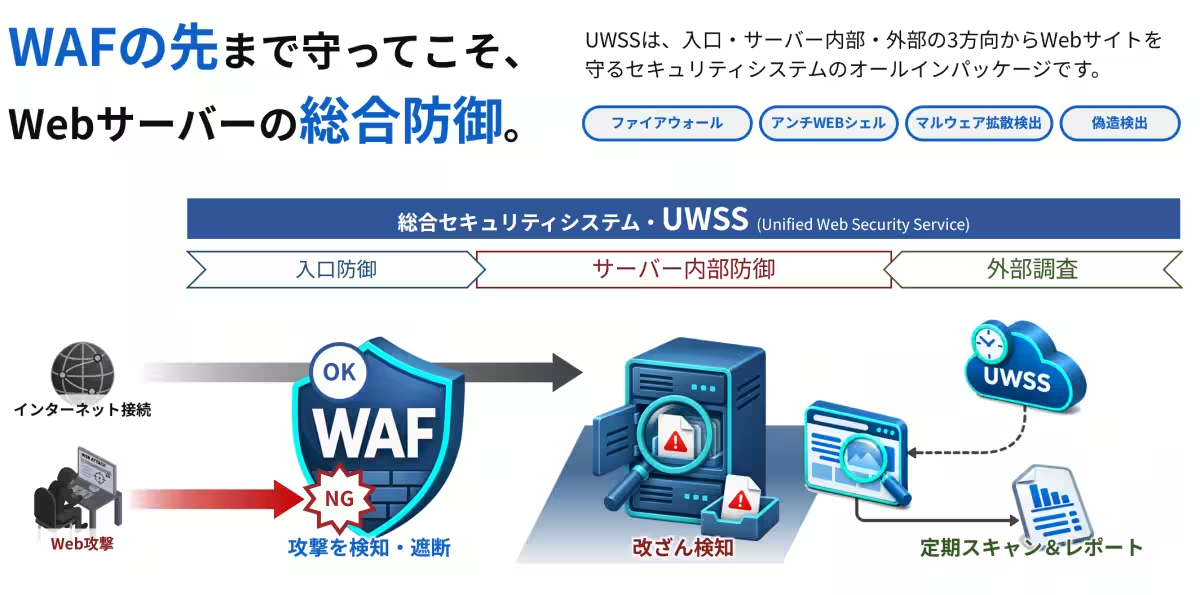
さらに、F1Securityでは、ウェブアプリケーションファイアウォール(WAF)の導入を提案しています。これにより、不正アクセスや悪意のある攻撃をリアルタイムで阻止することが可能となります。特にシャドウITや外部からのアクセスが頻繁な企業環境では、こうした対策が必須とされています。
加えて、ソースコードのレビューを行い、脆弱なコードパターンを徹底的に排除することも大切です。日常的にコーディングを行う開発者が、自身のコードに対する脆弱性について学ぶことは、セキュリティ強化に役立ちます。F1Securityが提供するリソースを活用して、自分自身のセキュリティ知識を高めることが求められています。
最後に、F1Securityは企業や開発者に対し、潜在的な脆弱性に関しての定期的な監査の実施を求めています。特に、自社のウェブアプリケーションが外部に公開されている場合、そのセキュリティは万全であるべきです。注意を怠ると、思わぬ損失や信頼喪失を招く可能性があります。
このように、新たなPHP脆弱性「PHP2Shell」は、開発者や企業に対し非常に大きな警鐘を鳴らしています。F1Securityの警告を受け止め、必要な対策を講じることで、より安全なウェブ環境を実現しましょう。
「PHP2Shell」と称されるこの脆弱性は、悪意あるユーザーがターゲットとするウェブアプリケーションに対し、リモートでシェルを起動することを可能にするものです。この脆弱性は、適切な対策を講じない場合、深刻なセキュリティリスクを引き起こすとF1Securityは警告しています。この問題が発生すると、最悪の場合、ハッカーがシステムに侵入し、データを盗むことや、ユーザーに対し詐欺行為を働くことが可能になります。
特に、PHPを利用した多くのウェブサイトがこの脆弱性の影響を受ける可能性があり、開発者は早急に自身のシステムがこの脆弱性に対して脆弱でないか確認する必要があります。F1Securityは、これに対するいくつかの対策手段を提案しています。
最初に推奨されているのは、PHPのバージョンを常に最新のものに保つということです。新しいバージョンでは脆弱性が修正されている場合が多く、更新を怠ることで予期せぬ問題が発生することがあります。また、脆弱性を突く攻撃を防ぐためには、適切なウィルス対策ソフトやファイアウォールを導入することも重要です。
さらに、F1Securityでは、ウェブアプリケーションファイアウォール(WAF)の導入を提案しています。これにより、不正アクセスや悪意のある攻撃をリアルタイムで阻止することが可能となります。特にシャドウITや外部からのアクセスが頻繁な企業環境では、こうした対策が必須とされています。
加えて、ソースコードのレビューを行い、脆弱なコードパターンを徹底的に排除することも大切です。日常的にコーディングを行う開発者が、自身のコードに対する脆弱性について学ぶことは、セキュリティ強化に役立ちます。F1Securityが提供するリソースを活用して、自分自身のセキュリティ知識を高めることが求められています。
最後に、F1Securityは企業や開発者に対し、潜在的な脆弱性に関しての定期的な監査の実施を求めています。特に、自社のウェブアプリケーションが外部に公開されている場合、そのセキュリティは万全であるべきです。注意を怠ると、思わぬ損失や信頼喪失を招く可能性があります。
このように、新たなPHP脆弱性「PHP2Shell」は、開発者や企業に対し非常に大きな警鐘を鳴らしています。F1Securityの警告を受け止め、必要な対策を講じることで、より安全なウェブ環境を実現しましょう。
会社情報
- 会社名
- 株式会社COCOA
- 住所
- 東京都新宿区新宿1-9-4中公ビル307
- 電話番号
- 03-5369-6512
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。