


ログ管理の重要性と不正アクセス対策に迫るウェビナー開催
ログ管理の重要性と不正アクセス対策に迫るウェビナー開催
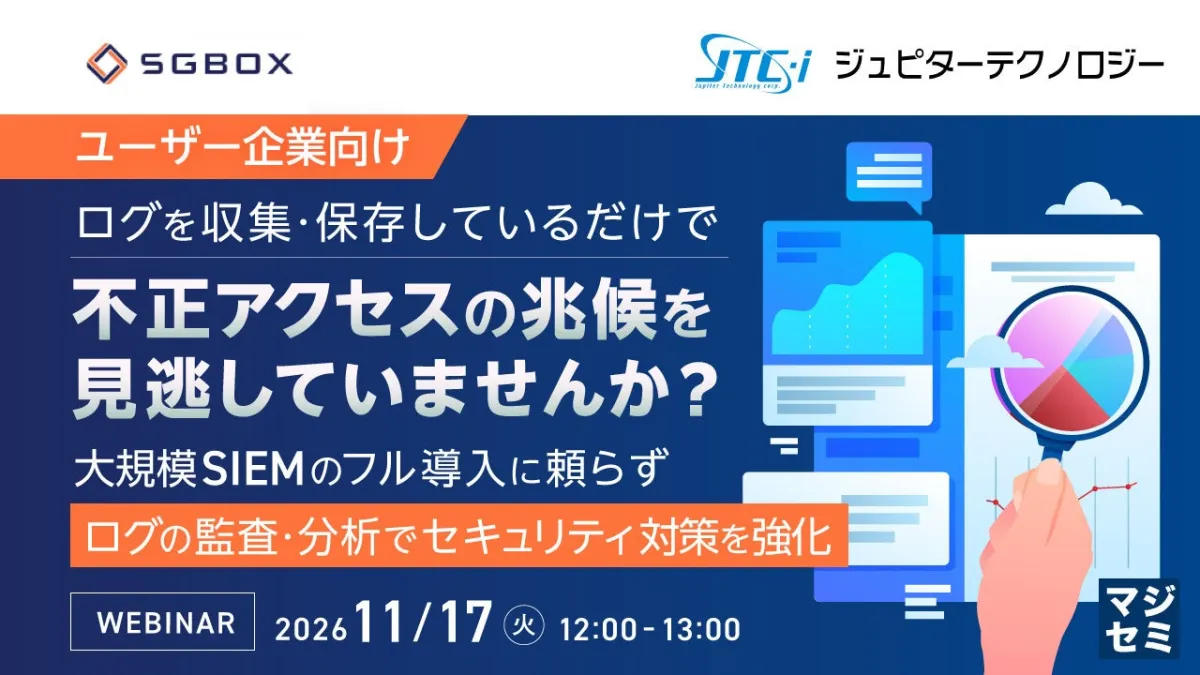
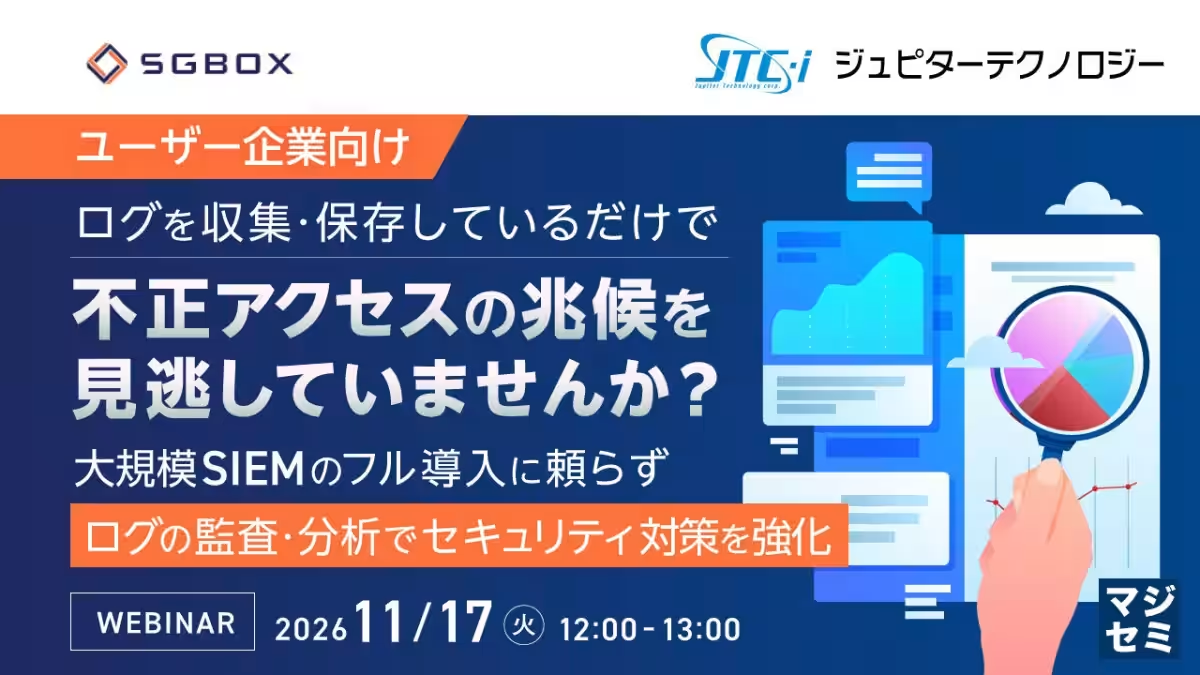
最近、企業の情報漏えいや不正アクセスが急増しています。セキュリティ対策を行っている企業でも、すべての侵入を防ぐことは容易ではありません。このような背景の中、自社のセキュリティ状況を再評価するためのウェビナーが開催されます。
サイバー攻撃の現状
サイバー攻撃者はさまざまな手法を用い、侵入や情報漏えいを試みています。特にVPNなどのリモートアクセス環境や、内部ネットワークの脆弱性を突く攻撃が目立っています。攻撃者は侵入後、権限を悪用し、他のシステムへと横展開を図ることがあります。これは単なる侵入検知だけでなく、侵入後の活動を正確に把握することが求められる時代を示しています。
ログからの情報収集
ログは、侵入の兆候や内部活動を把握するための重要な情報源です。しかし、単にログを保存しているだけでは、不正アクセスの検出やその後の調査が十分に行えるとは限りません。多くの企業がsyslogサーバーでのログ収集を行っていますが、以下のような課題が存在します。
- - 不審な接続元や通信の確認が不十分
- - アカウント権限の変更が追跡できない
- - ログの組み合わせ分析ができていない
さらに、侵入された場合でも正規の認証情報が使われることが多く、ログイン自体は成功していても、その後に行われる不審な操作を見逃す恐れがあります。EDRによる端末監視だけでは、不十分な場合もあるため、総合的な視点でのアプローチが必要です。
ログ管理の強化方法
そこで、「SGBox」という統合ログ管理プラットフォームが注目されています。SGBoxを使用することで、ログの一元管理やADの監査、ユーザー行動分析が可能となり、セキュリティ監査や分析の質を高めることができます。必要なサーバーから段階的に監査・分析の強化を図ることも可能です。
このウェビナーでは、既存のログ管理環境を見直し、具体的なログの活用方法を提案します。特に、VPNやファイアウォールによる侵入経路の把握、Active Directoryの監査についても触れ、実際の不正アクセス事例を基に解説します。
おすすめの参加者と持ち帰るべき知識
以下のような方々に特におすすめです。
- - ログ管理やセキュリティ対策を担当する情報システム部門の方
- - Syslogサーバーでログを保存しているものの、十分に活用できていない方
- - EDRに加え、AD監査などを行いたい方
参加者は本セミナーを通じて、ログの保存とその活用に関する視点を新たにし、効率的なセキュリティ対策を考えるヒントを得ることができます。大規模SIEMの全面導入に頼らず、自社の重要なシステムからセキュリティ監視を強化する選択肢についても述べられる予定です。
参加申込について
ウェビナーへの参加申し込みは、詳細情報を確認の上、公式サイトから行えます。ログの収集・保存だけでなく、その後の監査や分析に役立てる情報を手に入れるまたとない機会です。興味のある方はぜひ、参加してみてください。
- ---
本ウェビナーは、ジュピターテクノロジー株式会社が主催し、マジセミ株式会社が協力します。今後も有益な情報を提供するウェビナーが開催される予定です。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6721-8548
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。