


2027年版ランサムウェア攻撃レポートが示す企業セキュリティの現状と課題
2027年版ランサムウェア攻撃レポートが示す企業セキュリティの現状と課題
2027年版の「ランサムウェア攻撃レポート」が、クラウドベースのサイバーセキュリティを提供するHornetsecurity by Proofpointから発表されました。本レポートは、ランサムウェア攻撃を受けた企業の経験と、組織が取り組む防御策と復旧対策に関する貴重なデータを提供しています。この調査結果は企業が直面するセキュリティの現状を反映し、今後の改善点を提示するものです。
調査結果の概要
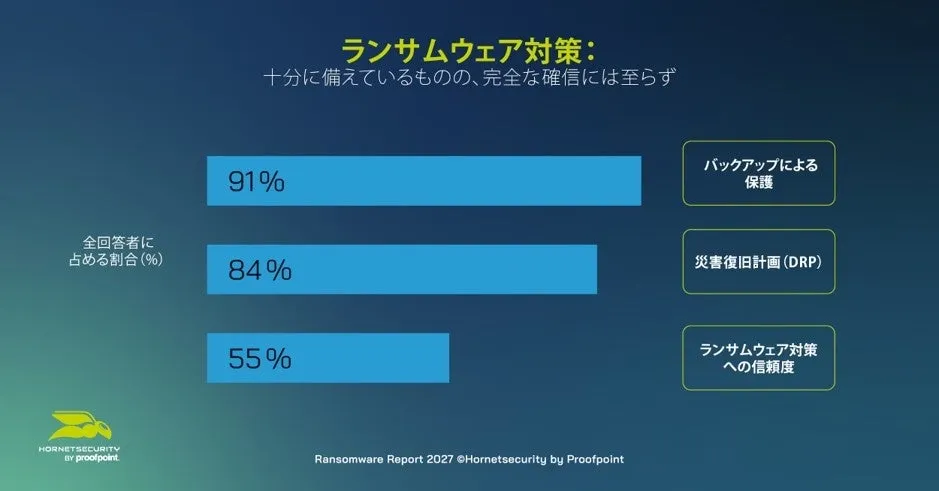
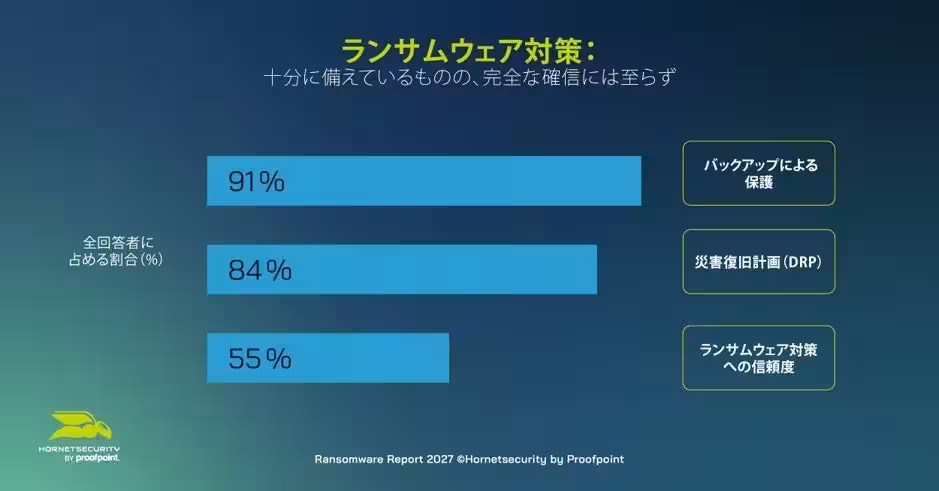
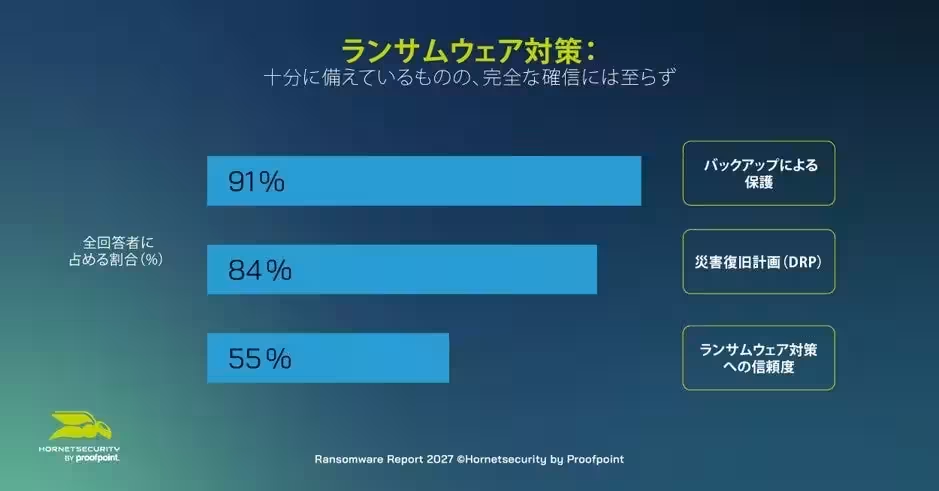
調査によると、ランサムウェア攻撃を受けた企業の割合は18%にまで減少しました。これは2025年に発表された前回の調査結果(24%)から明らかに低下しています。バックアップ保護の重要性が認識され、91%の企業がバックアップを保護し、84%が災害復旧計画を策定していることが分かりました。これは企業がリスク管理に注力している良い兆しです。
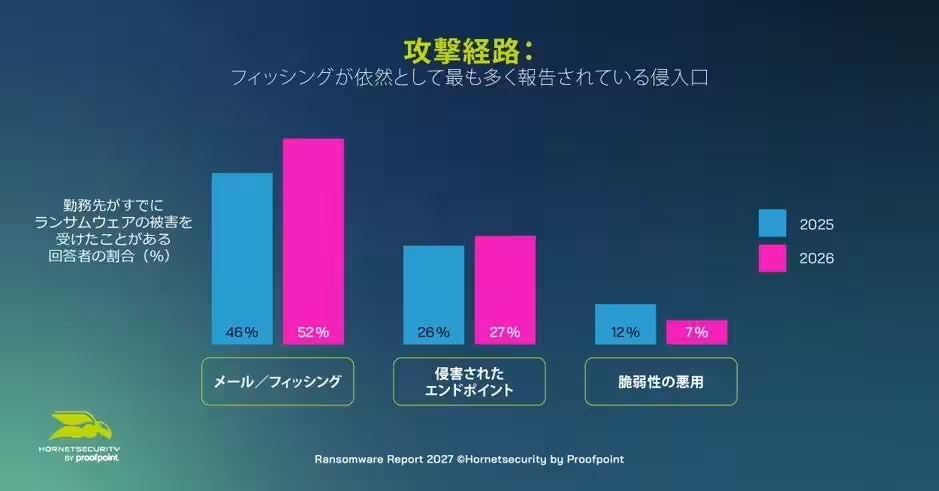
一方で、依然として業界最大の脅威がフィッシングであることも明らかです。ランサムウェア攻撃を受けた企業の約52%が、メールやフィッシングを侵入経路としています。フィッシング攻撃の増加は、従業員のセキュリティ意識の向上が必要であることを示しています。
セキュリティ意識の向上
ヒューマンファクターがセキュリティに大きな影響を与えることから、企業はセキュリティ意識向上トレーニングを増加させています。調査によると、84%の企業がこのトレーニングを実施しているとのこと。これは前回調査の74%から大幅に向上しています。このトレーニングがフィッシング攻撃を防ぐための重要なステップとなります。
Hornetsecurity by ProofpointのCEOであるダニエル・ホフマン氏は、企業のランサムウェア対策の向上を称賛する一方、悪意のある攻撃者も日々手口を進化させていると警告しています。特に、AI技術を用いた攻撃が見られ、この中には偽装手口がより巧妙になっているものもあります。
攻撃手法の変化と対策の必要性
ランサムウェア攻撃を受けた企業のうち、身代金を支払ったのは約3%に留まりました。これは、企業が復元するための施策に依存していることを示しています。攻撃者に頼らず、確実なバックアップと復元プロセスを整えておくことが、今後ますます重要になってくるでしょう。
調査の結果からは、基本的なセキュリティ対策が浸透してきたものの、フィッシングや侵害されるエンドポイントが依然として脅威であることが強調されています。企業は、包括的なセキュリティ対策を施し、侵入経路を多様化しなければなりません。
将来的なセキュリティ戦略の方向性
本レポートは、企業がどのようにしてセキュリティ対策を強化し、同時に新たな課題に対しても警戒を続けるべきかを考える手助けとなります。ランサムウェア攻撃のリスクが高まる現代において、企業はバックアップや復元の強化、従業員の意識向上に努め、全体的なセキュリティ戦略を再評価する必要があります。
このように、Hornetsecurity by Proofpointが発表したレポートは、企業がランサムウェアに対抗するための重要な指針を提供するものです。今後も企業は、変化し続ける攻撃手法と向き合いながら、持続可能なセキュリティ文化を築いていかなければなりません。
会社情報
- 会社名
- HORNETSECURITY株式会社
- 住所
- 東京都千代田区大手町1-9-2 グランキューブ3F
- 電話番号
関連リンク
サードペディア百科事典: 東京都 サイバーセキュリティ ランサムウェア Hornetsecurity
Wiki3: 東京都 サイバーセキュリティ ランサムウェア Hornetsecurity
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。