


新たなセキュリティ対策!Splunk向けアプリが危険IPを自動検出
新たなセキュリティ対策!
AI SPERAは、Splunkプラットフォーム向けに新しいアプリ『Criminal IP TI Feed』をリリースしました。このアプリは、悪性IPアドレスとの通信を自動で検知し、セキュリティ運用の効率化を図ります。
自動照合で迅速な対応
『Criminal IP TI Feed』は、Criminal IPが提供する脅威インテリジェンスと、Splunkに蓄積されたファイアウォールのトラフィックログを照合し、悪性IPアドレスとの接触を特定します。この機能により、セキュリティ担当者は、通信が成立したかどうかを確認でき、危険な接続から自社資産を保護することが可能です。
プロアクティブな調査をサポート
従来、ファイアウォールや他のセキュリティ製品から収集したログを用いて、アラート発生時に徹底的な調査が必要でした。たとえば、悪性IPアドレスに関する警告を受け取ると、どのデバイスが影響を受けたのかを調べるための手間が発生します。このような手間がかかる作業を『Criminal IP TI Feed』が自動化することで、優先的な調査を迅速に行えるようになります。
通信結果の分析と優先順位の設定
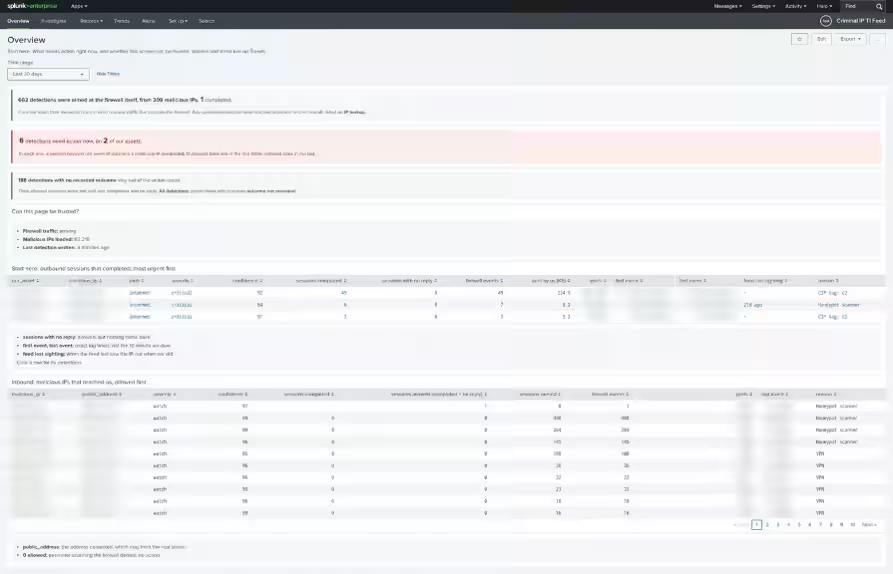
悪性IPアドレスが記録されている場合でも、ファイアウォールで遮断されたアクセスと、実際に通信が成立したアクセスでは、調査の優先度が異なります。このアプリは、インバウンドとアウトバウンドの通信を分類し、セッション成立や遮断などの結果を明確に区別します。これにより、どのアラートを優先的に確認すべきかが一目でわかるようになります。
効率的なダッシュボード機能
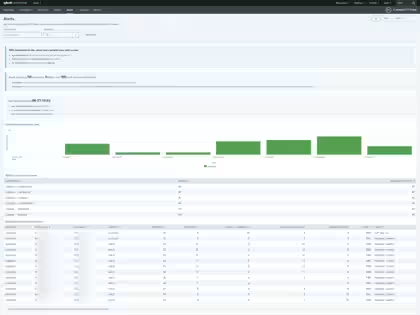
『Criminal IP TI Feed』には、Overviewを含む7つのダッシュボードがあり、検知の傾向や通信履歴をSplunk上で簡単に確認できます。また、アプリは3時間ごとに脅威インテリジェンスフィードを取得し、10分ごとにファイアウォールログとの照合を行います。
過去の通信の再確認
さらに、1日1回最新のフィードを使って、過去30日間のログを再分析する機能があります。これにより、以前は無害と見なされていたIPアドレスについても、後から意義のある通信を見つけることができます。
Slack連携で迅速な情報共有
Slackとの連携も設けられており、悪性IPアドレスに関する各種情報を自動で通知できます。これは、資産別のセッション件数や検知時刻、データの送受信量を含んでいます。この機能により、チーム全体での効率的な対応が実現します。
組織における脅威インテリジェンスの活用
AI SPERAのCEO、カン・ビョンタクは、「脅威インテリジェンスは、組織内で実際に観測されたネットワーク通信と結び付けることで、対応の判断に活用しやすくなります」と述べています。『Criminal IP TI Feed』は悪性IPアドレスとの通信に関与する自社資産を特定し、調査の優先順位を決定するための有益な情報を提供します。
導入に必要なもの
このアプリを利用するには、Linux上で運用されるSplunk Enterprise、ファイアウォールログおよびCriminal IP TI Feedのライセンス(APIキー)が必要です。興味のある方は、SplunkbaseでCriminal IP TI Feedをチェックしてください。
Criminal IPについて
Criminal IPは、インターネット上のIPアドレス、ドメイン、URLを評価し、セキュリティ決定に役立つ脅威インテリジェンスを提供しています。AIとOSINTを駆使して、IPアドレスの評価やフィッシング検知を支援し、調査や対応の自動化にも寄与します。
会社情報
- 会社名
- AI Spera Inc.
- 住所
- 7, Yeonmujang 5ga-gil, Seongdong-gu, Seoul, Republic of Korea701、Hyundai Terrace Tower
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。