


製品セキュリティを強化するためのSBOM管理の重要性について
製品セキュリティを強化するためのSBOM管理の重要性
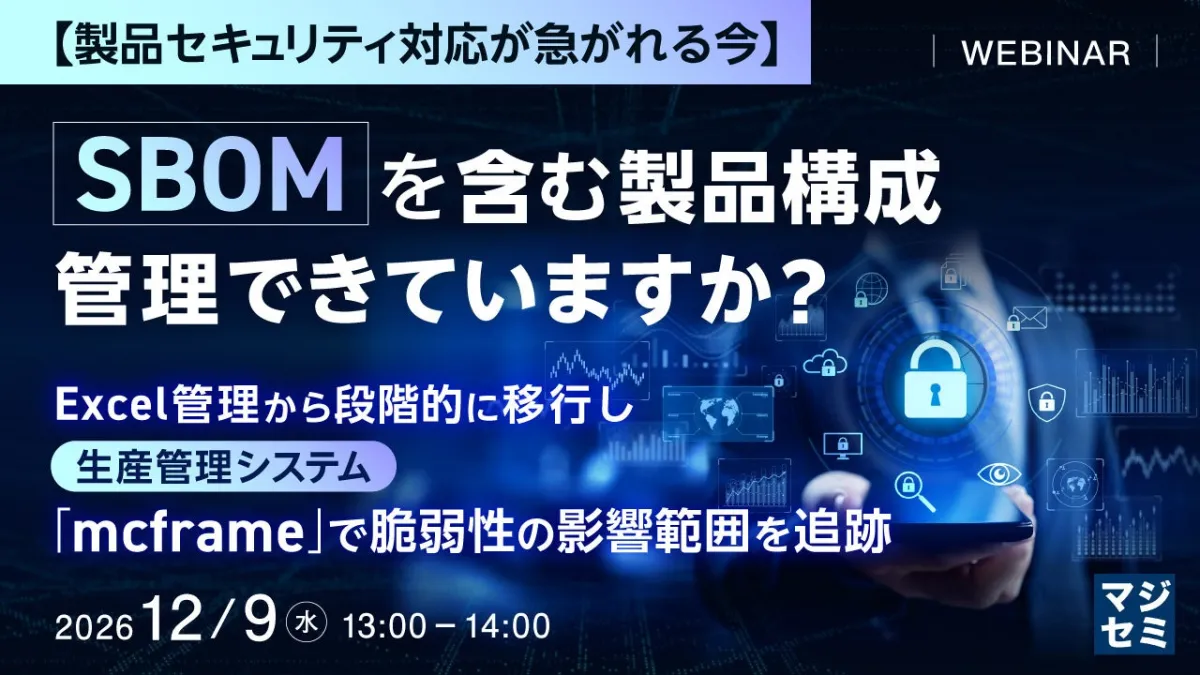
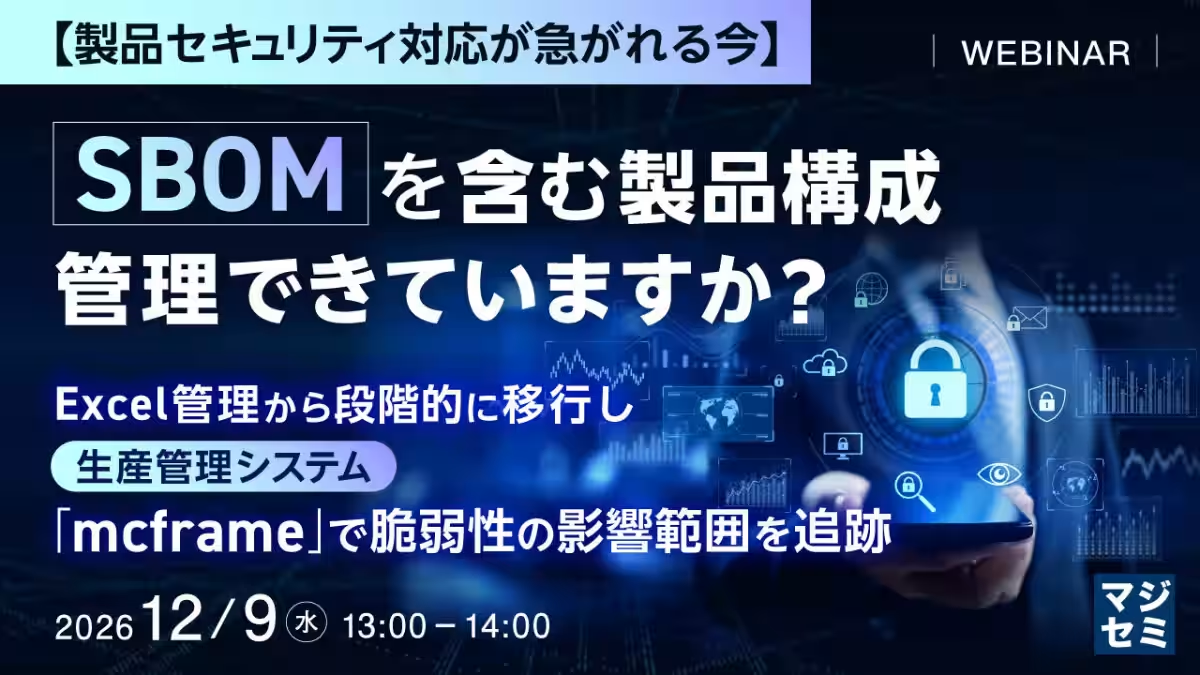
昨今、サイバー攻撃や情報漏洩が社会問題として取り上げられる中、製品のセキュリティ対策がますます重要視されています。特に、ソフトウェア産業においては、製品の構成情報を正確に把握し、管理することが求められています。このため、SBOM(Software Bill of Materials、ソフトウェア部品表)が注目されています。
SBOMとは?
SBOMは、ソフトウェアに含まれるすべてのコンポーネントのリストを示すもので、開発者やセキュリティ専門家が製品のセキュリティを確保するために欠かせない情報です。具体的には、オープンソースライブラリや依存関係、バージョン情報などが含まれます。SBOMを導入することで、製品がどのようなコンポーネントで構成されているかを明確にし、潜在的な脆弱性を迅速に特定・修正することが可能になります。
製品構成管理の重要性
製品の構成を正確に管理することは、セキュリティリスクを低減するだけでなく、コンプライアンスの遵守にも繋がります。法令や業界基準に従った開発を進めるためには、SBOMを作成し、最新の情報を常に更新しておく必要があります。また、顧客や取引先に対しても、製品のセキュリティ対策が整っていることを示すためにSBOMの提出が求められる場合もあります。
SBOMの管理方法
SBOMの作成や管理には様々なツールやフレームワークが存在します。開発環境に応じた適切なツールを選ぶことが重要です。例えば、オープンソースのツールや商用ツールを活用することで、自動的にSBOMを生成し、更新することができるようになります。また、SBOMの形式には、SPDX(Software Package Data Exchange)やCycloneDXなどがありますが、企業のニーズに合わせて最適な形式を選択することが求められます。
まとめ
製品セキュリティは、一過性の問題ではなく、持続的な取り組みが必要です。SBOMを活用することで、製品の構成情報を詳細に把握し、適切な管理を行うことができます。これにより、製品の安全性を向上させるだけでなく、ビジネスにおける信頼性を高めることができるのです。今こそ、SBOMを含む製品構成の管理の重要性を再認識し、積極的に取り組んでいくべき時期と言えるでしょう。
会社情報
- 会社名
- マジセミ株式会社
- 住所
- 東京都千代田区紀尾井町3番12号
- 電話番号
- 03-6734-5500
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。