


すぐに実行される可能性のあるランサムウェアの脅威とその対策
ランサムウェアの脅威が高まる中での新たな対策
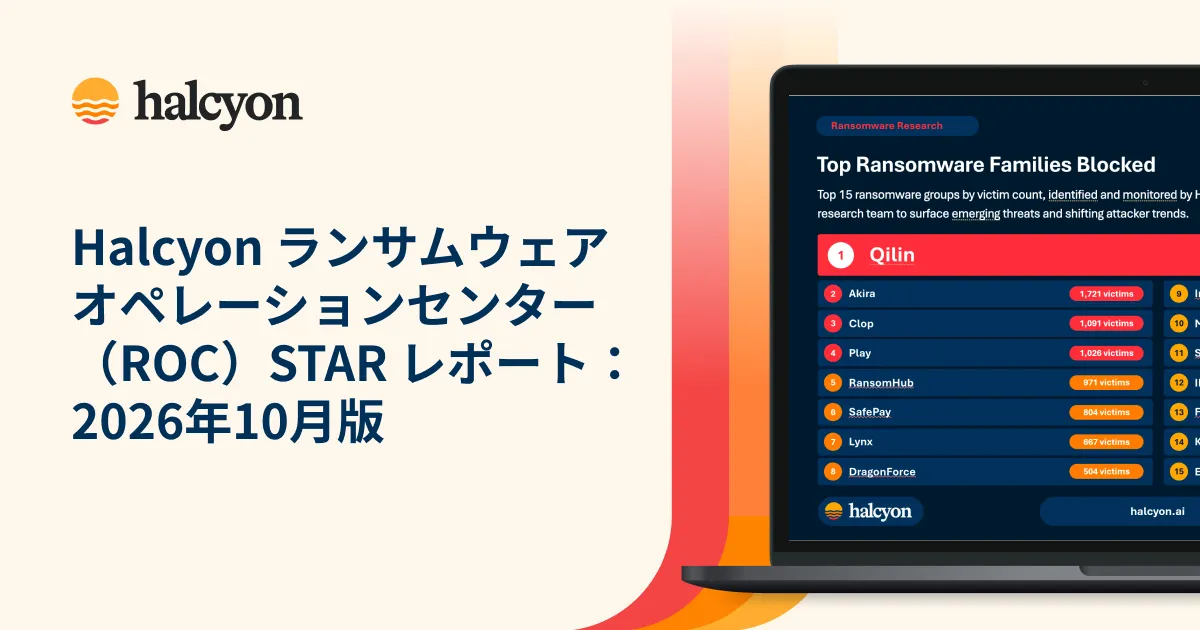
最近、サイバーセキュリティにおいて特に注目されているのがランサムウェアの脅威です。2026年10月、Halcyon Japan株式会社によって発表された「ROC STARレポート」では、ランサムウェアの新たな動向が明らかになりました。このレポートは特に情報窃取型マルウェアについて言及しており、その重要性が増しています。
情報窃取型マルウェアの現状
Halcyonのレポートによると、最近では不正アクセスによる情報流出が続出しています。特に注意が必要なのが、IDやパスワードを盗む「情報窃取型マルウェア(インフォスティーラー)」です。このシリーズの攻撃は、企業において特に危険であり、企業の端末に侵入した際には迅速に被害を及ぼす可能性があります。
具体的には、10月にはある小売企業の端末において、署名のない実行ファイルが発見されました。このファイルは「CLOUDHAZE」と呼ばれ、Halcyonが特定した情報窃取型マルウェアとして分類されています。CLOUDHAZEは、偽のソフトウェアサイトを通じて配布され、業務用ソフトウェアを探す企業の利用者を狙っています。この手法は、はっきりとした警告なしに攻撃が始まるため特に厄介です。
パスワードの盗難がもたらす影響
情報窃取型マルウェアに感染すると、端末は普段通り動作するため、従業員は気づかないことが多いです。結果として、盗まれたパスワードが社内ネットワークへの侵入の足がかりとなり、別の攻撃者に売られる場合もあります。Halcyonは、情報窃取型マルウェアがランサムウェア攻撃の初期段階に頻繁に出現することを指摘しています。この段階での発見は、その後の被害を大きく防ぐことにつながります。
特に、Halcyonの最近のデータによれば、10月の観測では98%以上の攻撃が初期段階で阻止されています。また、データの破壊や暗号化に繋がる攻撃も99.5%以上の確率で防ぐことに成功しており、これにより約9,980万ドルの侵害コストが削減されています。これは、攻撃が準備段階から行われたとしても、防御システムがしっかり機能していたおかげです。
検出能力の向上がカギ
Halcyonのカントリーマネージャー、露木正樹氏は、最近のランサムウェア対策について「不審なメールを開かないだけでは不十分で、検索結果で出てくるような偽のサイトについても警戒すべき」と述べています。これは事務作業において非常に重要です。なぜなら、企業の業務は毎日のように正常に稼働しているため、異常が起きても気づきにくいからです。このような状況を恐れ、企業は自らのセキュリティ体制を見直す必要があります。
特に、CLOUDHAZEのような攻撃が発生している現状においては、従業員一人ひとりがセキュリティの意識を高める必要があります。
教育機関や医療機関も狙われている
また、業界別の攻撃件数を分析すると、製造業が依然として最多の攻撃対象ですが、教育機関や医療機関に対する攻撃件数が急増しています。具体的には、教育機関は前月比83.9%の増加、医療機関も67.4%増と報告されています。この傾向は今後も続く可能性が高く、特にこれらの業種においては速やかなセキュリティ向上が求められます。
ウェビナーの通知と今後の展望
Halcyonは11月に、最新のレポートに基づいてウェビナーを開催します。このオンラインセミナーでは、ランサムウェアの最新動向を中心に、ROCが収集したデータについて詳しく解説します。これにより、日本企業が今後のネットワークセキュリティを見直すきっかけとなることを期待しています。
サイバーセキュリティはもはや可視化が求められる時代です。企業はセキュリティ対策を徹底し、特にランサムウェアに対する意識を高めなければなりません。これは、自社だけでなく、社会全体の安全に寄与するものでもあります。各企業が持ち寄った情報を生かし、より安全なインターネット環境を築くための一歩を踏み出しましょう。
会社情報
- 会社名
- Halcyon Japan株式会社
- 住所
- 東京都渋谷区道玄坂1丁目10番8号渋谷道玄坂東急ビル2F-C
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。