


ATT&CKを基にした新たなカスタマイズ可能なセキュリティ対策の書籍発行
ATT&CKフレームワークとその必要性
近年、サイバー攻撃のニュースが増えており、企業や組織におけるセキュリティ対策の重要性がこれまで以上に高まっています。このような背景から、注目されているのがATT&CK(アタック)フレームワークです。
ATT&CKは、過去のサイバー攻撃において使用された200種類以上の攻撃手法を体系的に整理したモデルであり、攻撃の流れや手口を深く理解するためのツールとして広く利用されています。このフレームワークは、セキュリティ専門家だけでなく、企業の情報システム部門や経営層にとっても役立つものであり、実践的な対策の立案や人材育成に活用されています。
新刊の特徴
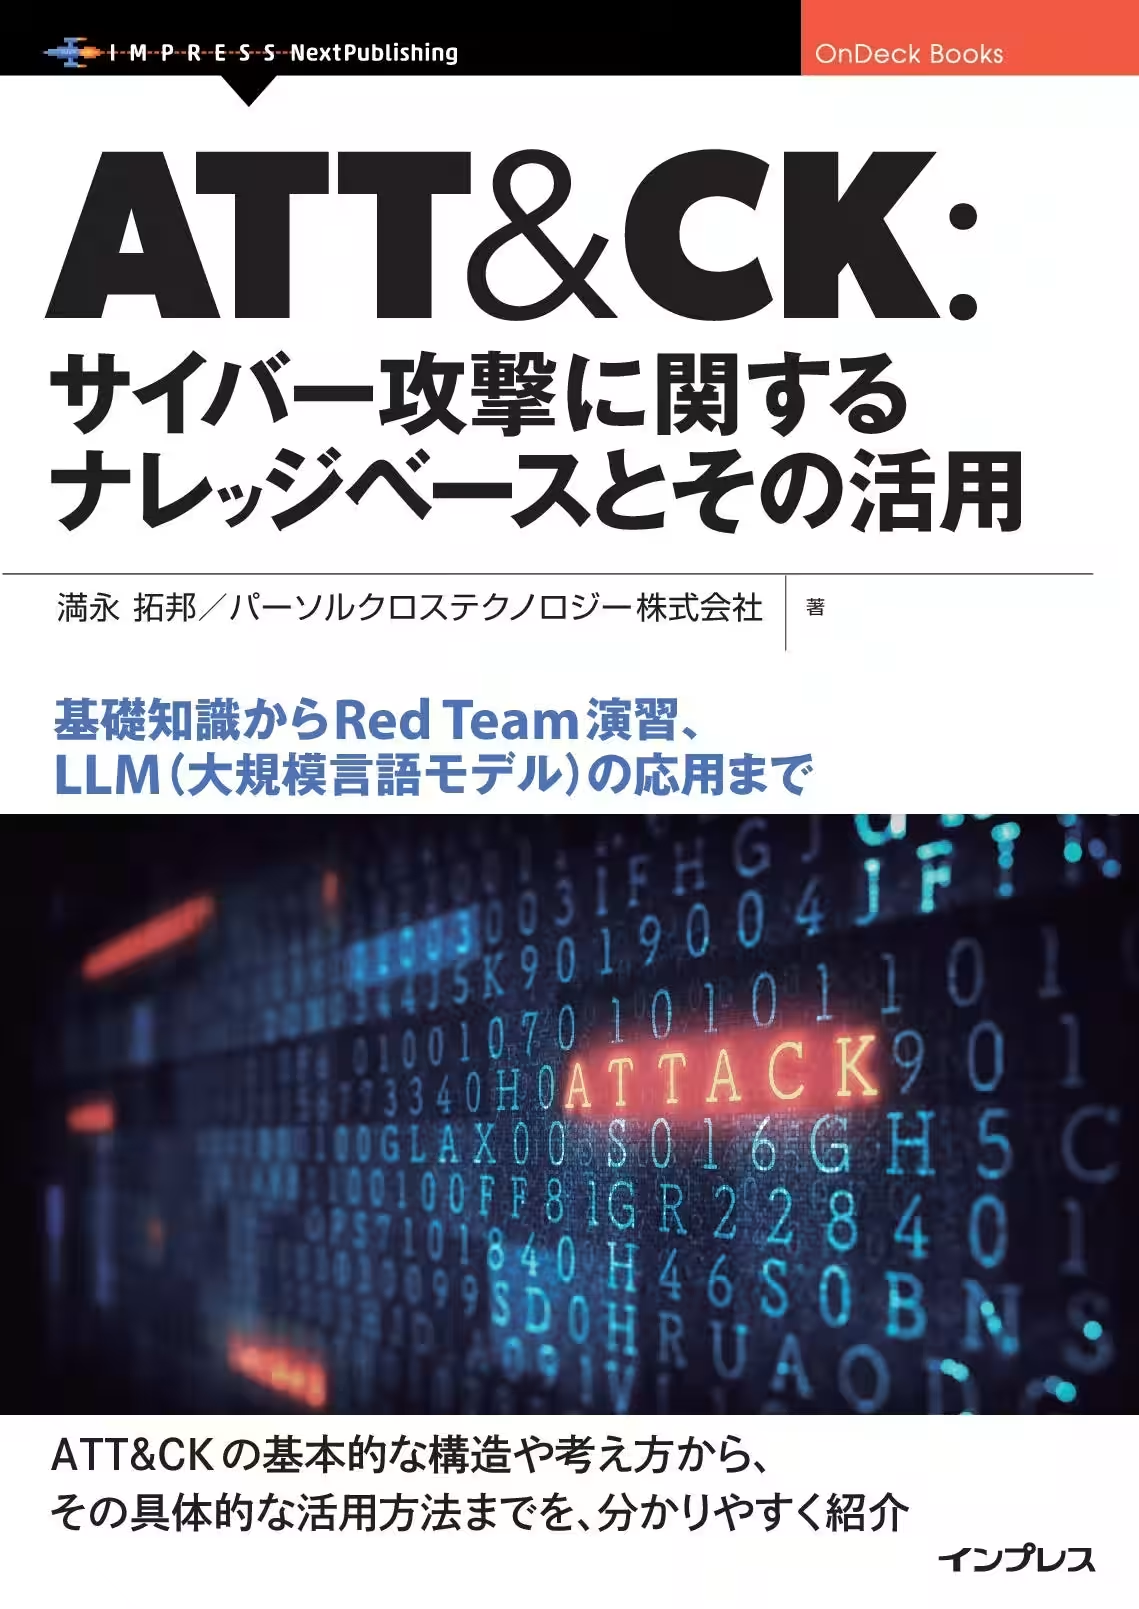
この度発行された『ATT&CK:サイバー攻撃に関するナレッジベースとその活用基礎知識からRed Team 演習、LLM(大規模言語モデル)の応用まで』は、著者である満永 拓邦氏及びパーソルクロステクノロジー株式会社により、ATT&CKの全体像や活用方法を具体的に解説します。この書籍は、セキュリティ対策の枠を広げ、ATT&CKを活用した実践的な知識を提供することを目的としています。
発行はインプレスのNextPublishingからのもので、電子書籍と印刷書籍の両方が用意されています。価格は電子書籍版が1,600円(税別)、印刷書籍版が2,200円(税別)で、マーケットにおいてはAmazon Kindleストアや楽天koboなどで販売が行われます。
書籍内容の概要
本書の目次は以下のように構成されており、サイバー脅威の概観からATT&CKフレームワークの詳細を学ぶことができます。
1. サイバー脅威の概観とフレームワーク
2. ATT&CKとは
3. 準備段階(偵察、資源開発)
4. 侵入段階(初期アクセス、実行)
5. 制御確立段階(持続化、権限昇格、防御回避、認証情報アクセス)
6. ネットワーク感染拡大段階(探索、横展開、収集)
7. データ持ち出しと影響(指令&制御、持ち出し、影響)
8. 情報共有におけるATT&CK活用
9. Red TeamとATT&CK
10. LLM(大規模言語モデル)の活用
この構成により、読者はATT&CKを実務にどのように取り入れるか、具体的な方法から得られるメリットについて詳細に学ぶことができます。特に、LLMを通じて脅威シナリオ生成やインシデント対応支援など、最新のアプローチを知ることができ、情報システム部門やリスクマネジメント担当者にとって即戦力となるでしょう。
著者とその意義
満永 拓邦氏は博士(情報学)であり、東洋大学の教授としてサイバーセキュリティの研究や人材育成に貢献しています。また、彼はJPCERT/CCや東京大学での経験も持ち、セキュリティの分野で高い専門性を発揮しています。彼が本書を通じて伝えたいのは、企業がサイバー攻撃から身を守るために必要な情報と技術の普及です。
この書籍は、ATT&CK理解の重要性を強調し、セキュリティ対策の改善へとつながる一歩を踏み出させる価値ある一冊となるでしょう。
まとめ
サイバー攻撃は日々進化し続けています。そのため、企業や組織は最新の技術や知識を取り入れたセキュリティ対策を講じる必要があります。『ATT&CK:サイバー攻撃に関するナレッジベースとその活用』は、そうした現状を受けて新たに発行された重要な参考書であり、セキュリティ分野の専門家だけでなく、一般企業においても非常に価値のある内容が詰まっています。しっかりとした知識と準備を持って、未来の脅威に備えましょう。
会社情報
- 会社名
- 株式会社インプレスホールディングス
- 住所
- 東京都千代田区神田神保町1-105神保町三井ビルディング
- 電話番号
- 03-6837-5000
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。