


最新のランサムウェア動向:バックアップ機能を狙う攻撃者の手口とは
ランサムウェアの新たな脅威
ランサムウェアは企業にとって深刻な脅威であり、その手法は常に進化しています。最近、Halcyon Japanが発表した2026年8月の月次レポート「ROC STARレポート」では、特に注目すべき新たな傾向が示されました。
バックアップを狙う攻撃者
レポートによれば、攻撃者はデータを暗号化する前段階で、企業のバックアップ機能を悪用する戦略を取っていることが分かりました。具体的には、Windowsのバックアップ機能を操作する`VSSAdmin`が、悪用ツールランキングで順位を上げ、攻撃者が復元ポイントを消去する手法が広まっています。これによって、企業は自身のデータを迅速に復旧できなくなり、結果として身代金を支払うリスクが高まります。
環境寄生型の手法
驚くべきことに、攻撃者は新しいツールを導入することなく、OSに標準搭載されている正規の機能を活用しています。このスタイルは「環境寄生型」と呼ばれ、セキュリティ対策の網をかいくぐりやすいのが特徴です。2026年8月のアラートデータでは、環境寄生型の悪用が前の月比で72.0%増加していることが示されています。
ランサムウェアオペレーションセンター(ROC)とは
HalcyonのROC(ランサムウェアオペレーションセンター)は、24時間365日の体制で攻撃の兆候を監視し、企業を守るためのサービスです。攻撃の初期段階での検知率は非常に高く、98.3%を超えており、被害を未然に防ぐために重要な役割を果たしています。
攻撃の実態
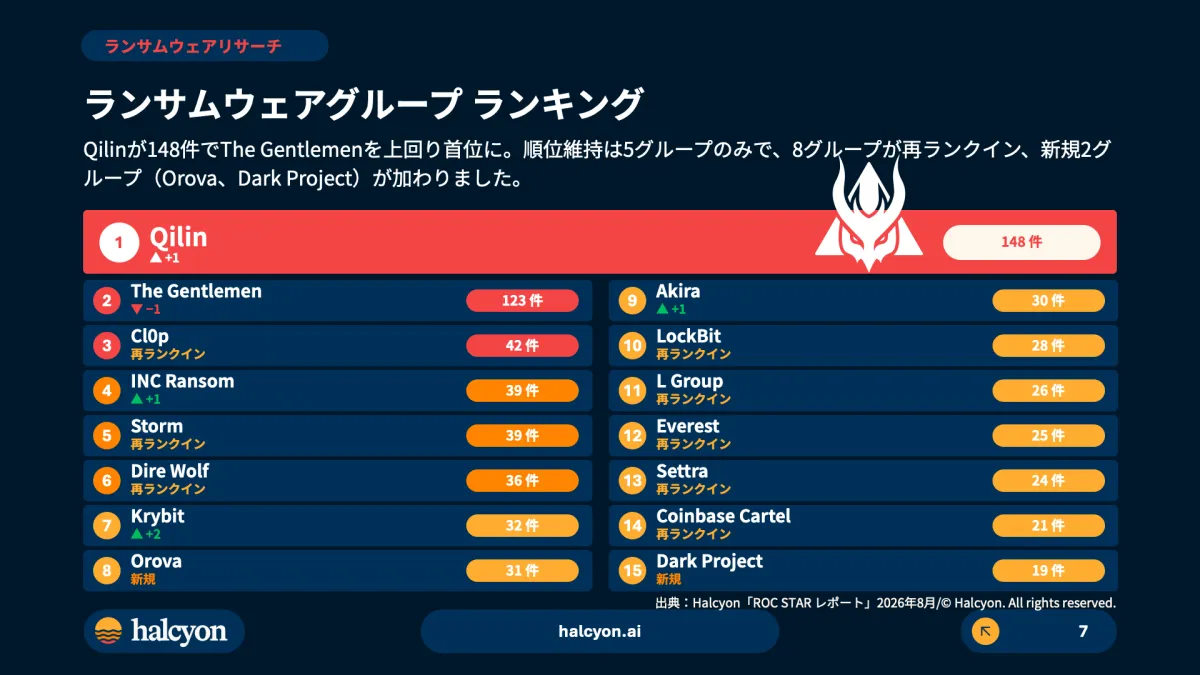
8月に観測された攻撃で印象的だったのは、「Qilin」グループが首位に踊り出たことです。新たにランクインしたグループもあり、顔ぶれの変動が見られます。これにより、ランサムウェアに対する脅威の多様化が進んでいることが明らかです。特に「ランサムハウス」に関しては、既存の管理ツールを悪用して攻撃を行うという特徴があります。侵入後は正規の手法を用いて企業内部で活動し、ほとんど検知されることなく情報を盗み出す可能性があります。
バックアップを防御する手法
バックアップの重要性は広く認識されていますが、その保護方法が求められています。多くの企業はネットワークから隔離された場所にバックアップを保管するなどの対策が必要です。しかし、ただのバックアップではなく、そのセキュリティを強化する必要があるのです。.
Halcyonの提案
Halcyon Japanのカントリーマネージャー、露木正樹氏は「攻撃者は復旧手段を潰しに来る」と警鐘を鳴らしています。だからこそ、企業はバックアップを強化し、攻撃の兆候を早期に発見できる体制を整えておくことが必要不可欠です。
結論
ランサムウェアの脅威は日々進化しており、企業はその対策を絶えず見直す必要があります。Halcyon Japanが提供する情報やサービスは、日本の企業がデジタル時代の危機に立ち向かう上で欠かせないものとなっているのです。未来の攻撃に備えて、今すぐ強固な防御体制を築きましょう。
会社情報
- 会社名
- Halcyon Japan株式会社
- 住所
- 東京都渋谷区道玄坂1丁目10番8号渋谷道玄坂東急ビル2F-C
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。