


脆弱性に迅速に対応するための取り組みとフローの整備
脆弱性に迅速に対応するための取り組みとフローの整備
サイバーセキュリティの重要性が増している現代において、組織は各種脆弱性に対して迅速に対応できる体制を構築する必要があります。この対策が不十分であると、企業は重大なリスクにさらされ、結果として信頼性や経済的損失を抱えることもあります。そこで、本記事では「脆弱性対応フロー」の整備と、その周到な準備がいかに組織の安全を確保するかについて考察します。
脆弱性とは何か?
脆弱性とは、システムやアプリケーションにおける欠陥であり、それを悪用することで攻撃者が不正アクセスを行える隙間を指します。これには、ソフトウェアのバグ、構成ミス、あるいは安全対策の不備などが含まれ、その影響は軽微なものから致命的なものまでさまざまです。そのため、企業は常に最新の情報を得て、脆弱性を特定・評価し、影響を最小限に抑えるための対応策を講じる必要があります。
なぜ平時から体制を整えるべきか?
脆弱性対応フローを平時から整備することは、緊急時においても組織が迅速に対応できる姿勢を作るために不可欠です。サイバー攻撃は常に発生するリスクがあるため、事前の準備が肝心です。具体的には、事前に対応の手順や連絡先を明確にしておくことで、実際の脆弱性が発見された際に混乱を避けることが可能となります。従業員が脆弱性に対する認識を高め、適切に対応できる訓練も重要です。
脆弱性対応フローの構築
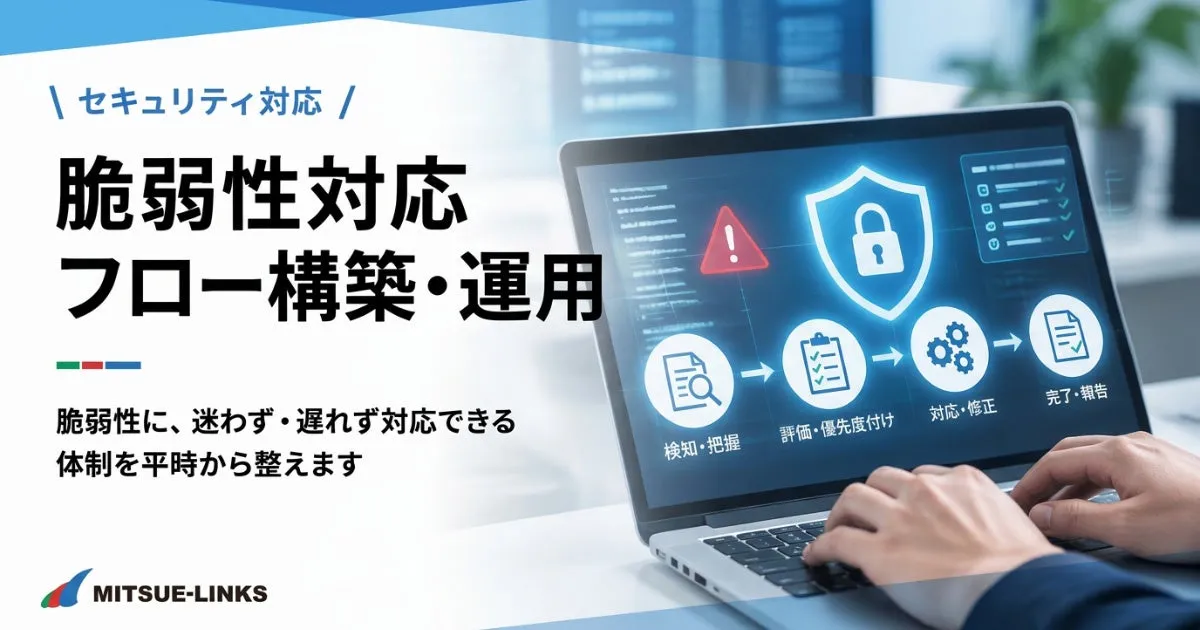
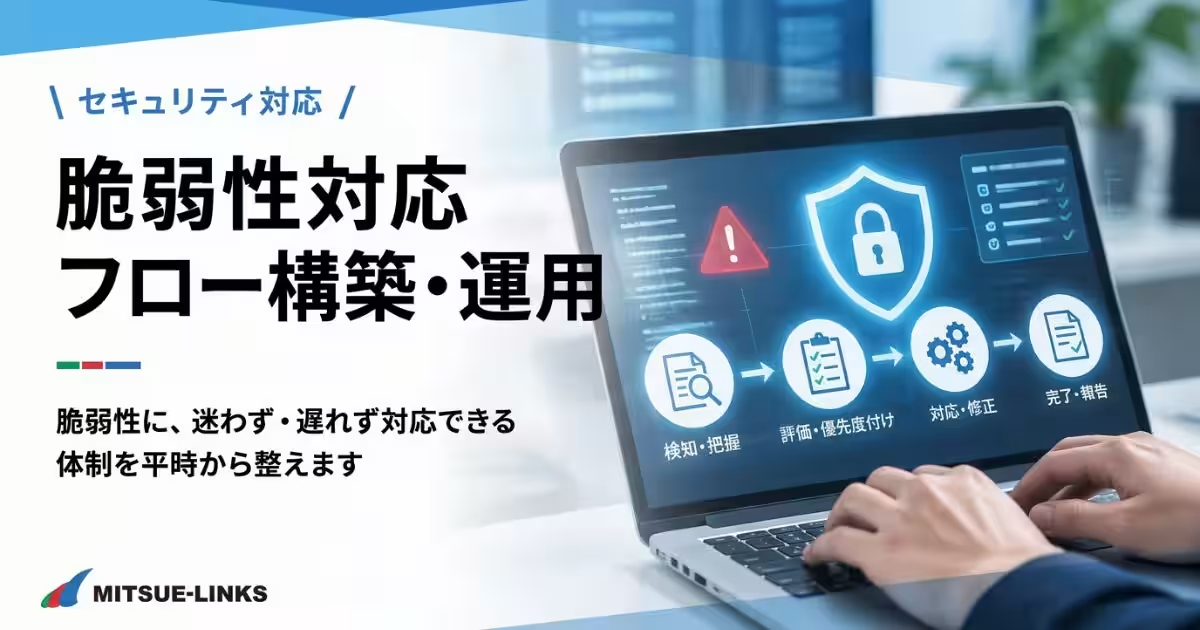
脆弱性対応フローを構築するためのステップは以下の通りです:
1. 脆弱性の特定:
定期的にシステムをスキャンし、脆弱性を発見するプロセスを確立します。
2. 優先順位の設定:
発見した脆弱性に対し、影響度やリスクに基づいて優先順位を設定します。
3. 対応策の実施:
脆弱性への対応策を実行し、改善策を適用します。
4. 評価と見直し:
対策の効果を評価し、必要に応じて見直します。
組織文化と教育の重要性
脆弱性対応フローが効果を発揮するには、組織構内での協力とコミュニケーションが欠かせません。全従業員がセキュリティの重要性を理解し、高い意識を持つことが必要です。そのためには、定期的なセキュリティトレーニングの実施が効果的です。このようにして、全社的なセキュリティ意識を醸成し、脆弱性に対しての適切な反応を促進することができるのです。
結論
脆弱性対応フローの整備は、組織のセキュリティを確保する上で極めて重要な要素です。平時からしっかりと体制を構築することで、緊急時にも迅速かつ効率的に対応できる環境を整えましょう。サイバー脅威に立ち向かうために、今すぐ体制の見直しを始めましょう。
会社情報
- 会社名
- 株式会社ミツエーリンクス
- 住所
- 東京都新宿区西新宿8丁目17番1号住友不動産新宿グランドタワー33階
- 電話番号
- 03-5937-2891
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。