


危険なクラウドツールを回避するための11項目セキュリティ基準
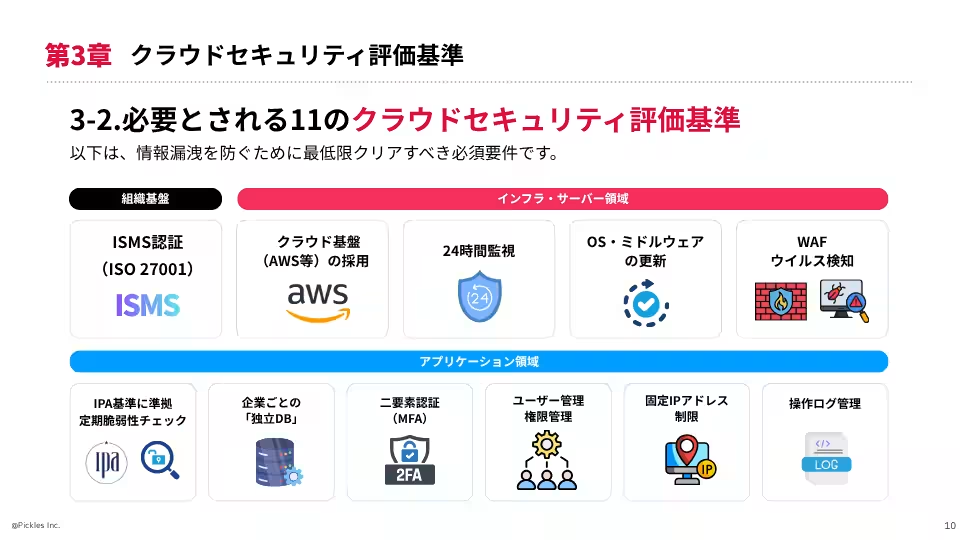
危険なクラウドツールを見抜くための11項目セキュリティ基準
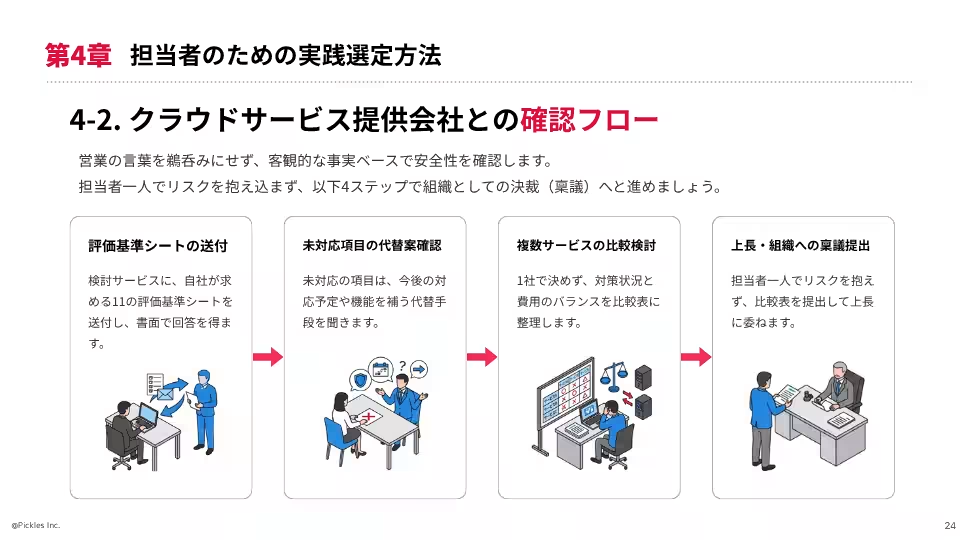
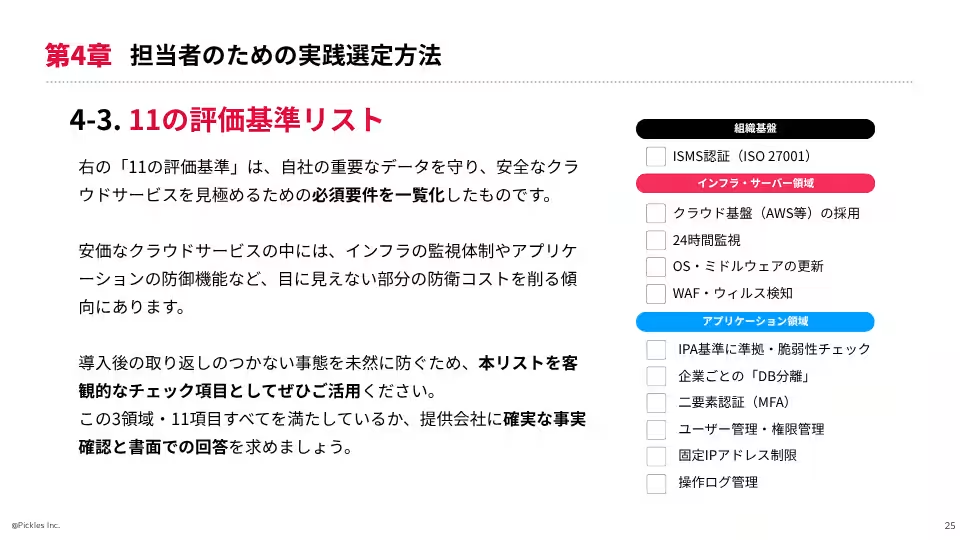
企業がクラウドツールを導入する際、そのセキュリティがどうなっているかは非常に重要です。近年、サイバー攻撃の増加に伴い、悪意のあるツールやサービスが存在するため、企業は信頼できるクラウド環境を整える必要があります。そこで、危険なクラウドツールを見極めるための「11のセキュリティ評価基準」をまとめました。これを参考に、安全なクラウド利用を実現しましょう。
1. 認証の強化
まず初めに確認すべきは、クラウドサービスがどのような認証方法を支持しているのかです。多要素認証を採用している場合、セキュリティの強化が期待できます。単純なユーザー名とパスワードだけでは不十分なため、追加の認証手段が重要です。
2. データの暗号化
クラウドに保存されるデータが暗号化されているかどうかも重要なポイントです。データを暗号化することで、万が一データが流出してしまった場合でも、内容が読み取られるリスクを減少させることが可能です。
3. セキュリティ更新の有無
クラウドベンダーが定期的にセキュリティ更新を行っているかも、見極める際に重要です。最新の脅威に対処するためには、自社のツールを常に最新の状態に保つ必要があります。
4. 利用規約とプライバシーポリシーの透明性
利用規約やプライバシーポリシーがはっきりと明示されているか確認しましょう。透明性がある契約は信頼性を高めます。どのようにデータを扱うかが明記されていない場合は、利用を見送るべきです。
5. ユーザーレビュー
他のユーザーからのレビューや評価も参考になります。特に不安定な動作やセキュリティの問題が報告されていないか、事前にチェックしておくことが大切です。
6. コンプライアンスの遵守
クラウドサービスが業界標準や法令を遵守しているかどうかも重要です。GDPRやHIPAAなど、該当する法令に従うことで、法的リスクを軽減できます。
7. 監視体制
サービスベンダーがどのように監視を行っているかも重要です。リアルタイムの監視システムが稼働している場合、問題が発生した際の対応が迅速に行われる可能性が高まります。
8. ユーザー教育
クラウドサービスは単体だけで完璧ではありません。利用者自身がセキュリティに関する教育を受けているかどうかも密接に関連しています。利用者のスキルがセキュリティのレベルを引き上げる要因となります。
9. サポート体制
問題が発生した際のサポート体制が整っているかも確認が必要です。迅速なサポートを提供するクラウドサービスを選ぶことで、トラブル時のリスクを軽減できます。
10. アクセス管理
クラウドサービス内のアクセス管理がしっかりとしているかもチェックポイントです。どのユーザーがどの情報にアクセスできるかの管理が不十分な場合、情報漏洩のリスクが高まります。
11. セキュリティ監査の実施
最後に、外部の専門機関によるセキュリティ監査が適用されているかどうかも確認すべきです。定期的な監査を行うことで、潜在的な脅威を早期に発見し対処することが可能です。
これらの11項目を参考に、企業はクラウドツールを選定し、安全に利用するための基盤を築いていきましょう。新しい技術環境では、セキュリティ意識がますます求められています。自社のデータを守るためには、適切な選択が欠かせません。
会社情報
- 会社名
- 株式会社 ピクルス
- 住所
- 東京都品川区東五反田二丁目5番2号THE CASK GOTANDA504
- 電話番号
- 050-1791-0250
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。