


不正アクセス増加に伴う企業のセキュリティ強化の提案
不正アクセス増加に伴う企業のセキュリティ強化の提案
近年、国内で相次いで発生している不正アクセスの事例が企業や組織のセキュリティ意識を高めています。特に、情報漏洩などの被害が報告され、早急な対策が求められています。その中で、セキュリティへの取り組みを専門に行う株式会社ブロードバンドセキュリティ(BBSec)は、企業や団体に向けて「見えないセキュリティリスク」の可視化と対策強化を提案しています。
現状の厳しさ
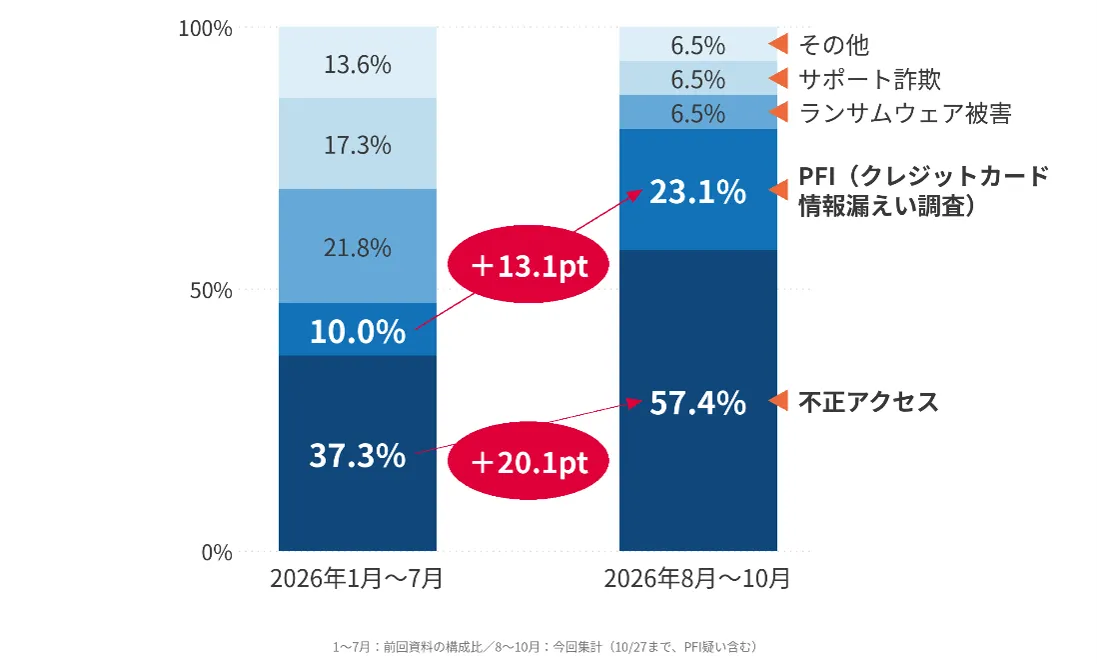
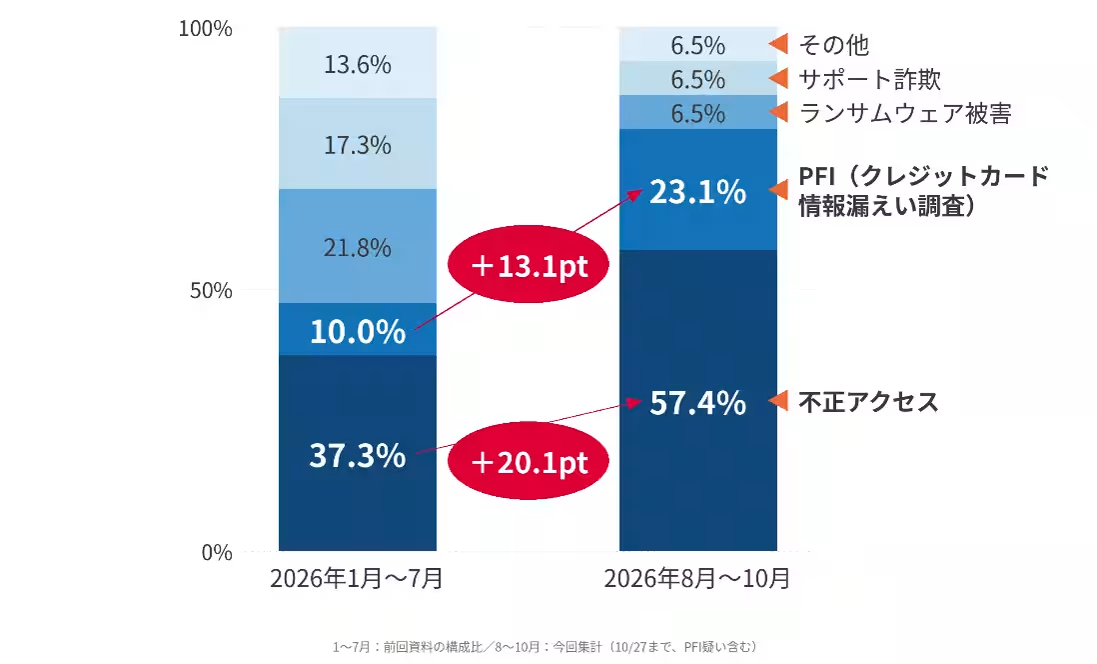
近い将来、セキュリティインシデントへの関心が一層高まることが予想される中、2026年の調査では、BBSecに寄せられた不正アクセスに関する相談が、初めの8ヶ月で実に57.4%という高い割合を示しています。JPCERT/CCの注意喚起によれば、攻撃者の目に触れるリスク要因として、既知の脆弱性や設定不備が挙げられており、その対策を怠ると取り返しのつかない事態に発展することもあり得ます。
企業に求められる取り組み
BBSecは、企業が行うべき対策として以下の三つのポイントを強調しています。
1. 公開資産と情報漏えいの兆候を把握する
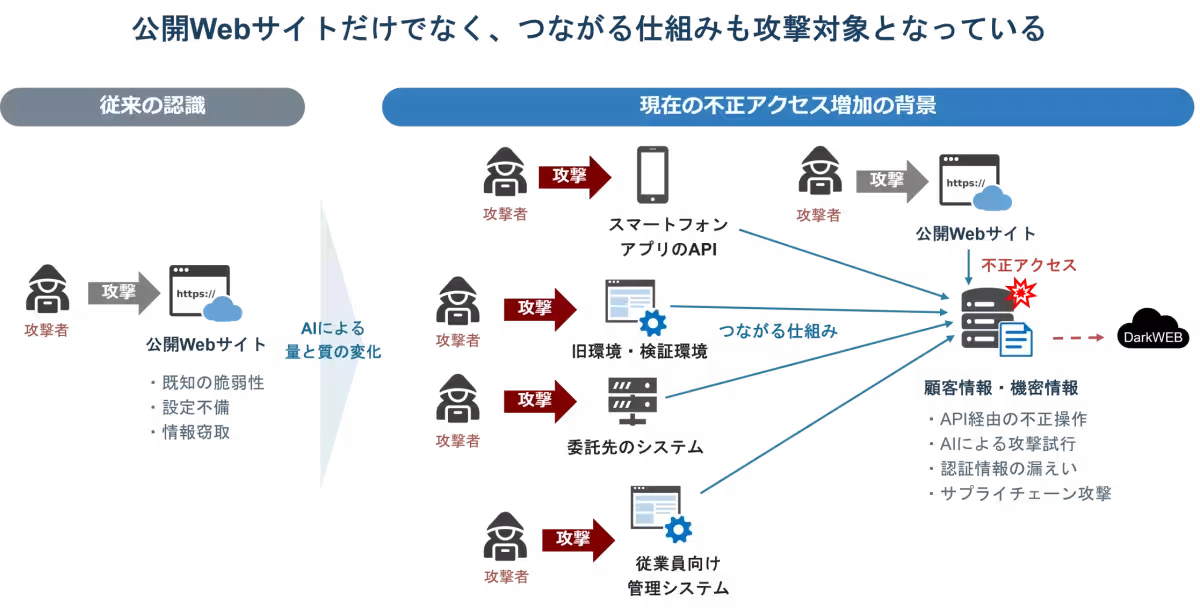
企業はまず、自社の公開資産について徹底的な調査を行い、不足している情報やリスクを把握することが不可欠です。この中には、古いシステムや検証環境、委託先の管理する情報も含まれます。特に、ダークウェブにおける情報流出の監視は、発見された場合に速やかな対処を可能にします。
2. Web・APIなどの問題を詳しく調べる
次に、具体的なシステムの脆弱性を明らかにし、必要に応じて改善策を講じる必要があります。これは、顧客情報を扱うWebサイトや、スマートフォンアプリのAPIにとどまらず、全ての関連システムが対象となります。特に重要なのは、権限管理や認証の設定が適切に行われているかどうかの確認です。
3. 侵入を前提にした対応を整える
最後に、攻撃を受けた際に如何に早く異常を発見し、被害を最小限に抑えるかを考えることも重要です。これは、普段とは異なるログの監視や、異常時の対応手順を明確にすることで実現されます。担当者も決定し、夜間や休日にも連絡が取れる体制を整えることが望まれます。
BBSecの支援内容
BBSecでは、各業界に応じた具体的な支援を行っています。アタックサーフェス調査やダークウェブ調査により、現状の把握をサポート。さらに、WebやAPIの脆弱性診断、G-MDRによる継続的な監視を通じて企業のリスクを最小化する手助けをしています。
事業責任者やIT・セキュリティ責任者は、これらの提案や支援を踏まえ、自社のサイバーセキュリティ体制を強化することが求められています。セキュリティ対策は一過性のものではなく、継続的な努力が必要です。
結論
不正アクセスへの対策は企業にとって存続がかかる重大なテーマです。BBSecの提案を参考にし、今一度自社の現状を見直すことで、より安全なビジネス環境を構築していくことが求められます。早期に対策を講じることは、将来の事故を未然に防ぐ鍵となるでしょう。
会社情報
- 会社名
- 株式会社ブロードバンドセキュリティ
- 住所
- 東京都新宿区西新宿8-5-1野村不動産西新宿共同ビル4F
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。