


CMSの管理環境と公開サイトを分離してセキュリティを強化する方法
CMSの管理環境と公開サイトの分離によるセキュリティ強化
近年、ウェブサイトのセキュリティはますます重要なテーマとなっています。特にCMS(コンテンツ管理システム)を活用する企業にとって、管理環境と公開サイトを分離することは、セキュリティリスクを大幅に低減する重要な手段となります。この記事では、その理由と実施方法について詳しく解説します。
なぜ管理環境と公開サイトを分離するのか?
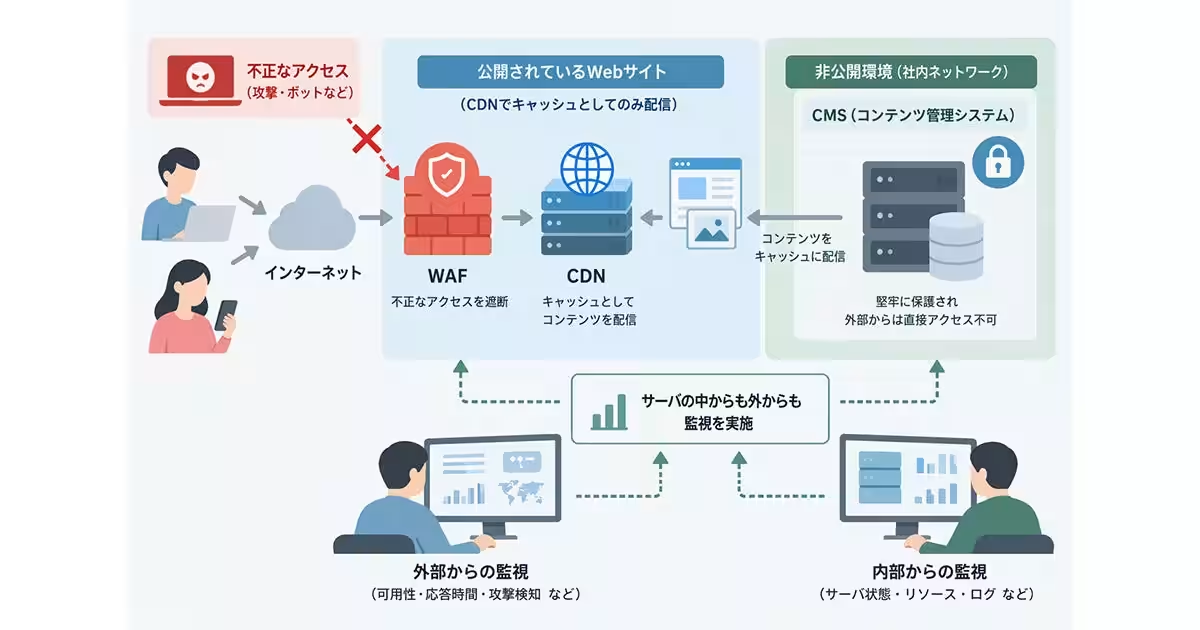
CMSに関連するセキュリティリスクは多岐に渡ります。特に、管理環境への不正アクセスはサイト全体への深刻な影響を及ぼす恐れがあります。管理環境が公開サイトと同じインフラ上にある場合、攻撃者が一度でも管理環境にアクセスすることができれば、コンテンツの改ざんやデータの漏洩、さらにはサイトの完全な制御を奪われる可能性が高まります。これを防ぐために、管理環境と公開サイトの分離が必要です。
分離の方法
管理環境と公開サイトを分離する方法はいくつかあります。ここでは代表的な方法を紹介します。
1. サーバーの分離
最も基礎的な対策として、管理環境と公開サイトを異なるサーバーに設置します。これにより、万が一公開サイトが攻撃を受けた場合でも、管理環境への影響を最小限に抑えることができます。特に、アクセス管理やファイアウォール設定にも注意を払う必要があります。
2. VPNの利用
管理環境へのアクセスをVPN(バーチャル・プライベート・ネットワーク)経由にすることで、通信経路を暗号化し、不正アクセスを防ぐことができます。VPNを利用することで、外部から直接管理環境にアクセスできるリスクを大幅に低減できます。
3. アクセス制御の強化
管理環境へアクセスするユーザーを限定し、二段階認証を導入することも重要です。これにより、悪意ある第三者が管理画面に侵入することを防ぎます。特にパスワードは強固なものを使用し、定期的に変更することが求められます。
メンテナンスと継続的な監視
分離が完了した後も、定期的なメンテナンスとセキュリティ監視は欠かせません。例えば、更新プログラムの適用や脆弱性のチェックを行うことで、常に安全な環境を維持する努力が必要です。また、セキュリティインシデントが発生した際の対応策を予め準備しておくことも重要です。
まとめ
CMSの管理環境と公開サイトを分離することは、企業にとってはうれしいセキュリティ対策の一手です。これにより攻撃リスクを著しく減少させることが可能となります。導入は手間がかかるものの、その先にある安心を手に入れるためには必要なステップです。ウェブサイトを運営する上で、大切なデータを守るためにも、ぜひ積極的に取り組んでいただきたいと思います。
会社情報
- 会社名
- 株式会社ミツエーリンクス
- 住所
- 東京都新宿区西新宿8丁目17番1号住友不動産新宿グランドタワー33階
- 電話番号
- 03-5937-2891
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。