


最新の『NoBorderニュース』が示すサイバー攻撃の現実と企業責任
最新の『NoBorderニュース』が示すサイバー攻撃の現実と企業責任
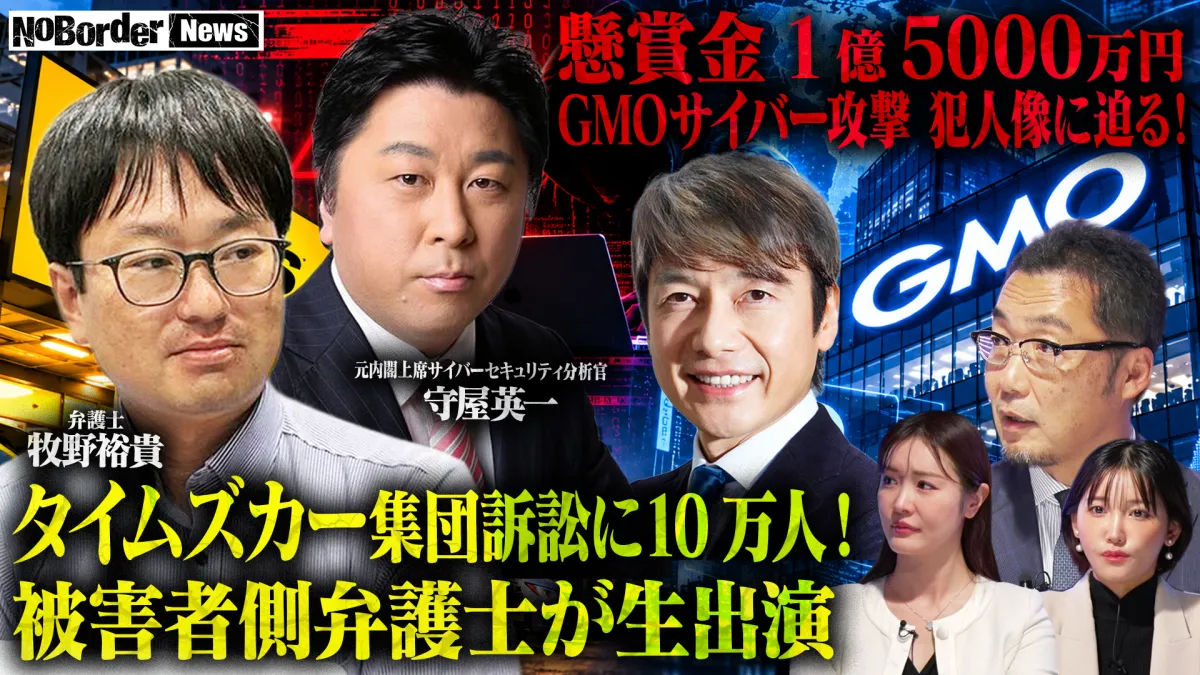
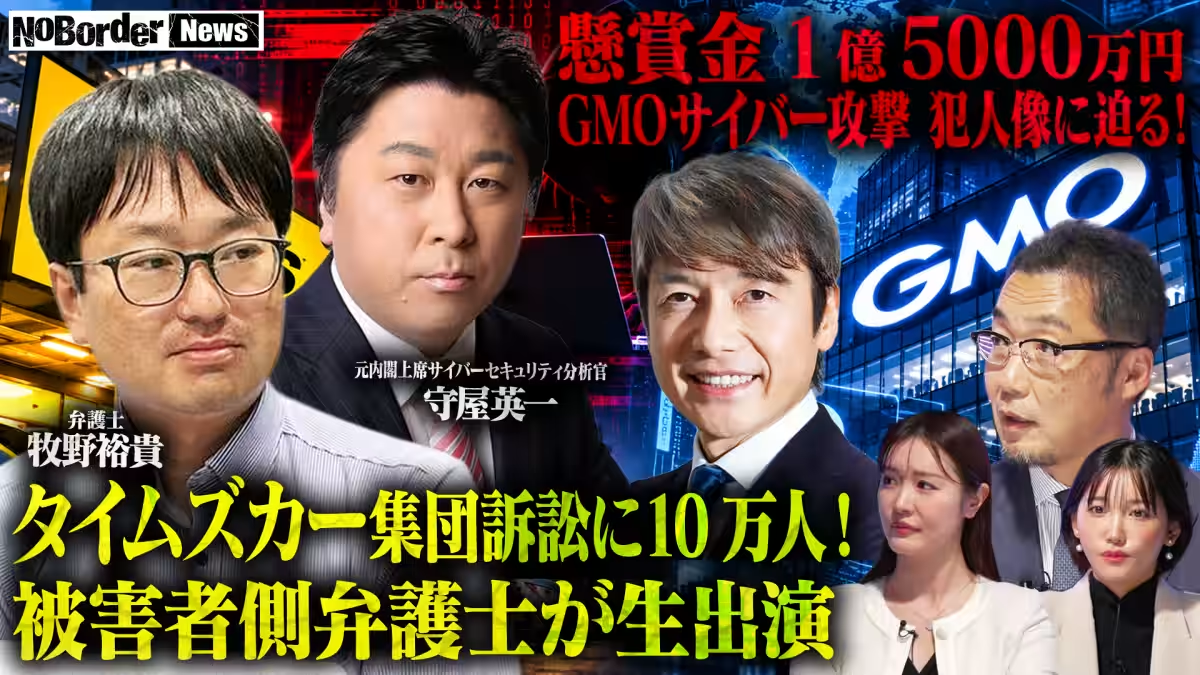
地上波タブーに挑むニューメディア『NoBorder』が、最新回のニュースを11月2日に公開しました。今回のテーマは、GMOインターネットが直面したサイバー攻撃とタイムズカーの情報漏えい問題です。サイバーセキュリティの重要性が叫ばれる中、企業はどこまで備えているべきなのか、被害者をどう救済するか、そして企業の責任はどうあるべきかについて専門家と共に深掘りしています。
サイバー攻撃の背後には何があるのか?
GMOインターネットの「お名前.com デスクトップクラウド」では、外部からの不正アクセスが行われ、一部顧客の情報が漏えいする事態が発生しました。この攻撃による影響で、GMOの経営陣は謝罪会見を開きましたが、実は2年前にセキュリティの脆弱性を指摘されていたにもかかわらず、その対策が不十分であったことが明らかになりました。この件を通じて、サイバーセキュリティは単なる技術的な問題ではなく、企業経営そのものに関わる重要な課題であることが浮き彫りになりました。
経営陣と技術部門の情報共有の欠如
番組では、企業内部での危機情報が経営陣にどの程度共有されているかが問題視されました。羊の牧野氏は、サイバーセキュリティは技術だけでなく、経営層も含む全社的な問題であると強調し、企業が直面する重大なリスクについても、迅速に経営判断を行うためのガバナンス構築が必要だと言及しました。一方、NoBorderプロジェクトマネージャーの木幡氏は、過度な責任を企業に求めれば、問題を隠蔽しようとするリスクも指摘しました。
GMOの補償方針の評価
GMOは、問題を受けて利用者に対し一律5,000円の見舞金を支給すると発表しました。同社は最大300万円の特別見舞金も考慮しており、これに対しては特別な評価がなされています。しかし、今後の確認項目もいくつか残されており、企業によってその対応が異なる可能性があります。サイバー攻撃の影響が中小企業に及んだ場合、損失の補償や企業の存続をどう両立させるかが大きな課題です。
タイムズカーの情報漏えい問題
さらに、タイムズカーの情報漏えい問題も深刻です。約660万件の会員情報が漏えいし、運転免許証証明書の情報流出も確認されています。運営会社は暗号化技術を用いているものの、外部にデータが送信されるリスクについて利用者から不安の声が上がっています。牧野氏は、重要情報が流出してしまった場合、補償策が果たして十分と呼べるのかどうかを問いかけました。
日本の個人情報保護制度の限界
討論では、個人情報の流出に伴う損害額の算定や、適切な被害者救済策についても議論されました。日本には、情報漏えいによる精神的被害をどのように回復するかという明確な制度が整っていないため、この問題を解決するためには多くの課題が残されています。また、責任基準を明確にすることが求められ、過度な賠償責任が企業を圧迫しないような制度設計が必要だとされました。
政府の役割と制度改革の必要性
政府側では、サイバー攻撃への対策が進められていますが、専門知識を持つ人材が不足している現実も問題になっています。前内閣官房上席サイバーセキュリティ分析官の守屋氏は、システム設計段階から安全性を考慮し、企業と行政が協力してセキュリティ対策を強化することが重要だと述べました。今後も政府の役割、企業の責任、被害者救済について、制度の見直しが求められていくでしょう。
視聴者参加型の情報共有
『NoBorderニュース』では、視聴者からの意見を受けて、今後の取り上げテーマを決定していく仕組みも設けています。とりわけGMOに対する関心が高いことが確認され、サイバーセキュリティに対する意識を高めるための議論が続いています。
今後もついにしておくべき事柄を続け、視聴者の期待に応えていくことを目指しています。これからの企業や政府がどのようにサイバーセキュリティ対応を進めていくのか注目が集まります。
会社情報
- 会社名
- 株式会社NoBorder
- 住所
- 東京都港区芝二丁目 2 番 12 号浜松町PREX5階
- 電話番号
トピックス(IT)
【記事の利用について】
タイトルと記事文章は、記事のあるページにリンクを張っていただければ、無料で利用できます。
※画像は、利用できませんのでご注意ください。
【リンクついて】
リンクフリーです。